S'inscrire

Cybersécurité - 30/10/2026

Trezor Safe 5 : un implant suspect chez le revendeur CryptoBilis

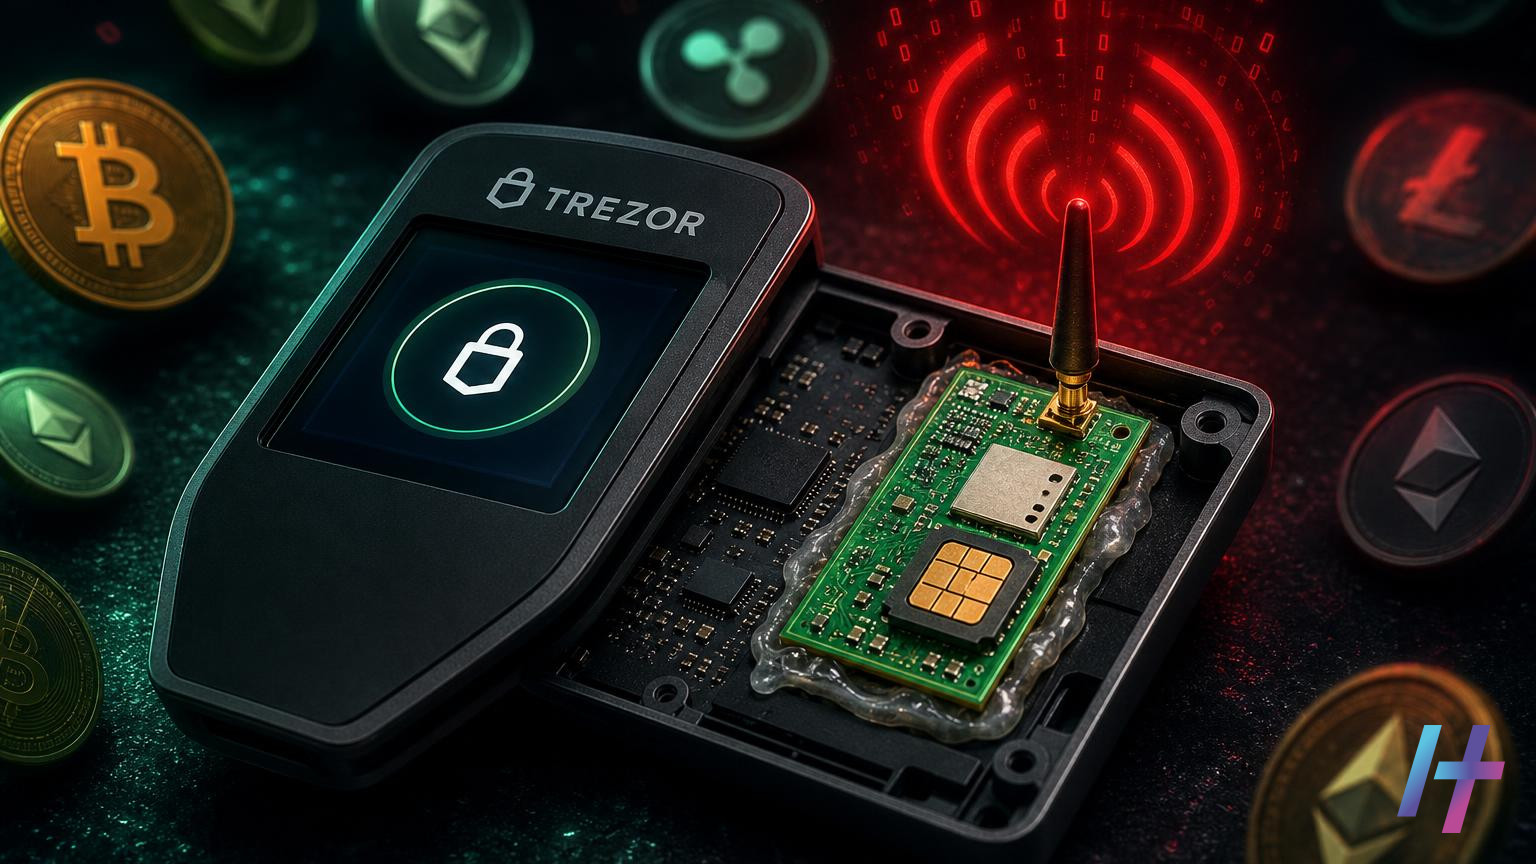
Un Trezor Safe 5 acheté chez CryptoBilis contiendrait un circuit espion : Trezor conseille de déplacer vos fonds.

Un Trezor Safe 5 acheté chez le revendeur CryptoBilis serait piégé. Selon le signalement d’un client, l’appareil renferme une carte électronique supplémentaire. Ce circuit transmettrait la phrase de récupération via un réseau mobile. L’alerte est donc sérieuse, car cette phrase donne un accès total aux cryptomonnaies stockées.

Pour l’instant, il s’agit d’une suspicion. En effet, Trezor n’a pas encore examiné l’appareil concerné. Pourtant, le fabricant a choisi d’agir par précaution. Il a ainsi publié un message sur son blog.

Ce que rapporte le client avec le Trezor Safe 5

D’abord, le signalement vient d’un acheteur. Il affirme que son portefeuille matériel contient un composant qui n’a rien à faire dans un Trezor. Il s’agirait d’une carte additionnelle capable d’émettre des données sur un réseau mobile.

Selon lui, ce circuit enverrait la phrase de récupération. Autrement dit, la clé maîtresse du portefeuille quitterait l’appareil à l’insu de son propriétaire. Un tel mécanisme contournerait par conséquent l’intérêt même d’un portefeuille matériel.

Rappelons le rôle de ce type d’appareil. Un portefeuille matériel conserve les clés privées hors ligne. Ainsi, même un ordinateur infecté ne peut pas les lire. En revanche, si le matériel a été modifié avant la vente, cette protection tombe.

Il faut toutefois rester prudent. En effet, les éléments disponibles reposent sur le témoignage d’un seul client. De plus, aucune analyse technique indépendante n’a été publiée à ce stade. Le fabricant n’a pas non plus confirmé la présence d’un implant.

La réponse de Trezor : migrer vers un nouveau portefeuille

Trezor ne veut pas attendre les résultats d’une expertise. L’entreprise demande donc à toute personne ayant acheté un Trezor chez CryptoBilis depuis mars 2026 de réagir sans délai. La consigne est claire : transférer les fonds vers un nouveau portefeuille.

Ce nouveau portefeuille doit disposer d’une nouvelle phrase de récupération. C’est un point essentiel. En effet, si l’ancienne phrase a pu être captée, elle reste compromise. Changer d’appareil sans changer de phrase ne servirait donc à rien.

La recommandation vise un périmètre précis :

  • les appareils achetés chez le revendeur CryptoBilis ;
  • les achats effectués depuis mars 2026 ;
  • tous les acheteurs concernés, même sans signe d’anomalie.

Cette dernière précision compte. En effet, un implant discret ne provoque aucun symptôme visible. Un portefeuille peut fonctionner normalement tout en transmettant des secrets. Par conséquent, l’absence de problème apparent ne prouve pas que l’appareil est sain.

Pourquoi la chaîne d’approvisionnement est un point sensible

Cette affaire illustre un risque bien connu : l’attaque sur la chaîne d’approvisionnement. Le pirate n’attaque pas l’utilisateur directement. En revanche, il intervient avant la livraison, sur le produit ou pendant son transport.

Les portefeuilles matériels sont des cibles de choix. D’abord, ils protègent des sommes parfois importantes. Ensuite, leurs propriétaires leur font une confiance quasi totale. Enfin, ils sont souvent achetés en ligne, parfois auprès d’intermédiaires peu connus.

Un revendeur tiers ajoute un maillon à la chaîne. Or, chaque maillon constitue un point d’entrée potentiel. C’est pourquoi les fabricants conseillent généralement d’acheter directement sur leur boutique officielle ou chez des distributeurs agréés.

Dans le cas présent, le signalement ne dit pas où l’éventuelle modification aurait eu lieu. Il peut s’agir du revendeur, d’un transporteur ou d’un autre intermédiaire. Seule une enquête permettra de le déterminer. Il serait donc hâtif de désigner un responsable.

Recommandations pour les utilisateurs d’un Trezor Safe 5

Si vous possédez un Trezor Safe 5 acheté chez CryptoBilis depuis mars 2026, agissez vite. Voici donc la marche à suivre, conforme à la consigne du fabricant.

  1. Procurez-vous un nouveau portefeuille provenant d’une source fiable.
  2. Générez-y une nouvelle phrase de récupération.
  3. Transférez l’ensemble de vos fonds vers les nouvelles adresses.
  4. Ne réutilisez jamais l’ancienne phrase, même sur un autre appareil.

Par ailleurs, ne saisissez cette phrase sur aucun ordinateur ni téléphone. Une phrase de récupération ne doit jamais quitter son support physique. Cette règle vaut également pour tous les portefeuilles, pas seulement pour celui-ci.

Plus largement, quelques réflexes réduisent le risque :

  • acheter auprès du fabricant ou d’un distributeur officiel ;
  • vérifier l’état de l’emballage et des scellés à la réception ;
  • se méfier des offres trop avantageuses ou des vendeurs inconnus ;
  • examiner l’appareil et signaler toute anomalie au fabricant.

Ce qu’il faut retenir

Un client affirme qu’un Trezor Safe 5 vendu par CryptoBilis contient une carte supplémentaire. Selon lui, elle enverrait la phrase de récupération par réseau mobile. Trezor n’a pas encore inspecté l’appareil. Toutefois, l’entreprise recommande déjà de migrer les fonds.

Les acheteurs concernés doivent donc créer un nouveau portefeuille avec une nouvelle phrase de récupération. Par ailleurs, l’enquête devra encore confirmer l’existence de l’implant et en préciser l’origine. En attendant, la prudence s’impose. L’achat auprès de canaux officiels reste ainsi la meilleure protection.

Source : Trezor Warns of Suspected Hardware Implant in One of Its Wallets Sold by CryptoBilis

Sujets récents

CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-120075 HIGH 7.2 The WP Activity Log plugin for WordPress is vulnerable to… 31/10/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-119160 MEDIUM 6.4 The Smart Post – Post Grid, Post Carousel, Post Slider… 31/10/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-118235 CRITICAL 9.8 The SimpleForm – Form Maker to Chat Apps with Quiz,… 31/10/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-117681 HIGH 8 A flaw was found in konflux-ci. This vulnerability allows privilege… 31/10/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-116964 HIGH 8.4 A flaw was found in konflux-ci. An attacker with repository… 31/10/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-116086 HIGH 8.8 A flaw was found in konflux-ci. An attacker with permission… 31/10/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-114217 HIGH 8.6 A flaw was found in konflux-ci. Continuous Integration (CI) automation… 31/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-120075 HIGH 7.2 The WP Activity Log plugin for WordPress is vulnerable to… 31/10/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-119160 MEDIUM 6.4 The Smart Post – Post Grid, Post Carousel, Post Slider… 31/10/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-118235 CRITICAL 9.8 The SimpleForm – Form Maker to Chat Apps with Quiz,… 31/10/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-117681 HIGH 8 A flaw was found in konflux-ci. This vulnerability allows privilege… 31/10/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-116964 HIGH 8.4 A flaw was found in konflux-ci. An attacker with repository… 31/10/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-116086 HIGH 8.8 A flaw was found in konflux-ci. An attacker with permission… 31/10/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-114217 HIGH 8.6 A flaw was found in konflux-ci. Continuous Integration (CI) automation… 31/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆