S'inscrire
section-icon

Forums

Parlez de tout ce que vous voulez!

2 sujets de 1 à 2 (sur un total de 2)
  • Auteur
    Messages
  • Admin
    avatar-image

    Shiloh

    @shiloh

    Maître des clés

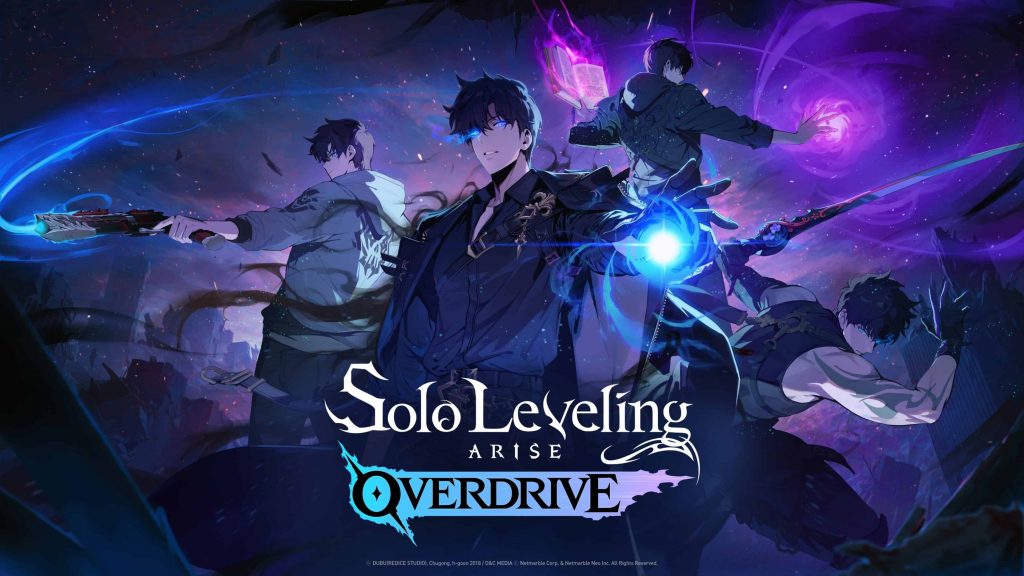
      🎮 Solo Leveling: ARISE OVERDRIVE – Patch du 28 novembre 2025

      La version Solo Leveling: ARISE OVERDRIVE reçoit une nouvelle mise à jour importante datée du
      28 novembre 2025. Ce patch vise à améliorer la progression, les récompenses et le confort de jeu
      pour tous les Hunters.

      📝 Résumé rapide du patch

      • Amélioration des récompenses dans les premiers chapitres.
      • Ajout de nouvelles armes dans la boutique d’échange.
      • Améliorations du système de ciblage et du lock-on en combat.
      • Corrections de bugs et meilleure stabilité générale du jeu.

      💰 Récompenses & progression

      Ce patch augmente les gains de Hunt Coins dans les contenus de début de jeu, afin de faciliter la progression :

      • Augmentation des Hunt Coins obtenus dans les Gates et Dungeon Breaks des chapitres 1 à 10.
      • Objectif : réduire le temps de farm nécessaire pour les tirages Hunters et l’amélioration de l’équipement.

      Concrètement, les nouveaux joueurs comme les anciens ressentiront une progression plus fluide, avec moins de “mur de farm” au début.

      🛒 Boutique & armes

      La boutique d’échange bénéficie aussi d’un gros up :

      • Ajout d’armes disponibles directement dans la boutique.
      • Moins de grind pour tester de nouveaux sets d’armes ou changer de style de gameplay.

      Le but est de permettre aux joueurs de switcher plus facilement de build sans devoir tout re-farmer.

      ⚔️ Combat & ciblage

      Plusieurs améliorations rendent les combats plus confortables :

      • Possibilité de cibler des ennemis hors écran même sans lock-on strict.
      • Ajout d’une option pour que la cible de lock-on reste centrée à l’écran.

      Ces changements rendent les combats plus lisibles, surtout dans les situations avec beaucoup de mobs ou de mouvement.

      🔧 Corrections & qualité de vie

      Le patch contient également diverses corrections :

      • Correctifs de bugs affectant certaines activités et récompenses.
      • Améliorations de stabilité et de performance générales.
      • Ajustements mineurs d’interface et de confort de jeu.

      L’objectif de cette mise à jour est de rendre l’expérience plus fluide pour les joueurs réguliers comme pour ceux qui reprennent le jeu.

      ❄️ Bon moment pour (re)commencer ?

      Avec l’augmentation des récompenses, les ajustements de combat et les améliorations de la boutique, ce patch du
      28 novembre 2025 est un bon moment pour :

      • Reprendre le jeu si vous l’aviez mis en pause.
      • Commencer en tant que nouveau joueur avec une progression plus agréable.
      • Tester de nouveaux builds d’armes grâce aux ajouts dans la boutique.

      💬 Vos retours sur le patch

      Partagez vos avis ci-dessous :

      • Ressentez-vous vraiment la différence sur les Hunt Coins ?
      • Les nouvelles armes en boutique changent-elles votre façon de jouer ?
      • Le nouveau système de ciblage vous semble-t-il plus confortable ?
      • Avez-vous encore des bugs ou soucis de performance depuis ce patch ?

      Donnez vos retours, vos builds et vos astuces après cette mise à jour du
      28/11/2025 pour aider les autres joueurs de la communauté. 🔥

      obrigado

    1

    Voix

    1

    Réponse

    Mots clés

    Ce sujet n a pas de tags

    2 sujets de 1 à 2 (sur un total de 2)
    • Vous devez être connecté pour répondre à ce sujet.
    CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-106931 EXPLOITÉE EG Secure Solutions SiteGuard Server Edition OS Command Injection Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-96656 EXPLOITÉE Plex Media Server External Control of File Name or Path… 20/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-96655 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-96654 EXPLOITÉE Plex Media Server Improper Neutralization of Encoded URI Schemes in… 20/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-96652 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-110936 EXPLOITÉE Siemens Software Center Uncontrolled Search Path Element Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52694 EXPLOIT PUBLIC [remote] Parasoft Continuous Testing Platform 10.7.5 - JSP command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-106931 EXPLOITÉE EG Secure Solutions SiteGuard Server Edition OS Command Injection Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-96656 EXPLOITÉE Plex Media Server External Control of File Name or Path… 20/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-96655 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-96654 EXPLOITÉE Plex Media Server Improper Neutralization of Encoded URI Schemes in… 20/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-96652 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-110936 EXPLOITÉE Siemens Software Center Uncontrolled Search Path Element Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52694 EXPLOIT PUBLIC [remote] Parasoft Continuous Testing Platform 10.7.5 - JSP command execution 21/10/2026 ◆