
Infostealer VOLTA : l’IA classe les victimes selon leur valeur

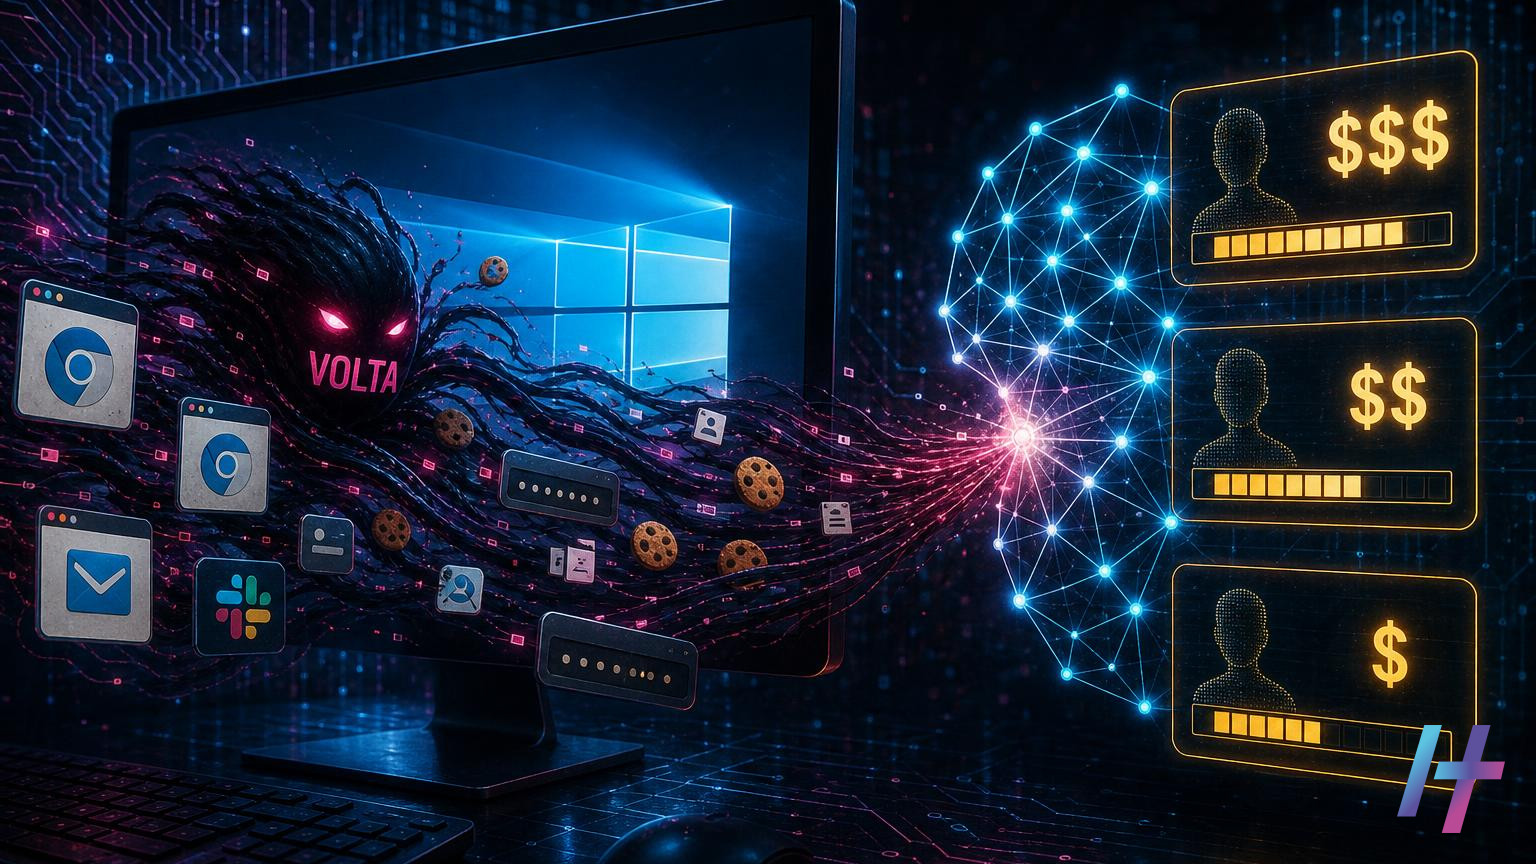
L'infostealer VOLTA utilise un LLM pour classer les données volées selon leur valeur marchande. Voici ce que l'on sait.
Des chercheurs en cybersécurité ont identifié un nouveau logiciel malveillant pour Windows. Baptisé VOLTA-AUTODOXER, ou simplement VOLTA, cet infostealer VOLTA se distingue par un point précis. En effet, il fait appel à un grand modèle de langage (LLM). Celui-ci évalue la valeur monétaire des informations dérobées.
Autrement dit, le malware ne se contente plus de voler. Il trie son butin et désigne les victimes les plus rentables. Ainsi, selon l’intitulé de la publication d’origine, il s’appuie sur des services d’IA comme Claude, Gemini et Kimi AI.
Infostealer VOLTA : un voleur de données qui trie son butin
Un infostealer est un programme conçu pour collecter discrètement des informations sensibles sur une machine infectée. Ensuite, ces données sont exfiltrées vers les attaquants. Elles sont souvent revendues ou exploitées pour des intrusions ultérieures.
VOLTA suit cette logique classique. Cependant, il ajoute une étape d’analyse. Une fois les données récupérées, un modèle de langage les examine. Il les classe selon leur potentiel de monétisation. Ainsi, un compte professionnel donnant accès à des outils internes peut passer avant un simple identifiant de forum.
Cette approche est révélatrice. Les cybercriminels cherchent à gagner du temps. En effet, un volume de logs volés peut atteindre des milliers d’entrées. Les examiner à la main est long et peu rentable. L’IA automatise donc le tri.
Quelles données le malware cible-t-il ?
Comme beaucoup de familles de stealers, VOLTA est équipé pour aspirer plusieurs types d’informations. Les premiers éléments publiés mentionnent notamment :
- les mots de passe enregistrés dans les navigateurs basés sur Chromium ;
- les cookies de ces mêmes navigateurs ;
- les données des profils Outlook ;
- les informations des espaces de travail Slack.
Chacune de ces sources a une valeur élevée. Ainsi, les mots de passe permettent de se connecter à des comptes en ligne. Les cookies, eux, peuvent servir à détourner une session déjà ouverte. Par conséquent, l’attaquant peut parfois contourner l’authentification classique.
Outlook et Slack concentrent pour leur part des échanges professionnels. On y trouve des conversations, des pièces jointes et des accès à d’autres services. Un attaquant peut donc s’en servir pour mener des fraudes. Il peut également préparer une compromission plus large.
Les sources disponibles ne détaillent pas, à ce stade, tous les modules du malware. Il convient donc de rester prudent sur l’étendue réelle de ses capacités.
Pourquoi l’infostealer VOLTA change la donne
L’intérêt de ce cas tient moins à la technique de vol qu’à l’usage de l’IA. En effet, le tri de données volées était jusqu’ici une tâche humaine ou basée sur des règles simples. Avec un LLM, l’analyse devient plus souple. Le modèle peut interpréter le contenu d’un message, d’un compte ou d’un espace de travail.
De plus, cette méthode abaisse la barrière d’entrée. Un acteur peu expérimenté peut obtenir un classement exploitable sans effort. Il sait donc immédiatement quelles victimes méritent une attention prioritaire.
Toutefois, cette évolution présente aussi un risque pour les attaquants. L’appel à des services d’IA externes peut laisser des traces. Les défenseurs pourraient, par exemple, repérer des connexions inhabituelles vers ces plateformes. Ces connexions partiraient de postes qui n’en ont pas l’usage. Cette piste reste cependant à confirmer par des analyses techniques complémentaires.
Enfin, ce malware illustre une tendance plus large. Les groupes criminels intègrent l’IA générative dans leurs outils. Ils l’utilisent pour gagner en efficacité, pas seulement pour rédiger des messages d’hameçonnage.
Recommandations pour se protéger
Aucun identifiant CVE n’est associé à VOLTA dans les informations disponibles. Il s’agit d’un malware, pas d’une faille logicielle précise. La défense repose donc sur de bonnes pratiques générales.
- Limiter le stockage des mots de passe dans les navigateurs. Un gestionnaire de mots de passe dédié offre une meilleure protection.
- Activer l’authentification multifacteur. De préférence, choisissez des méthodes résistantes à l’hameçonnage, comme les clés de sécurité.
- Révoquer les sessions en cas de doute. Si un poste est suspecté d’infection, déconnectez tous les comptes. Changez ensuite les mots de passe depuis un appareil sain.
- Surveiller les flux sortants. Des connexions anormales vers des API d’IA ou des serveurs inconnus doivent alerter.
- Déployer une solution EDR à jour. Elle aide ainsi à détecter les comportements typiques d’un stealer.
- Former les utilisateurs. En effet, les infostealers se propagent souvent via des fichiers piégés ou des logiciels téléchargés depuis des sources douteuses.
Ce qu’il faut retenir
VOLTA-AUTODOXER est un infostealer pour Windows. Il utilise un LLM pour classer les données volées selon leur valeur de revente. Il cible notamment les navigateurs Chromium, Outlook et Slack. Son originalité réside dans l’automatisation du tri par l’IA.
Les entreprises doivent donc considérer les cookies et les sessions comme des actifs critiques. Elles doivent également surveiller de près les postes de travail. Enfin, les analyses à venir préciseront sans doute les méthodes de diffusion et l’ampleur des campagnes.
Source : New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value