S'inscrire

Cybersécurité - 12/10/2026

Frigos connectés : comment des pirates ont visé les supermarchés

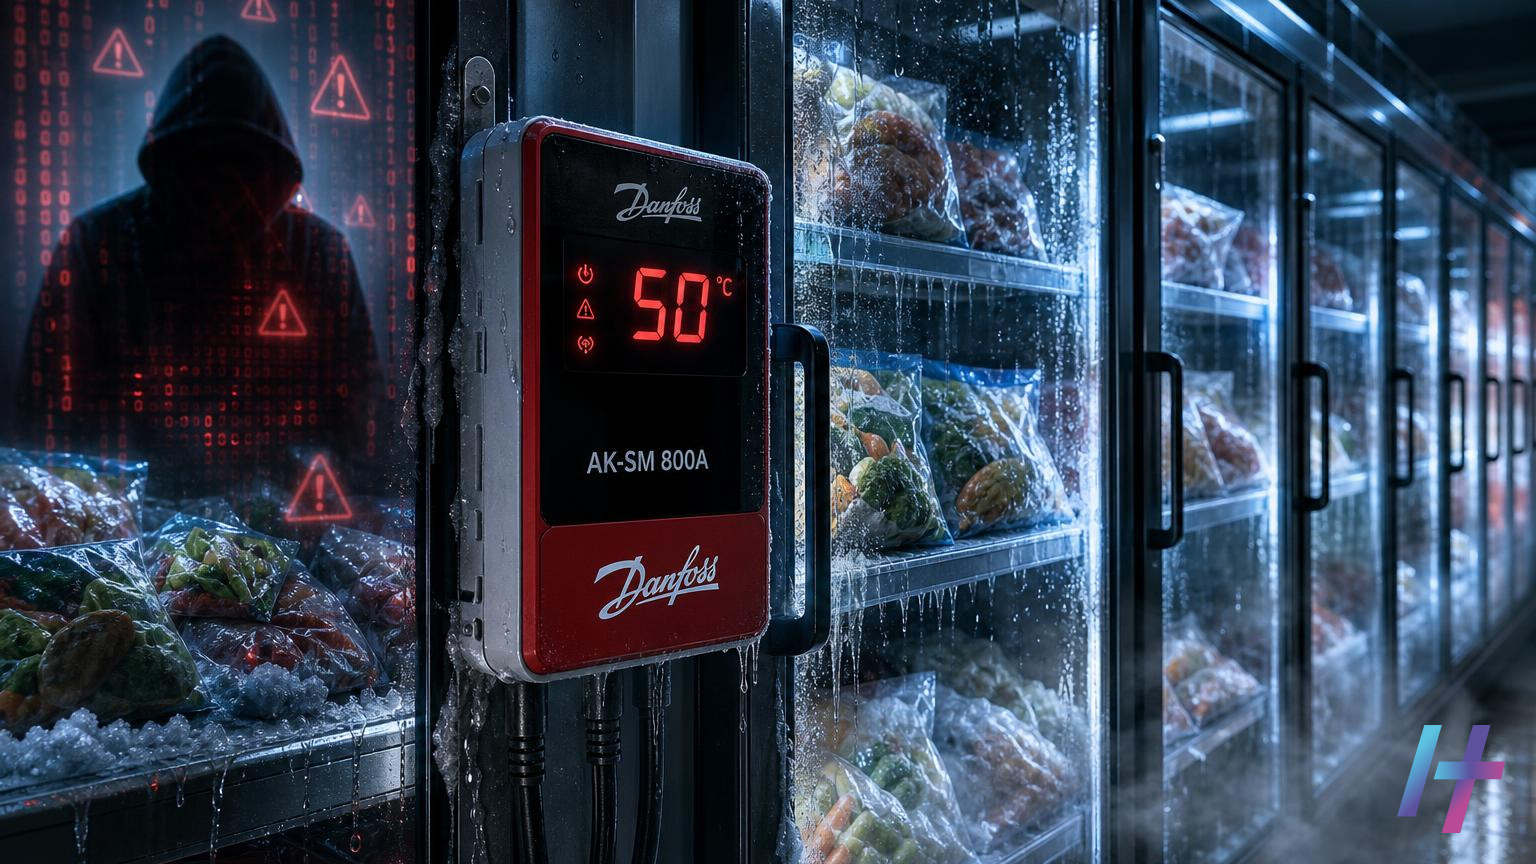
Des pirates ont dérégulé les frigos connectés de supermarchés français. Pourquoi ces systèmes sont-ils joignables en ligne ?

Dans la nuit du 11 au 12 octobre, des pirates ont pris la main sur des frigos connectés de supermarchés français. Ils ont visé des systèmes de régulation frigorifique de marque Danfoss. Ainsi, Intermarché, Leclerc et Super U figurent notamment parmi les enseignes touchées.

Piratage des frigos connectés : ce qui s’est passé

Les attaquants ont imposé un dégivrage continu. En outre, la consigne de température a été réglée sur 50 degrés. Des centaines de magasins ont été concernés en France.

Sur les réseaux sociaux, une question est vite revenue. Comment un congélateur de supermarché peut-il être piraté depuis l’extérieur du magasin ? En effet, l’idée surprend. Pourtant, la réponse tient à la manière dont ces installations sont pilotées.

Pour l’instant, aucun lien direct n’est établi avec des failles connues. Cependant, plusieurs éléments laissent penser que des équipements étaient mal protégés.

Pourquoi les supermarchés relient leurs frigos à Internet

La première raison est réglementaire. En effet, le règlement européen n° 37/2005 impose un suivi précis des aliments surgelés. Les locaux d’entreposage et de stockage doivent disposer d’instruments d’enregistrement. Ceux-ci contrôlent la température de l’air à intervalles réguliers et fréquents.

Les exploitants doivent aussi conserver les documents qui prouvent la conformité de ces instruments. Toutefois, le texte dispense les meubles de vente. Un thermomètre bien visible y suffit.

Pour surveiller les chambres froides et des dizaines de meubles réfrigérés, les enseignes utilisent des gestionnaires centraux. Le modèle AK-SM 800A de Danfoss en est un exemple. D’abord, il coordonne les régulateurs de l’installation. Ensuite, il conserve l’historique des températures. Enfin, il déclenche des alarmes en cas de dérive.

Une maintenance à distance pour économiser des déplacements

La connexion répond aussi à un besoin économique. Ces gestionnaires intègrent un serveur web. Ainsi, les techniciens peuvent diagnostiquer et régler les installations sans se rendre dans chaque magasin.

Danfoss met par ailleurs en avant un pilotage jusqu’au cloud. L’objectif affiché est notamment d’optimiser la consommation d’énergie.

Des frigos connectés, mais trop exposés

Être connecté ne veut pas dire être exposé. En effet, aucune des fonctions décrites plus haut n’exige que la console soit accessible directement depuis Internet.

L’ANSSI le rappelle dans son guide sur la cybersécurité des systèmes industriels. Elle recommande d’interdire les accès directs depuis Internet vers ces systèmes. Par ailleurs, pour la télémaintenance, elle préconise plusieurs mesures :

  • des connexions ouvertes à la demande et pour une durée limitée ;
  • une authentification multifacteur ;
  • un tunnel chiffré de type VPN ;
  • un cloisonnement de l’équipement par rapport au reste du réseau.

Or ces règles ne sont pas toujours appliquées sur le terrain. La société de cybersécurité Claroty l’avait souligné dès août 2026. Elle avait recensé 2 765 interfaces AK-SM 800A accessibles directement en ligne.

Claroty avait aussi décrit plusieurs failles permettant de prendre le contrôle des appareils. L’une d’elles reposait sur un mécanisme caché de contournement du mot de passe administrateur. Danfoss avait corrigé ces défauts dans une mise à jour. Toutefois, il revenait aux exploitants de l’installer.

Des modèles en fin de vie et un micrologiciel obsolète

Selon Danfoss, la majorité des systèmes touchés sont des modèles en fin de vie. Ils ne reçoivent donc plus de correctifs de sécurité. De plus, les AK-SM 800A concernés fonctionnaient avec un micrologiciel dépassé.

Le fabricant affirme travailler avec ses clients pour supprimer l’accès direct depuis Internet, lorsqu’il était ouvert. Autrement dit, une partie des équipements attaqués était joignable en ligne. Pourtant, aucune règle n’impose une telle exposition.

Ce qu’il faut retenir

  • Les frigos connectés répondent à une obligation de traçabilité et facilitent la maintenance.
  • La connexion n’implique pas une exposition directe sur Internet.
  • Les équipements en fin de vie ne reçoivent plus de correctifs et doivent être remplacés.
  • Les exploitants doivent installer les mises à jour du micrologiciel sans tarder.
  • Il faut suivre les recommandations de l’ANSSI : pas d’accès direct, VPN, authentification multifacteur et cloisonnement.

Cet incident rappelle une évidence. En effet, un équipement industriel branché au réseau doit être protégé comme n’importe quel serveur.

Source : Piratage Intermarché, Super U, Leclerc : pourquoi les frigos des supermarchés sont-ils connectés à Internet ?

Sujets récents

CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2015-5477 EXPLOITÉE ISC BIND Data Processing Errors Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2016-3081 EXPLOITÉE Apache Struts Command Injection Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2023-22894 EXPLOITÉE Strapi Cleartext Storage of Sensitive Information Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2021-3199 EXPLOITÉE ONLYOFFICE Docs Server Path Traversal Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2015-3306 EXPLOITÉE ProFTPD Improper Access Control Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-006 ALERTE Multiples vulnérabilités dans Sonicwall Secure Mobile Access (15 juillet 2026) 15/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-88779 EXPLOITÉE Citrix NetScaler Improper Restriction of Operations within the Bounds of… 04/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-005 ALERTE [Màj] Vulnérabilité dans Microsoft Exchange Server (15 mai 2026) 15/05/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-102490 EXPLOITÉE Zammad GmbH Zammad Improper Privilege Management Vulnerability 02/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2015-5477 EXPLOITÉE ISC BIND Data Processing Errors Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2016-3081 EXPLOITÉE Apache Struts Command Injection Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2023-22894 EXPLOITÉE Strapi Cleartext Storage of Sensitive Information Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2021-3199 EXPLOITÉE ONLYOFFICE Docs Server Path Traversal Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2015-3306 EXPLOITÉE ProFTPD Improper Access Control Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-006 ALERTE Multiples vulnérabilités dans Sonicwall Secure Mobile Access (15 juillet 2026) 15/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-88779 EXPLOITÉE Citrix NetScaler Improper Restriction of Operations within the Bounds of… 04/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-005 ALERTE [Màj] Vulnérabilité dans Microsoft Exchange Server (15 mai 2026) 15/05/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-102490 EXPLOITÉE Zammad GmbH Zammad Improper Privilege Management Vulnerability 02/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆