S'inscrire

Les faux portails publicitaires ChatGPT, Gemini et Claude capturent les identifiants et les codes MFA.
SShiloh 5 min de lecture 418 vues

Des chercheurs en cybersécurité ont révélé les détails d’une « plateforme de phishing gérée par des humains » qui imite des produits publicitaires pour des chatbots d’intelligence artificielle (IA) comme Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse et Manus.

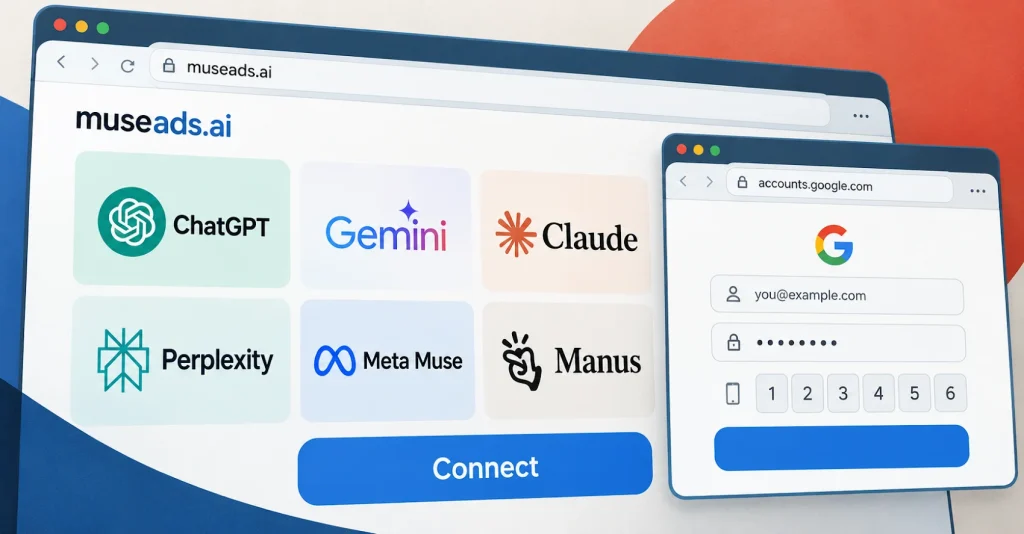
Les produits, qui prétendent offrir une optimisation des campagnes, des audits des dépenses et des connexions aux comptes professionnels, sont conçus dans un seul but : capturer les identifiants et les codes d’authentification multifacteurs (MFA) via des fenêtres de connexion falsifiées utilisant l’astuce du navigateur dans le navigateur ( BitB ).

« Chaque produit était conçu autour de la même action : se connecter », ont déclaré Oleg Zaytsev et Ofek Ronen, chercheurs chez Island , dans un rapport partagé avec The Hacker News. « Un clic ouvrait un navigateur intégré au navigateur réel. La fausse barre d’adresse affichait des origines de confiance telles que accounts.google.com ou un locataire Okta, tandis que le navigateur réel restait sur le domaine d’hameçonnage. »

« Derrière l’interface, la plateforme conservait chaque tentative de saisie de mot de passe, identifiait l’appareil et permettait à un opérateur de choisir le prochain défi d’authentification multifacteur que la victime verrait. »

L’un des sites web en question est « museads.ai », apparu le 16 septembre 2026, un peu plus d’une semaine après le lancement par Meta de Muse , son agent IA conçu pour les flux de travail personnels. Présentée comme « Votre gestionnaire de publicités IA pour les flux de travail publicitaires payants », la plateforme prétendait aider les clients à atteindre les acheteurs, à connecter leurs comptes publicitaires et à diffuser des publicités sponsorisées.

La page web falsifiée comporte une boîte de dialogue avec un bouton « Se connecter » bien visible. Cliquer dessus déclenche une attaque BitB visant à capturer les identifiants de compte du visiteur pour les flux Google, Meta, TikTok et Okta. Pour ce faire, une fausse fenêtre s’affiche, présentant un formulaire de connexion factice dont la barre d’adresse pointe vers un domaine légitime (par exemple, accounts.google[.]com).

En arrière-plan, l’appareil de la victime est identifié par son empreinte numérique, et ces informations sont transmises à l’attaquant via Socket.IO à l’adresse « /api/send/ip ». Des commandes sont ensuite échangées entre l’opérateur et la victime, conformément au processus de connexion. Muni des identifiants du compte, l’attaquant tente de s’y connecter en temps réel.

« Chaque marque bénéficie d’une proposition personnalisée », expliquent les chercheurs. « ChatGPT promet un briefing Google Ads le lundi. Gemini propose un compte administrateur (MCC) et une assistance pour les clients liés. Claude dispose de son propre portail publicitaire, Perplexity offre la planification des campagnes et des audits de dépenses, et Manus propose une intégration Meta privée. »

/>

Les utilisateurs sont censés être dirigés vers ces pages de destination via de faux courriels d’invitation qui usurpent l’identité de ces marques de confiance afin de donner aux attaques une apparence de légitimité.

« Chaque élément de cette campagne se présente comme un produit crédible, avec sa propre marque, son argumentaire et son processus de connexion », ont souligné les chercheurs. « Ils évoluent également au rythme de l’actualité. »

Island a déclaré que les pages publicitaires IA font partie d’une plateforme d’hameçonnage plus large qui soutient une opération à trois volets, les deux autres étant des demandes de remboursement et de confirmation de paiement sur le thème des publicités Google, ainsi que des sites liés au recrutement pour Tesla, Louis Vuitton, Nike et Adecco.

/>

Tous les sites web identifiés utilisent la même pile technologique, composée de Next.js et Socket.IO, et communiquent avec les mêmes points d’accès. De plus, les auteurs de cette attaque ont exposé le code source de versions antérieures de la plateforme via des dépôts GitHub publics mal configurés.

La campagne axée sur les publicités IA est conçue pour cibler le personnel des agences, les acheteurs médias et les administrateurs de comptes, probablement dans le but de monétiser les comptes publicitaires pour qu’ils puissent gérer leurs propres campagnes publicitaires ou les vendre à profit, en particulier lorsqu’ils ont un historique de dépenses vierge.

Selon un rapport publié par Mimecast en juillet 2026, des familles de logiciels malveillants comme VietCredCare, DuckTail, NodeStealer et PXA Stealer ont engendré un vol de comptes publicitaires à grande échelle, conduisant à une « criminalité courante généralisée dans l’écosystème publicitaire » où des acteurs malveillants vident les budgets des entreprises et vendent des comptes jouissant d’une bonne réputation sur des marchés clandestins.

« Pour la victime, la carte est la partie la plus facile : elle peut la retirer en quelques heures. Récupérer le compte, en revanche, est une autre paire de manches », a déclaré Island. « Les pirates ajoutent généralement leurs propres administrateurs et rétrogradent les droits du propriétaire légitime. La récupération peut prendre des semaines, voire des mois, pendant lesquels le compte continue de diffuser des publicités. Dans le cas d’un compte administrateur, les dommages affectent les clients de l’agence. »

Pour atténuer la menace, il est recommandé aux organisations d’activer une authentification résistante au phishing, de revoir les modifications apportées au contrôle publicitaire et d’examiner attentivement les intégrations d’IA avant de connecter les comptes.

Cette révélation intervient alors qu’Island a révélé que des acteurs malveillants abusent des résultats sponsorisés par Google pour diriger des utilisateurs non avertis vers des GPT personnalisés ou du contenu de chat IA partagé , qui les redirigent ensuite vers une fausse page de vérification Cloudflare servant des leurres de type ClickFix pour déployer NetSupport RAT.

« La campagne n’a pas exploité de vulnérabilité dans ChatGPT ou Google », a déclaré Island . « Elle a utilisé des plateformes de confiance, du contenu créé par des attaquants, la publicité payante sur les moteurs de recherche et l’ingénierie sociale pour inciter les utilisateurs à télécharger des logiciels malveillants. »

« Sur une période d’observation de trois mois s’achevant en août 2026, le groupe de diffusion élargi comprenait environ 850 pages de destination d’annonces payantes, 26 destinations ChatGPT similaires et 71 identifiants de campagne Google Ads. »

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-131774 MEDIUM 6.5 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2026-129448 EXPLOITÉE Apache Roller Deserialization of Untrusted Data Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-131773 MEDIUM 6.5 Missing Authorization vulnerability in Wetail AB WooCommerce Fortnox Integration woocommerce-fortnox-integration… 22/11/2026 ◆ CISA KEV CVE-2026-123890 EXPLOITÉE VMWare vCenter Authentication Bypass Using an Alternate Path or Channel… 20/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-131748 MEDIUM 6.5 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2025-42884 EXPLOITÉE SAP NetWeaver Improper Neutralization of Special Elements in Data Query… 20/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-131742 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2026-76466 EXPLOITÉE Cisco Expressway Series Use of Hard-coded Credentials Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-131724 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-131722 MEDIUM 6.5 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-131721 MEDIUM 6.5 Missing Authorization vulnerability in WPMU DEV Forminator forminator allows Exploiting… 22/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-131774 MEDIUM 6.5 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2026-129448 EXPLOITÉE Apache Roller Deserialization of Untrusted Data Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-131773 MEDIUM 6.5 Missing Authorization vulnerability in Wetail AB WooCommerce Fortnox Integration woocommerce-fortnox-integration… 22/11/2026 ◆ CISA KEV CVE-2026-123890 EXPLOITÉE VMWare vCenter Authentication Bypass Using an Alternate Path or Channel… 20/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-131748 MEDIUM 6.5 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2025-42884 EXPLOITÉE SAP NetWeaver Improper Neutralization of Special Elements in Data Query… 20/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-131742 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2026-76466 EXPLOITÉE Cisco Expressway Series Use of Hard-coded Credentials Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-131724 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-131722 MEDIUM 6.5 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 22/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-131721 MEDIUM 6.5 Missing Authorization vulnerability in WPMU DEV Forminator forminator allows Exploiting… 22/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆

Le Discord fait peau neuve. Veille en direct, quiz quotidien et rôle Membre vérifié.

Rejoindrele Discord Devenir Membre vérifié