S'inscrire

Cybersécurité - 04/11/2026

Chaîne du froid : une cyberattaque vise les chambres de l’EFS

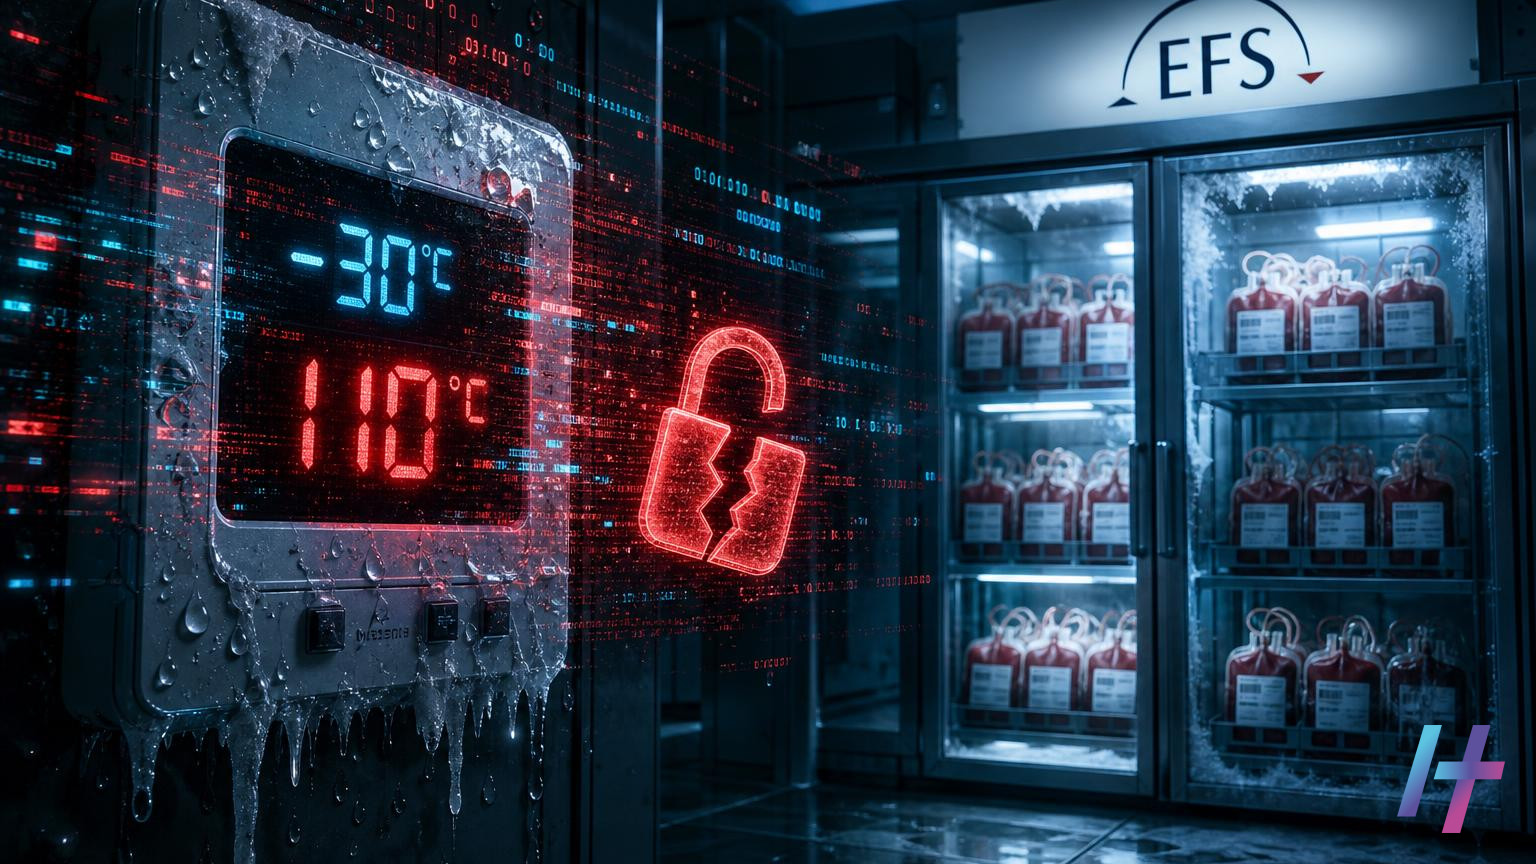
Une cyberattaque a déréglé des chambres froides de l'EFS : la chaîne du froid a tenu, mais l'alerte est sérieuse.

Une cyberattaque a failli compromettre la chaîne du froid de l’Établissement français du sang (EFS). Des pirates auraient fait passer la consigne de chambres froides de −30 à 110 °C. En effet, le piratage aurait visé Coolworld, un prestataire chargé de la maintenance de conteneurs frigorifiques. Heureusement, l’anomalie a été repérée à temps.

Une chaîne du froid déréglée de −30 à 110 °C

Selon Le Canard enchaîné, l’attaque a eu lieu dans la nuit du 1er au 2 novembre 2026. Elle aurait touché Coolworld. Des installations situées notamment en Bourgogne-Franche-Comté sont concernées.

Un technicien d’astreinte a remarqué la hausse anormale des températures dans la nuit de dimanche à lundi. Il a ainsi pu réagir rapidement. Par ailleurs, le ministère de la Santé affirme que l’incident n’a eu aucune conséquence sur la chaîne transfusionnelle ni sur les patients.

Le président de l’EFS, Frédéric Pacoud, l’a confirmé sur BFMTV. Selon lui, « il n’y a pas eu d’atteinte à la sécurité des produits ». Il reconnaît toutefois que le risque était réel. En effet, ces chambres froides abritaient des échantillons de surveillance sanitaire. Elles contenaient aussi du plasma destiné aux transfusions.

« On aurait pu perdre des échantillons ou des poches de plasma destinés à soigner des patients », a-t-il souligné. Autrement dit, la température a grimpé bien au-delà de ce que supporte n’importe quel produit sanguin. Sans la vigilance humaine, les pertes auraient pu être lourdes.

Des supermarchés déjà touchés en France et en Europe

Cet incident n’est pas isolé. Il s’ajoute à plusieurs attaques contre des installations frigorifiques de la grande distribution. D’abord, dans la nuit du 11 au 12 octobre, des centaines de supermarchés français ont été frappés.

Chez Intermarché, E.Leclerc et Coopérative U, les températures ont augmenté dans les équipements de froid. Par conséquent, des magasins ont dû jeter une partie de leurs produits frais et surgelés.

Ensuite, le 2 novembre, de nouveaux incidents ont été signalés en Europe :

  • en Belgique, 15 magasins Carrefour ont été touchés ;
  • en Irlande, 13 supermarchés SuperValu ont retiré des produits de la vente par précaution ;
  • en Suède, des magasins ont jeté des denrées après une hausse de température dans leurs frigos et congélateurs.

En trois semaines, la même cible revient donc régulièrement : le froid industriel. Cependant, rien ne permet pour l’instant d’affirmer que les mêmes pirates sont à l’œuvre. Par ailleurs, l’attaque contre le prestataire de l’EFS pourrait également avoir une autre origine.

Comment des pirates dérèglent-ils des installations frigorifiques ?

Ces équipements sont pilotés par des systèmes informatiques. Ceux-ci permettent aux techniciens de surveiller le fonctionnement des machines. Ils servent également à intervenir à distance, sans se déplacer.

Cependant, cette commodité a un revers. Si l’accès à distance est mal protégé, un attaquant peut s’y introduire. Il peut alors modifier les réglages, par exemple la température de consigne. En outre, il n’a même pas besoin d’être sur place.

Dès le 12 octobre, l’ANSSI a publié une alerte sur le piratage de contrôleurs d’installations frigorifiques. Ensuite, elle a élargi son avis à plusieurs équipements des marques Danfoss, Copeland et Dixell. L’agence conseille notamment :

  • de retirer les interfaces de gestion directement accessibles depuis Internet ;
  • de sécuriser les accès à distance ;
  • de vérifier les réglages, en particulier les plages de dégivrage ;
  • d’installer les mises à jour disponibles.

À ce stade, une zone d’ombre demeure. Les informations disponibles ne précisent pas si les chambres froides de l’EFS utilisaient les équipements visés par l’alerte. Le lien technique avec les attaques précédentes reste donc à établir.

Ce qu’il faut retenir pour protéger la chaîne du froid

Cette affaire montre que la cybersécurité touche désormais des infrastructures très concrètes. Ainsi, un simple réglage modifié à distance peut mettre en péril des produits de santé. Voici les points essentiels.

  • Les faits : des chambres froides utilisées par l’EFS ont été reprogrammées de −30 à 110 °C. Le prestataire Coolworld aurait en effet été piraté.
  • Le bilan : l’alerte a été donnée à temps par un technicien d’astreinte. Il n’y a donc eu aucune conséquence pour les patients.
  • Le contexte : la vague d’attaques a touché des supermarchés en France, en Belgique, en Irlande et en Suède.
  • L’origine : rien ne prouve à ce jour que les mêmes pirates soient impliqués.

Pour les entreprises concernées, les mesures de l’ANSSI restent la base. Il faut d’abord couper l’exposition directe sur Internet. Ensuite, il faut sécuriser les accès des prestataires et appliquer les correctifs. Enfin, une astreinte humaine et des alertes de température indépendantes restent un filet de sécurité précieux. Cet épisode l’a prouvé.

Source : Après les supermarchés, une cyberattaque menace les réserves de plasma de l’Établissement français du sang

Sujets récents

CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-65555 CRITICAL 9.8 Incorrect Privilege Assignment vulnerability in Uncanny Owl Uncanny Toolkit for… 04/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-121970 LOW 3.7 Pay with Vipps and MobilePay for WooCommerce (woo-vipps) before 6.4.1… 04/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-121946 HIGH 7.2 zbateson mail-mime-parser before 3.0.9 and 4.x before 4.0.6 contains a… 04/11/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-121945 HIGH 7.6 CoopCycle coopcycle-web before 6.20.1 contains a broken access control vulnerability… 04/11/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-121944 MEDIUM 5.5 sngrep through 1.9.0 contains an infinite loop vulnerability in capture_packet_reasm_ip()… 04/11/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-121943 MEDIUM 4.8 Irontec sngrep through 1.9.0 contains an out-of-bounds stack read vulnerability… 04/11/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-121942 MEDIUM 6.1 ZBar through 0.23.95 contains an out-of-bounds read vulnerability in _zbar_sq_decode()… 04/11/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-65555 CRITICAL 9.8 Incorrect Privilege Assignment vulnerability in Uncanny Owl Uncanny Toolkit for… 04/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-121970 LOW 3.7 Pay with Vipps and MobilePay for WooCommerce (woo-vipps) before 6.4.1… 04/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-121946 HIGH 7.2 zbateson mail-mime-parser before 3.0.9 and 4.x before 4.0.6 contains a… 04/11/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-121945 HIGH 7.6 CoopCycle coopcycle-web before 6.20.1 contains a broken access control vulnerability… 04/11/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-121944 MEDIUM 5.5 sngrep through 1.9.0 contains an infinite loop vulnerability in capture_packet_reasm_ip()… 04/11/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-121943 MEDIUM 4.8 Irontec sngrep through 1.9.0 contains an out-of-bounds stack read vulnerability… 04/11/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-121942 MEDIUM 6.1 ZBar through 0.23.95 contains an out-of-bounds read vulnerability in _zbar_sq_decode()… 04/11/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆