S'inscrire

Attention : la fausse arnaque de popularité de GitHub incite les développeurs à télécharger des logiciels malveillants

SShiloh 3 min de lecture 1 045 vues

Les acteurs malveillants profitent désormais de la fonctionnalité de recherche de GitHub pour inciter les utilisateurs peu méfiants à la recherche de référentiels populaires à télécharger de faux homologues qui servent de logiciels malveillants.

La dernière attaque contre la chaîne d’approvisionnement des logiciels open source consiste à dissimuler un code malveillant dans les fichiers du projet Microsoft Visual Code, conçu pour télécharger les charges utiles de l’étape suivante à partir d’une URL distante, a déclaré Checkmarx dans un rapport partagé avec The Hacker News.

« Les attaquants créent des référentiels malveillants avec des noms et des sujets populaires, en utilisant des techniques telles que des mises à jour automatisées et de fausses étoiles pour améliorer les classements de recherche et tromper les utilisateurs », a déclaré le chercheur en sécurité Yehuda Gelb.

L’idée est de manipuler les classements de recherche dans GitHub pour amener les référentiels contrôlés par les acteurs menaçants au premier plan lorsque les utilisateurs filtrent et trient leurs résultats en fonction des mises à jour les plus récentes et augmentent la popularité via de fausses étoiles ajoutées via de faux comptes.

Ce faisant, l’attaque confère une apparence de légitimité et de confiance aux référentiels frauduleux, incitant ainsi les développeurs à les télécharger.

« Contrairement aux incidents passés où les attaquants ajoutaient des centaines ou des milliers d’étoiles à leurs dépôts, il semble que dans ces cas, les attaquants ont opté pour un nombre d’étoiles plus modeste, probablement pour éviter d’éveiller les soupçons avec un nombre exagéré. » dit Gelb.

Il convient de souligner que des recherches antérieures menées par Checkmarx à la fin de l’année dernière ont révélé un marché noir comprenant des boutiques en ligne et des groupes de discussion vendant des étoiles GitHub pour augmenter artificiellement la popularité d’un référentiel, une technique appelée inflation d’étoiles.

De plus, la majorité de ces référentiels sont déguisés en projets légitimes liés à des jeux, astuces et outils populaires, ajoutant une autre couche de sophistication pour rendre plus difficile leur distinction du code inoffensif.
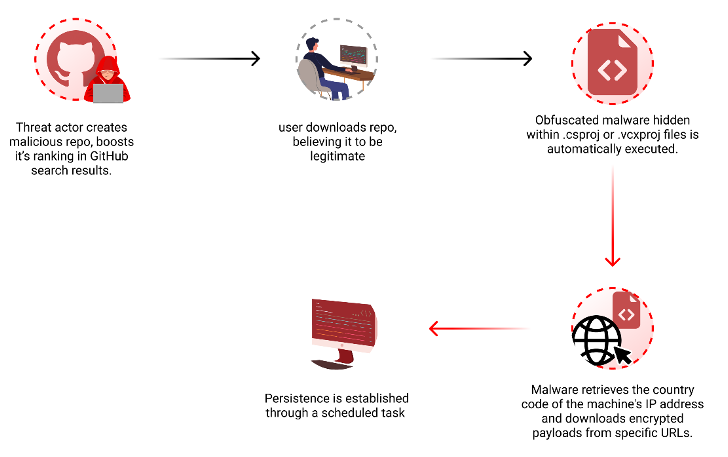
Téléchargement de logiciels malveillants />

Certains référentiels ont été observés en train de télécharger un fichier .7z crypté contenant un exécutable nommé « feedbackAPI.exe » qui a été gonflé à 750 Mo dans le but probable d’échapper à l’analyse antivirus et finalement de lancer un logiciel malveillant partageant des similitudes avec Keyzetsu clipper.

Le malware Windows, apparu au début de l’année dernière, est souvent distribué via des logiciels piratés tels qu’Evernote. Il est capable de détourner les transactions de crypto-monnaie vers les portefeuilles appartenant aux attaquants en remplaçant l’adresse du portefeuille copiée dans le presse-papiers.

Les résultats soulignent la diligence raisonnable que les développeurs doivent suivre lors du téléchargement de code source à partir de référentiels open source, sans parler des dangers de se fier uniquement à la réputation comme mesure pour évaluer la fiabilité.

« L’utilisation de référentiels GitHub malveillants pour distribuer des logiciels malveillants est une tendance continue qui constitue une menace importante pour l’écosystème open source », a déclaré Gelb.

« En exploitant la fonctionnalité de recherche de GitHub et en manipulant les propriétés du référentiel, les attaquants peuvent inciter les utilisateurs sans méfiance à télécharger et à exécuter du code malveillant. »

Ce développement intervient alors que Phylum a déclaré avoir découvert une augmentation du nombre de paquets de spam (c’est-à-dire non malveillants) publiés dans le registre npm par un utilisateur nommé ylmin pour orchestrer une « campagne massive d’agriculture cryptographique automatisée » qui abuse du protocole Tea .

« Le protocole Tea est une plate-forme web3 dont l’objectif déclaré est de rémunérer les mainteneurs de packages open source, mais au lieu de récompenses en espèces, ils sont récompensés par des jetons TEA , une crypto-monnaie », a déclaré l’équipe de recherche de la société .

« Le protocole Tea n’est même pas encore en ligne. Ces utilisateurs récoltent des points du ‘Testnet incité’, apparemment dans l’espoir qu’avoir plus de points dans le Testnet augmentera leurs chances de recevoir un largage ultérieur. »


01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-20183 MEDIUM 4.3 A vulnerability in the web-based management interface of Cisco Identity… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-126261 CRITICAL 9.8 A improper authorization vulnerability in Fortinet FortiManager 8.0.0, FortiManager 7.6.0… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-126187 N/A React is a JavaScript library for building user interfaces. From… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-123084 MEDIUM 6.5 An **expression language injection** has been found in the HeaderContentGuard.permit… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-0480 N/A Missing Authentication for Critical Function in AMD Secure Encrypted Virtualization… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-0454 N/A An out-of-bounds write in the AMD Secure Encrypted Virtualization (SEV)… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-0435 N/A Operation on a resource after expiration or release in the… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-20183 MEDIUM 4.3 A vulnerability in the web-based management interface of Cisco Identity… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-126261 CRITICAL 9.8 A improper authorization vulnerability in Fortinet FortiManager 8.0.0, FortiManager 7.6.0… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-126187 N/A React is a JavaScript library for building user interfaces. From… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-123084 MEDIUM 6.5 An **expression language injection** has been found in the HeaderContentGuard.permit… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-0480 N/A Missing Authentication for Critical Function in AMD Secure Encrypted Virtualization… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-0454 N/A An out-of-bounds write in the AMD Secure Encrypted Virtualization (SEV)… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-0435 N/A Operation on a resource after expiration or release in the… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆