Problème WiFi Zebra : causes et solutions efficaces
Les scanners Zebra Android rencontrent parfois un problème WiFi après une mise à jour réseau ou système.
Lors d’un roaming entre bornes, la latence peut dépasser les 200 ms,
ce qui entraîne des coupures applicatives, des pertes de connexion Internet
et des retards logistiques.
Contexte : remplacement des bornes Cisco par des Fortinet
Dans cet exemple, 20 bornes Wi-Fi Fortinet AP 431F ont été
installées en remplacement d’anciennes bornes Cisco. Suite à cette migration,
plusieurs dysfonctionnements sont apparus lors des déplacements des terminaux Zebra
(Zippers) d’un point d’accès à l’autre.
À chaque changement de borne, la latence grimpe à environ 200 ms.
Résultat : le logiciel utilisé sur les Zippers se fige, les sessions
se déconnectent et l’ensemble de la chaîne logistique prend du retard.
Après plusieurs jours d’investigation, il est apparu que de nombreux
utilisateurs rapportent le même type de problème WiFi Zebra
depuis la dernière mise à jour Android, ce qui confirme l’origine essentiellement
logicielle et de configuration.
Objectif : optimiser la configuration et réduire la latence
Le but de la configuration ci-dessous est d’optimiser au maximum le roaming,
de réduire la latence et d’assurer une connexion stable pour les scanners Zebra.
1. Désactiver le Random MAC sur les terminaux Zebra
Premier point critique : la désactivation du Random MAC.
Lorsque cette option est activée, chaque roaming génère une nouvelle adresse MAC.
La table ARP des switches se sature très rapidement, ce qui provoque
des coupures réseau quasi immédiates.
En désactivant le Random MAC sur les Zebra, on stabilise l’adresse du terminal
sur le réseau, ce qui réduit fortement les pertes de paquets et les déconnexions
liées au problème WiFi Zebra.
2. Forcer l’utilisation exclusive du Wi-Fi 2,4 GHz
Même si les Zippers sont compatibles Wi-Fi 5 et Wi-Fi 6,
ils ne sont pas conçus pour tirer pleinement parti des bandes hautes
en environnement logistique. La priorité doit être donnée à la couverture
et à la fiabilité, pas au débit maximal.
Configurer les terminaux uniquement en 2,4 GHz.
Ne jamais les connecter en 5 GHz ou 6 GHz.
Privilégier une couverture large et stable plutôt qu’une puissance brute.
En imposant la bande 2,4 GHz, le signal traverse mieux les entrepôts,
racks et obstacles, ce qui améliore nettement le roaming et limite
le problème WiFi Zebra observé sur le terrain.
3. Créer un SSID dédié aux Zippers
Pour garder une configuration propre, il est recommandé de créer
un SSID dédié aux Zippers. Ce SSID servira uniquement
aux scanners Zebra et sera configuré pour autoriser exclusivement le 2,4 GHz.
Cela permet d’éviter les comportements imprévisibles lorsque plusieurs bandes
et plusieurs types d’équipements partagent le même SSID.
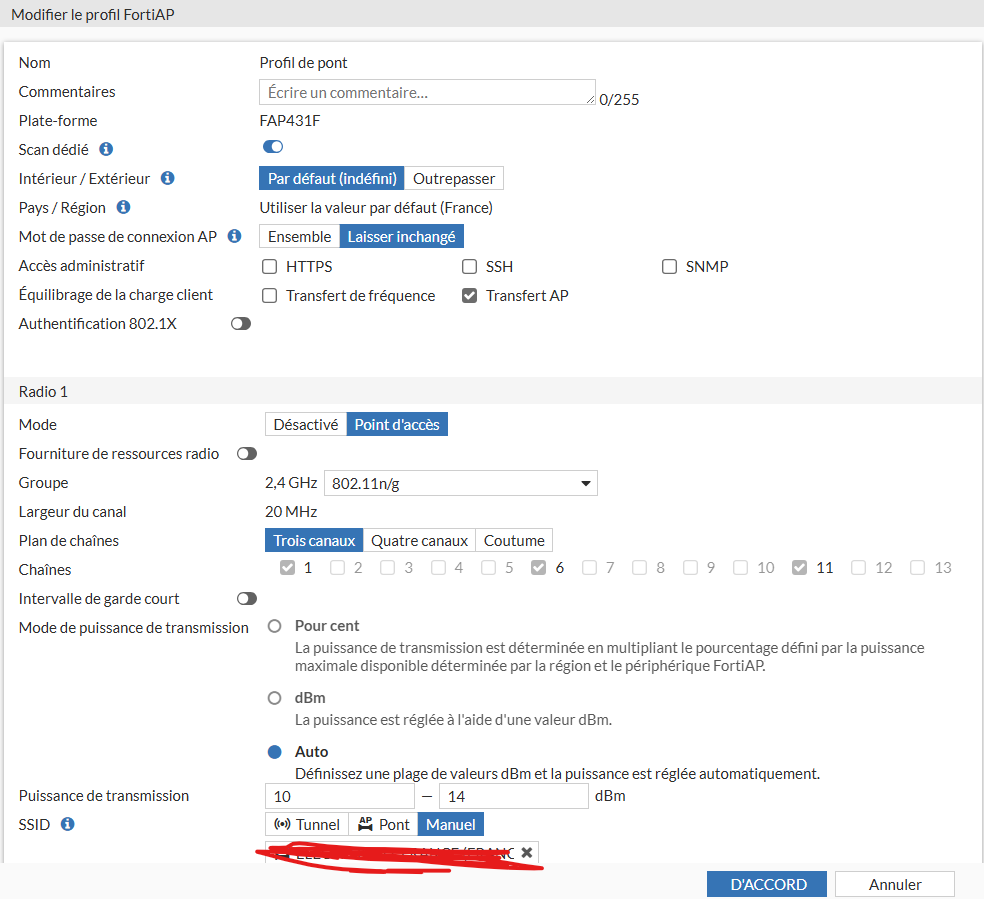
Configuration du Profile Fortinet
Exemple de configuration du Profile sur les bornes Fortinet AP 431F.
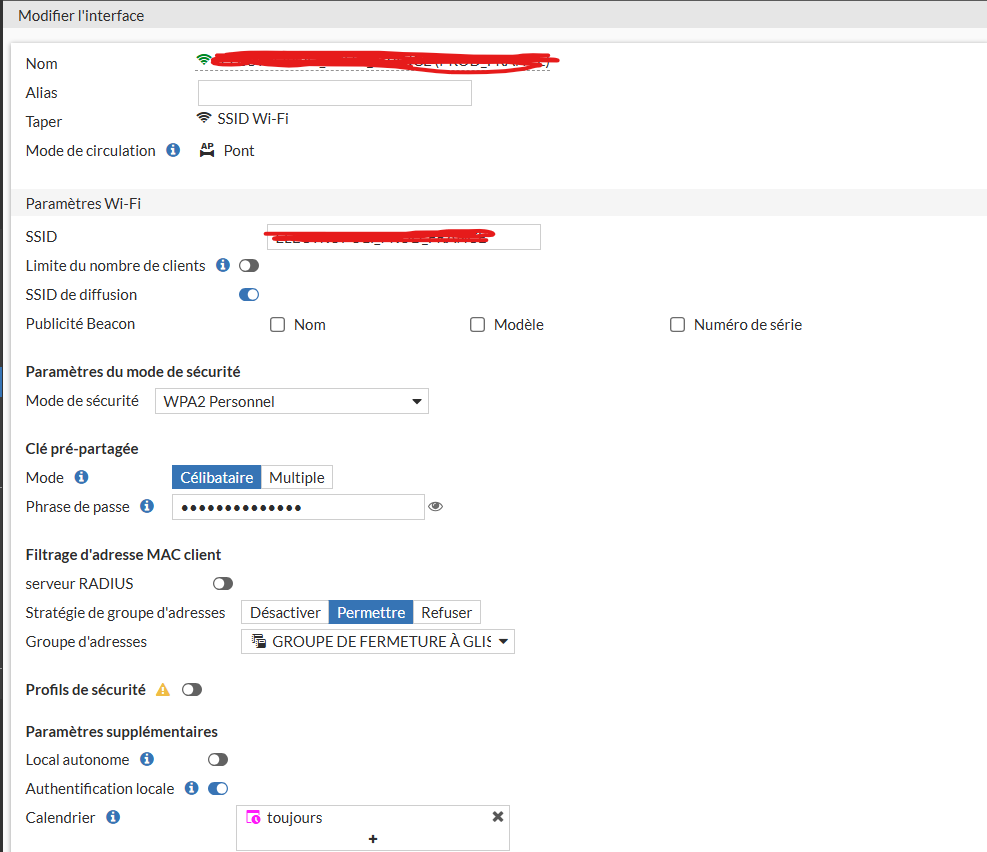
Configuration du SSID dédié Zippers
SSID dédié Zippers, configuré uniquement en 2,4 GHz pour plus de stabilité.
Résultats attendus après optimisation
Avec cette configuration, vous devriez constater une nette amélioration
du comportement réseau des scanners Zebra :
Diminution significative de la latence lors du roaming.
Réduction des coupures et déconnexions intempestives.
Sessions applicatives plus stables.
Moins de retards logistiques et de temps perdu.
Ce problème WiFi Zebra ne concerne pas uniquement
les bornes Fortinet : d’autres infrastructures Wi-Fi peuvent
être impactées lorsqu’elles sont associées aux dernières versions Android
et aux firmwares récents des terminaux Zebra.
Besoin d’aide sur un problème similaire ?
Si vous rencontrez un problème WiFi Zebra comparable
(roaming lent, déconnexions, latence élevée), n’hésitez pas à me contacter.
Je peux vous accompagner dans l’analyse de votre infrastructure,
le paramétrage des bornes et l’optimisation de vos terminaux Zebra/Zippers.
Les Fortinet ne sont pas les seuls concernés, et il est possible
d’atteindre un réseau Wi-Fi fiable et performant avec une configuration
adaptée à vos besoins métiers.
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site.
Fonctionnel
Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.