S'inscrire
Blackpoint

Attaques ClickFix : la plateforme ROMULUS livre un nouveau RAT
SShiloh 4 min de lecture 27 vues

Les attaques ClickFix passent par ROMULUS, une plateforme de livraison qui diffuse un RAT inédit proche de CNCMachineRMS.

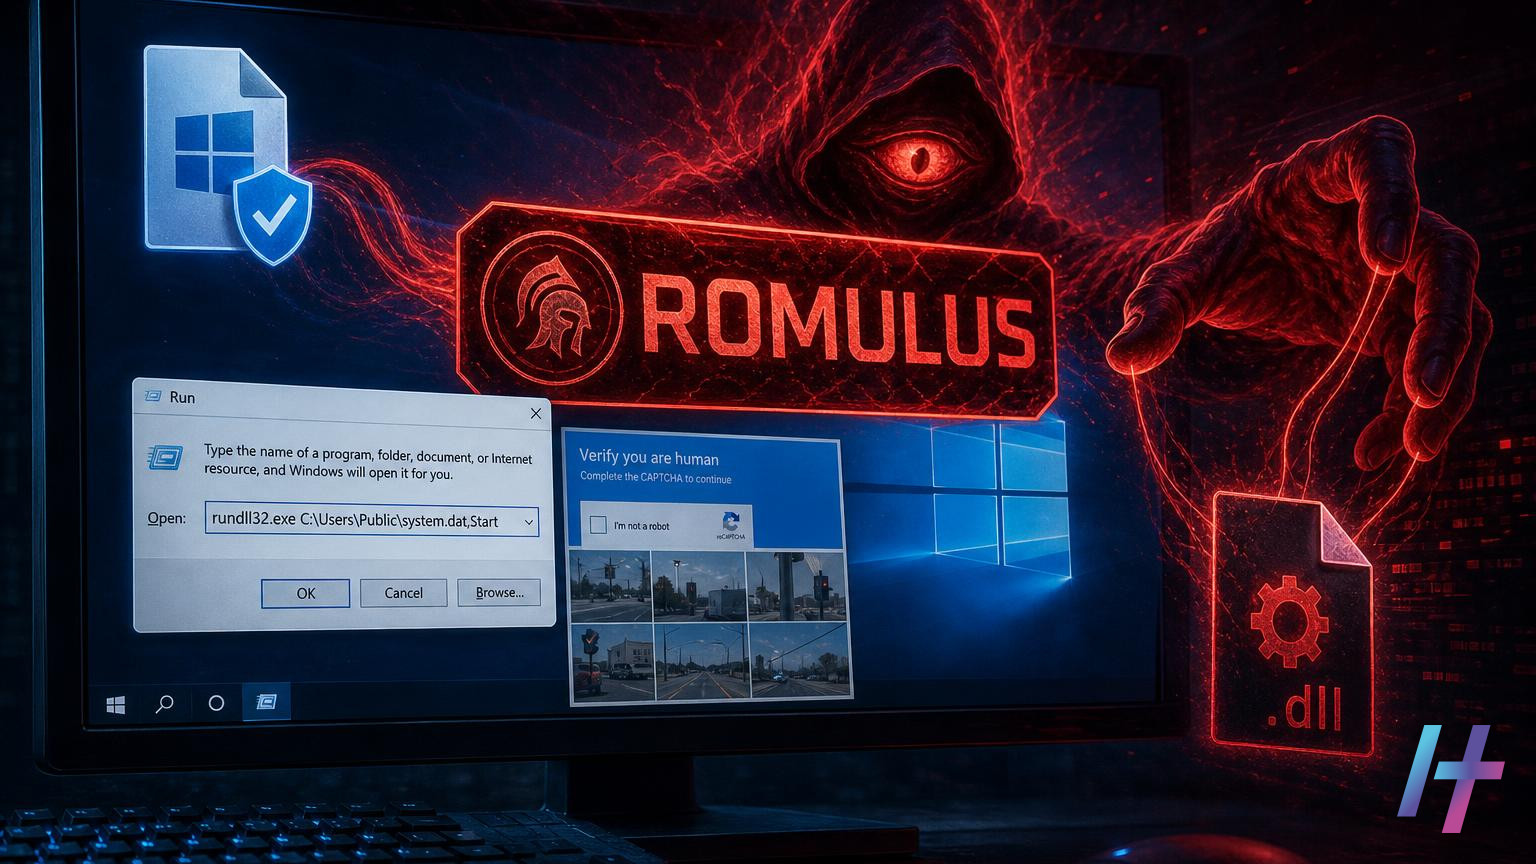
Les attaques ClickFix continuent d’évoluer. En effet, des acteurs malveillants utilisent désormais la plateforme ROMULUS pour distribuer un cheval de Troie d’accès à distance (RAT) jusque-là non documenté. Ce logiciel présente des similitudes avec CNCMachineRMS. Les chercheurs de Blackpoint ont analysé cette activité. Ils en tirent une conclusion claire : ROMULUS fonctionne probablement comme un service de livraison de malwares.

Ce que révèlent les attaques ClickFix liées à ROMULUS

ROMULUS est décrit comme une plateforme de diffusion de codes malveillants. Elle repose sur la technique ClickFix. Cette technique consiste à inciter la victime à agir elle-même. Ainsi, l’utilisateur croit résoudre un problème technique. En réalité, il exécute une commande fournie par l’attaquant.

Cette méthode séduit les cybercriminels pour une raison simple. Elle contourne en partie les protections automatiques, car la victime lance elle-même l’infection. Par ailleurs, elle ne demande pas de faille logicielle à exploiter.

Dans le cas présent, la plateforme sert à livrer un RAT inédit. Un tel outil permet d’espionner l’utilisateur et de prendre le contrôle de son ordinateur. Autrement dit, l’attaquant obtient un accès durable à la machine infectée.

ROMULUS, un service de livraison de malwares

Selon Blackpoint, ROMULUS ne se limite pas à un seul logiciel malveillant. La plateforme distribue au moins deux familles : CNCMachineRMS et Legion Loader. Chacune emprunte sa propre chaîne d’infection.

Cette séparation est significative. En effet, elle suggère que ROMULUS agit comme un prestataire plutôt que comme un outil réservé à un seul groupe. Ainsi, différents clients pourraient s’en servir pour diffuser leurs charges utiles. Les chercheurs restent toutefois prudents. Ils parlent d’un fonctionnement « probable ».

Les chaînes d’infection diffèrent, mais certains éléments restent communs. D’abord, ROMULUS conserve ClickFix comme point d’entrée. La plateforme continue également de recourir au sideloading de binaires signés. Par conséquent, cette constance indique que ces techniques fonctionnent suffisamment bien pour ne pas être abandonnées.

Un RAT proche de CNCMachineRMS

Le nouveau RAT n’avait pas été décrit publiquement auparavant. Il partage toutefois des points communs avec CNCMachineRMS. Cette parenté pourrait indiquer un développement lié ou une base de code commune. Cependant, les informations disponibles ne permettent pas d’aller plus loin.

Dans tous les cas, ses capacités sont celles d’un RAT classique. Il peut espionner l’activité de l’utilisateur et piloter le poste à distance. Par conséquent, un poste compromis peut servir à voler des données. Il peut également installer d’autres outils ou rebondir dans un réseau.

Le sideloading de binaires signés, une technique persistante

Le sideloading consiste à abuser d’un programme légitime. Ce programme charge sans le savoir un fichier malveillant à la place d’un composant attendu. Lorsque le binaire est signé, il inspire davantage confiance aux outils de sécurité. En effet, une signature valide peut réduire les alertes.

Cette approche présente un autre avantage pour les attaquants. L’exécution part d’un fichier réputé sain, ce qui complique l’analyse. De plus, la détection par simple liste de fichiers malveillants devient moins efficace.

L’association de ClickFix et du sideloading est redoutable. D’abord, la victime lance la commande qui amorce l’attaque. Ensuite, un binaire signé charge le code malveillant. Enfin, le RAT s’installe et établit la communication avec son opérateur.

Se protéger des attaques ClickFix

Les attaques ClickFix reposent sur la manipulation. La première défense est donc humaine. Cependant, les équipes de sécurité peuvent aussi s’appuyer sur plusieurs mesures concrètes.

  • Sensibiliser les utilisateurs : aucun site légitime ne demande de copier une commande dans une fenêtre système. Cela vaut pour corriger une erreur comme pour valider un CAPTCHA.
  • Restreindre l’exécution de commandes : limitez l’accès à la boîte de dialogue Exécuter et à PowerShell pour les profils qui n’en ont pas besoin.
  • Surveiller le sideloading : repérez notamment les binaires signés qui chargent des bibliothèques inhabituelles depuis des dossiers temporaires ou utilisateur.
  • Déployer un EDR : cet outil permet de détecter les chaînes de processus suspectes, par exemple un navigateur qui déclenche une commande système.
  • Contrôler les outils d’accès à distance : établissez la liste des logiciels autorisés. Ensuite, alertez sur tout autre outil.

Ce qu’il faut retenir

  • ROMULUS est une plateforme de livraison de malwares qui s’appuie sur ClickFix.
  • Elle diffuse un RAT inédit proche de CNCMachineRMS, ainsi que Legion Loader, par des chaînes distinctes.
  • Par ailleurs, le sideloading de binaires signés reste une technique centrale.
  • Enfin, la formation des utilisateurs et la surveillance des exécutions de commandes restent les meilleures parades.

Blackpoint présente ce fonctionnement comme probable. Le groupe ne l’affirme pas de façon définitive. Il faudra donc suivre les analyses à venir pour mieux cerner l’ampleur de cette activité.

Source : ROMULUS ClickFix Attacks Deliver RAT That Can Spy on Users and Control PCs

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-96771 HIGH 7.2 The Hydrogen Calendar Embeds plugin for WordPress is vulnerable to… 20/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-86587 MEDIUM 5.3 Certain EZVIZ devices are affected by an improper certificate validation… 20/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-86586 MEDIUM 4.2 Certain EZVIZ devices are affected by a replay attack vulnerability… 20/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-133631 N/A FlowIntel contains multiple security flaws in its note variable resolution,… 20/11/2026 ◆ CISA KEV CVE-2026-90436 EXPLOITÉE Apache Axis Unsafe Reflection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-133630 N/A The flowintel Docker build workflow used the GitHub Actions checkout… 20/11/2026 ◆ CISA KEV CVE-2026-115731 EXPLOITÉE Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability 17/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-130464 MEDIUM 5.5 MsgPack and NNTP protocol dissector crashes in 4.6.0 to 4.6.9… 20/11/2026 ◆ CISA KEV CVE-2026-114713 EXPLOITÉE UnrealIRCd Improper Neutralization of Delimiters Vulnerability 13/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-126716 HIGH 8.1 The Mega Forms – Drag & Drop Form Builder with… 20/11/2026 ◆ CISA KEV CVE-2026-123039 EXPLOITÉE Check Point Multiple Products Incorrect Permission Assignment for Critical Resource… 13/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-96771 HIGH 7.2 The Hydrogen Calendar Embeds plugin for WordPress is vulnerable to… 20/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-86587 MEDIUM 5.3 Certain EZVIZ devices are affected by an improper certificate validation… 20/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-86586 MEDIUM 4.2 Certain EZVIZ devices are affected by a replay attack vulnerability… 20/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-133631 N/A FlowIntel contains multiple security flaws in its note variable resolution,… 20/11/2026 ◆ CISA KEV CVE-2026-90436 EXPLOITÉE Apache Axis Unsafe Reflection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-133630 N/A The flowintel Docker build workflow used the GitHub Actions checkout… 20/11/2026 ◆ CISA KEV CVE-2026-115731 EXPLOITÉE Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability 17/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-130464 MEDIUM 5.5 MsgPack and NNTP protocol dissector crashes in 4.6.0 to 4.6.9… 20/11/2026 ◆ CISA KEV CVE-2026-114713 EXPLOITÉE UnrealIRCd Improper Neutralization of Delimiters Vulnerability 13/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-126716 HIGH 8.1 The Mega Forms – Drag & Drop Form Builder with… 20/11/2026 ◆ CISA KEV CVE-2026-123039 EXPLOITÉE Check Point Multiple Products Incorrect Permission Assignment for Critical Resource… 13/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆

Le Discord fait peau neuve. Veille en direct, quiz quotidien et rôle Membre vérifié.

Rejoindrele Discord Devenir Membre vérifié