S'inscrire

Cybersécurité - 20/10/2026

Siemens Software Center : une faille exploitée via ClickFix

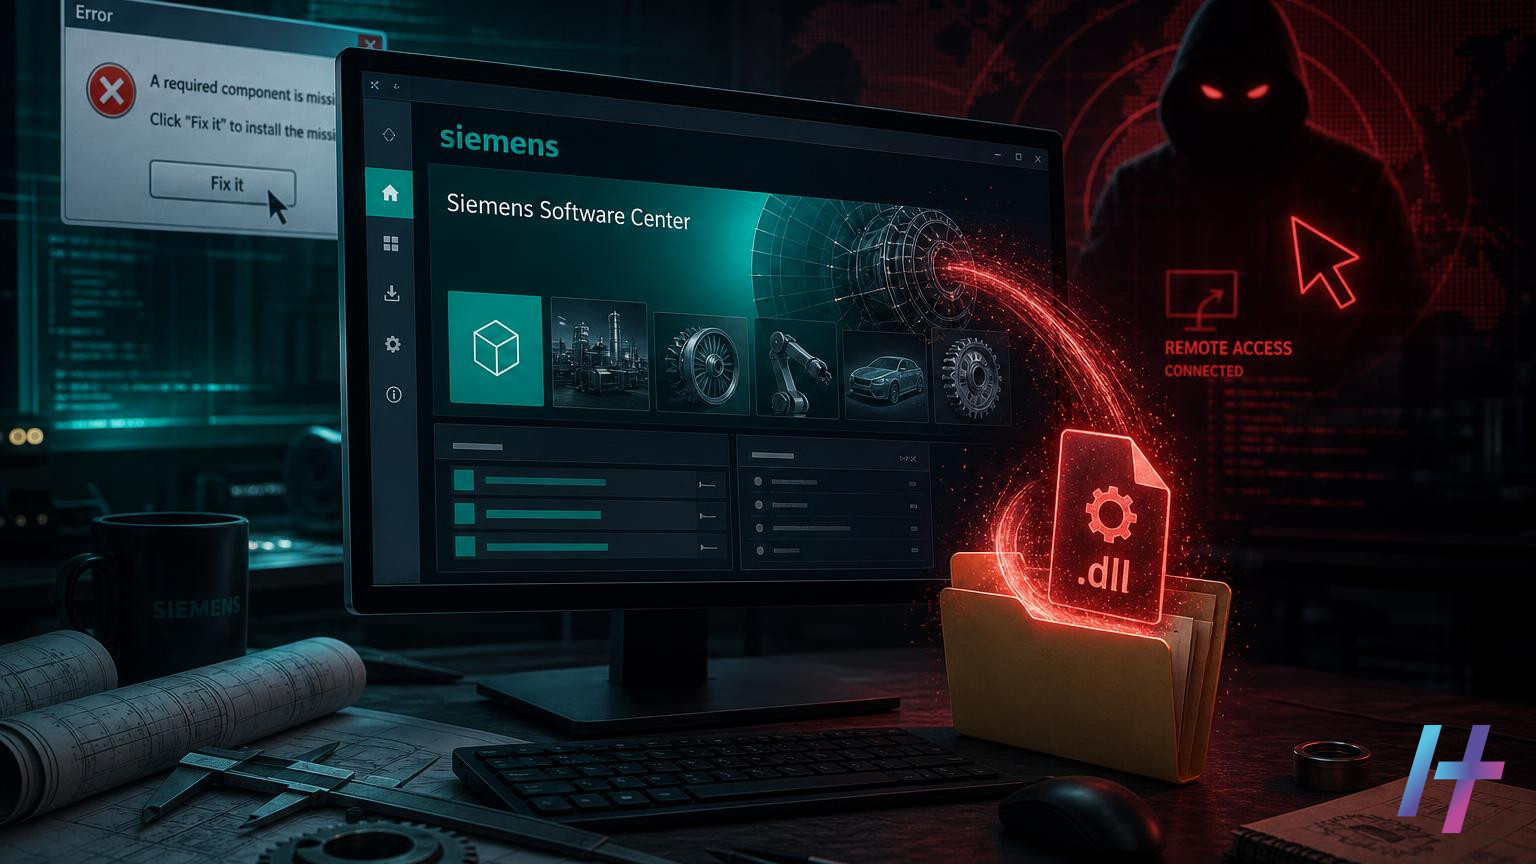
Siemens corrige une faille de DLL sideloading dans Siemens Software Center, déjà exploitée lors d'attaques ClickFix.

Siemens vient de corriger une vulnérabilité importante dans Siemens Software Center. Cette faille de type DLL sideloading a déjà été exploitée dans des attaques utilisant la technique ClickFix. Ainsi, selon les informations disponibles, ces campagnes visent à déployer un cheval de Troie d’accès à distance (RAT) sur les machines ciblées.

L’affaire rappelle une réalité simple. Les outils industriels très répandus intéressent les cybercriminels. En effet, ils s’installent souvent sur des postes disposant de droits étendus.

Une faille dans Siemens Software Center

La vulnérabilité est suivie sous l’identifiant CVE-2026-110936. Elle reçoit un score CVSS v4 de 8,4. Ce score la place donc dans la catégorie « haute sévérité ». Par ailleurs, Siemens a publié un correctif pour la combler.

Le principe est le suivant. D’abord, un attaquant dépose une DLL spécialement conçue dans un répertoire que l’application consulte. Ensuite, le logiciel charge ce fichier à la place d’une bibliothèque légitime. Le code malveillant s’exécute alors avec les mêmes privilèges que l’application elle-même.

Par conséquent, l’impact dépend des droits du compte qui lance le logiciel. Sur un poste d’ingénieur, ces droits peuvent être élevés. Le risque est donc loin d’être théorique.

Comment fonctionne le DLL sideloading

Sous Windows, une application charge des bibliothèques dynamiques, les fichiers DLL. Elle les cherche dans plusieurs emplacements, selon un ordre précis. Toutefois, si ce mécanisme est mal sécurisé, un fichier piégé peut être pris en compte avant le fichier légitime.

Cette méthode séduit les attaquants pour plusieurs raisons :

  • le programme qui charge la DLL est signé et réputé fiable ;
  • l’exécution paraît donc normale pour de nombreux outils de détection ;
  • le code malveillant hérite des privilèges du processus hôte.

Autrement dit, l’attaquant se cache derrière un logiciel de confiance. C’est pourquoi cette technique est très utilisée pour installer des charges persistantes. Elle sert notamment à déployer des outils de contrôle à distance.

ClickFix : le rôle de l’ingénierie sociale

ClickFix est une technique d’ingénierie sociale. La victime voit un message d’erreur ou une fausse vérification de sécurité. Ensuite, on lui demande d’effectuer une action manuelle pour « résoudre » le problème. Souvent, il s’agit de copier une commande et de l’exécuter elle-même.

Cette approche contourne bien des protections techniques. En effet, c’est l’utilisateur qui lance l’action. Le système la considère donc comme légitime.

Dans cette affaire, la faille de Siemens Software Center s’ajoute à la chaîne d’attaque. D’abord, la victime est amenée à déclencher une première étape. Ensuite, la DLL piégée est chargée par l’application vulnérable. Enfin, le cheval de Troie s’installe et donne un accès distant à l’attaquant.

Un RAT permet de nombreuses actions. L’attaquant peut par exemple surveiller le poste, voler des fichiers ou exécuter des commandes. De plus, il peut s’en servir comme point d’entrée vers le reste du réseau.

Un enjeu particulier pour les environnements industriels

Siemens est un acteur majeur de l’automatisation et de l’industrie. Ses logiciels sont présents chez de nombreuses entreprises. Par conséquent, la compromission d’un poste de gestion peut avoir des conséquences plus larges qu’une simple infection bureautique.

Toutefois, il faut rester prudent sur la portée exacte des attaques. Les informations disponibles ne précisent pas l’ampleur des campagnes. Elles n’indiquent pas non plus quels acteurs sont derrière ces opérations. Il convient donc d’éviter toute extrapolation. Il faut également consulter l’avis officiel de l’éditeur pour les détails de version.

Recommandations pour les utilisateurs de Siemens Software Center

C’est pourquoi les équipes informatiques et industrielles doivent agir rapidement. Voici les mesures à privilégier :

  1. Appliquer le correctif publié par Siemens pour la CVE-2026-110936, en suivant les instructions de l’avis de sécurité.
  2. Restreindre les droits d’écriture dans les répertoires utilisés par l’application, afin d’empêcher le dépôt d’une DLL piégée.
  3. Limiter les privilèges des comptes qui exécutent le logiciel, selon le principe du moindre privilège.
  4. Surveiller les chargements de DLL inhabituels et les processus enfants suspects lancés par l’application.
  5. Sensibiliser les utilisateurs à ClickFix. En effet, aucune vérification légitime ne demande de copier et d’exécuter une commande dans une console.

Par ailleurs, il est utile de vérifier les postes qui utilisent ce logiciel. Recherchez des fichiers DLL récents ou inattendus dans les dossiers concernés. Contrôlez également les connexions sortantes inhabituelles. Elles peuvent en effet trahir la présence d’un RAT.

Ce qu’il faut retenir

  • Siemens a corrigé la faille CVE-2026-110936 (CVSS v4 : 8,4) dans Siemens Software Center.
  • Il s’agit d’une vulnérabilité de DLL sideloading permettant d’exécuter du code avec les privilèges de l’application.
  • Elle a été exploitée dans des attaques ClickFix visant à déployer un cheval de Troie d’accès à distance.
  • La mise à jour, la réduction des droits et la sensibilisation des utilisateurs restent donc les meilleures défenses.

Source : ClickFix Attackers Exploit Siemens Software Center Flaw to Deploy Remote Access Trojan

Sujets récents

CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-106931 EXPLOITÉE EG Secure Solutions SiteGuard Server Edition OS Command Injection Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-96656 EXPLOITÉE Plex Media Server External Control of File Name or Path… 20/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-96655 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-96654 EXPLOITÉE Plex Media Server Improper Neutralization of Encoded URI Schemes in… 20/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-96652 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-110936 EXPLOITÉE Siemens Software Center Uncontrolled Search Path Element Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-106931 EXPLOITÉE EG Secure Solutions SiteGuard Server Edition OS Command Injection Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-96656 EXPLOITÉE Plex Media Server External Control of File Name or Path… 20/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-96655 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-96654 EXPLOITÉE Plex Media Server Improper Neutralization of Encoded URI Schemes in… 20/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-96652 EXPLOITÉE Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-110936 EXPLOITÉE Siemens Software Center Uncontrolled Search Path Element Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆