S'inscrire
Bazuka

Malware Bazuka : un framework Android qui intègre un LLM
SShiloh 4 min de lecture 39 vues

Le malware Bazuka, découvert par ThreatFabric, est un framework Android qui exploite un LLM pour gérer ses victimes à grande échelle.

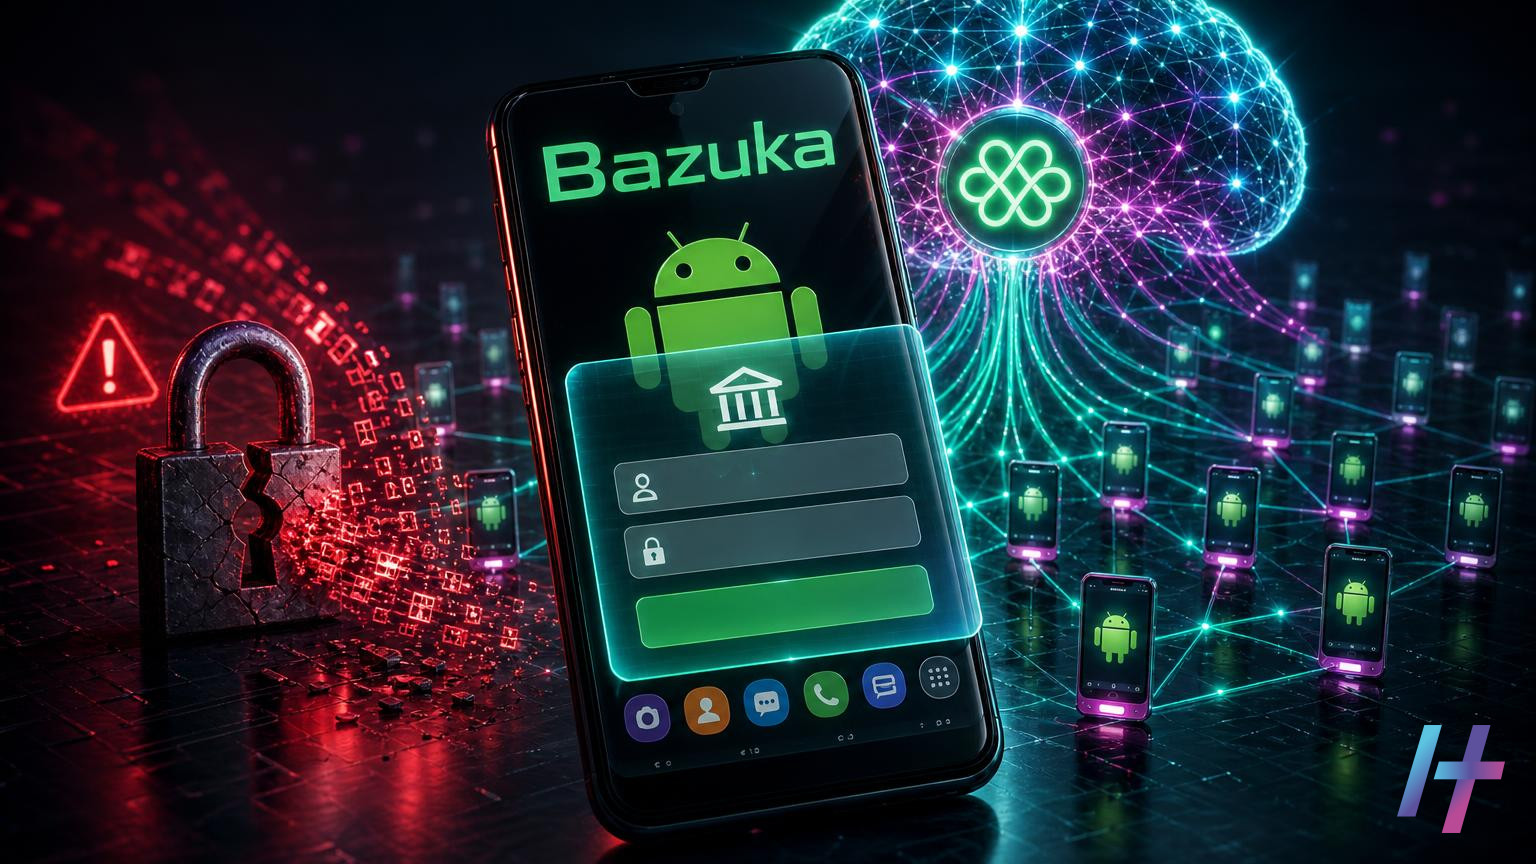
Un nouveau venu inquiète les spécialistes de la sécurité mobile. Le malware Bazuka est un framework Android jusqu’ici inconnu. Il se distingue par l’intégration d’un grand modèle de langage (LLM). Ce modèle sert à gérer et à contrôler les victimes à grande échelle. Des chercheurs en cybersécurité ont rendu ses détails publics.

Cette approche marque une évolution notable. En effet, les logiciels malveillants mobiles servaient jusqu’ici surtout à voler des données. Avec Bazuka, l’intelligence artificielle entre dans la logistique même des attaques.

Une découverte née d’une enquête sur un cheval de Troie NFC

C’est la société néerlandaise de sécurité mobile ThreatFabric qui a identifié la menace. Elle l’a repérée fin octobre 2026. À ce moment-là, ses analystes enquêtaient sur un cheval de Troie bancaire utilisant le relais NFC.

Autrement dit, Bazuka n’était pas la cible initiale des recherches. Il est apparu au cours de l’analyse d’une autre menace. Ce type de découverte est fréquent dans le domaine. Ainsi, un échantillon en mène à un autre, puis à toute une infrastructure.

ThreatFabric décrit Bazuka comme un véritable framework de malware. Le terme est important. Il désigne un ensemble modulaire d’outils, et non un simple programme isolé. Par conséquent, ses opérateurs peuvent le faire évoluer et l’adapter selon leurs objectifs.

Fausses superpositions d’écran : le cœur de la tactique

D’après les informations publiées, Bazuka s’appuie sur de fausses superpositions d’écran, dites « overlays ». Elles servent à masquer deux activités : le vol d’identifiants et la prise de contrôle de l’appareil. Pendant que la victime voit un écran anodin, le malware agit en arrière-plan.

Le principe des overlays est connu. Une fenêtre factice se place par-dessus une application légitime. L’utilisateur croit saisir ses informations dans son application bancaire. Or, ces données partent directement chez les attaquants.

Toutefois, Bazuka pousse la logique plus loin. L’écran trompeur ne se limite pas à capter des mots de passe. Il sert aussi de rideau. Il cache ainsi des actions menées sur le téléphone à l’insu de son propriétaire.

  • Vol d’identifiants via de faux écrans de saisie.
  • Contrôle de l’appareil dissimulé derrière les superpositions.
  • Gestion des victimes facilitée par un LLM.

Pourquoi l’intégration d’un LLM change la donne

L’élément le plus marquant reste l’usage d’un LLM pour la gestion des victimes. Les campagnes mobiles de grande ampleur génèrent beaucoup de données. Chaque appareil infecté représente un flux d’informations. Il faut ensuite le trier, l’interpréter et l’exploiter.

Un modèle de langage peut aider à automatiser ces tâches. Ainsi, les opérateurs gagnent du temps. Ils peuvent également suivre davantage de victimes en parallèle. Les sources disponibles ne précisent pas, à ce stade, tous les mécanismes exacts de cette intégration. Il faut donc rester prudent sur les capacités réelles.

Néanmoins, la tendance est claire. Les cybercriminels adoptent les outils d’IA pour industrialiser leurs opérations. Le malware Bazuka en offre un exemple concret sur Android.

Un risque accru pour les utilisateurs et les banques

Pour les particuliers, le danger est direct. Un téléphone infecté peut livrer des identifiants bancaires. Il peut aussi permettre des actions frauduleuses. De plus, l’affichage de faux écrans rend la détection difficile à l’œil nu.

Pour les établissements financiers, l’enjeu est différent. Une gestion automatisée des victimes permet d’élargir les campagnes. Par conséquent, la fraude peut toucher un plus grand nombre de clients en moins de temps.

Ce qu’il faut retenir

Les éléments connus sur Bazuka restent limités. Toutefois, ils suffisent à justifier la vigilance. Voici les réflexes généraux à adopter face à ce type de menace.

  • Installer les applications uniquement depuis les boutiques officielles et vérifier l’éditeur avant chaque téléchargement.
  • Se méfier des demandes d’autorisations sensibles, notamment l’accès aux services d’accessibilité ou l’affichage par-dessus d’autres applications.
  • Garder Android et les applications à jour pour bénéficier des correctifs de sécurité.
  • Activer Google Play Protect et envisager une solution de sécurité mobile reconnue.
  • Surveiller les comptes bancaires et contacter sa banque au moindre doute sur une opération.
  • Éviter de saisir ses identifiants dans un écran qui apparaît de façon inattendue.

En résumé, Bazuka illustre un double virage. Les malwares deviennent plus modulaires, et l’automatisation est assistée par IA. ThreatFabric a découvert la menace fin octobre 2026 en suivant la piste d’un cheval de Troie bancaire NFC. D’autres analyses devraient préciser son fonctionnement, ses cibles et son ampleur. En attendant, la prudence sur les autorisations demandées reste la meilleure défense.

Source : Bazuka Android Malware Uses Fake Screen Overlays to Hide Credential Theft and Device Control

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54046 MEDIUM 5.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-129448 EXPLOITÉE Apache Roller Deserialization of Untrusted Data Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54045 MEDIUM 6.5 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-123890 EXPLOITÉE VMWare vCenter Authentication Bypass Using an Alternate Path or Channel… 20/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-54044 HIGH 7.7 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2025-42884 EXPLOITÉE SAP NetWeaver Improper Neutralization of Special Elements in Data Query… 20/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-54043 MEDIUM 6.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-76466 EXPLOITÉE Cisco Expressway Series Use of Hard-coded Credentials Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-54042 MEDIUM 6.8 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-54041 LOW 3.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-54039 HIGH 8.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54046 MEDIUM 5.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-129448 EXPLOITÉE Apache Roller Deserialization of Untrusted Data Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54045 MEDIUM 6.5 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-123890 EXPLOITÉE VMWare vCenter Authentication Bypass Using an Alternate Path or Channel… 20/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-54044 HIGH 7.7 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2025-42884 EXPLOITÉE SAP NetWeaver Improper Neutralization of Special Elements in Data Query… 20/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-54043 MEDIUM 6.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-76466 EXPLOITÉE Cisco Expressway Series Use of Hard-coded Credentials Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-54042 MEDIUM 6.8 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-54041 LOW 3.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-54039 HIGH 8.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆

Le Discord fait peau neuve. Veille en direct, quiz quotidien et rôle Membre vérifié.

Rejoindrele Discord Devenir Membre vérifié