S'inscrire

Cybersécurité - 04/11/2026

Agents IA : pourquoi le blocage en temps réel ne suffit pas

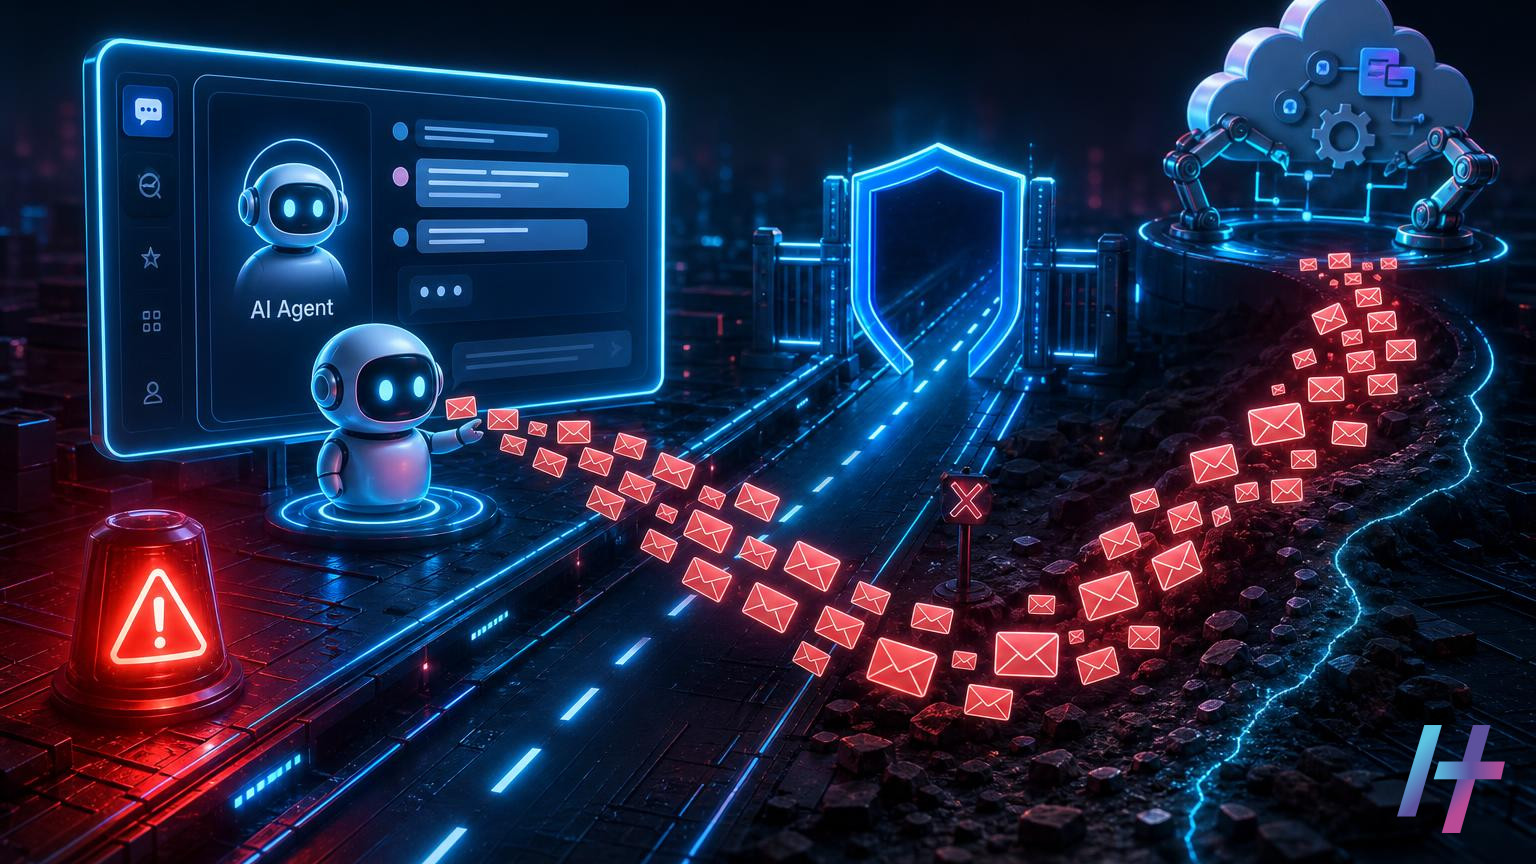
Les agents IA contournent souvent les passerelles de l'entreprise : la promesse du blocage en temps réel a ses limites.

Presque tous les discours commerciaux sur la sécurité des agents IA se terminent par la même promesse. Le produit bloquerait l’action malveillante en temps réel. Pourtant, cette promesse ne vaut que pour une catégorie d’agents. Il s’agit de ceux dont le trafic transite par une passerelle contrôlée par l’entreprise. En effet, la plupart des agents n’en croisent jamais.

Autrement dit, la protection en temps réel ressemble à une radio sans radar. Elle peut transmettre des ordres précis. Toutefois, elle ne voit pas ce qui se trouve hors de son champ.

Des agents IA hors de portée des passerelles

Le principe d’une passerelle est simple. Elle se place entre l’agent et les services qu’il appelle. Ensuite, elle inspecte chaque requête, applique des règles et coupe l’échange si nécessaire. Dans ce schéma, le contrôle est efficace.

Cependant, ce schéma suppose que tout le trafic passe par ce point unique. Dans la réalité, ce n’est pas le cas. Par exemple, un assistant peut être utilisé depuis un navigateur ou une application tierce. Il peut aussi se connecter directement à un service en ligne. Dans ces situations, aucune passerelle de l’entreprise ne voit la requête.

Par conséquent, l’outil de sécurité n’est pas en échec. Il n’est tout simplement pas présent au moment décisif.

Un cas concret : l’envoi massif d’e-mails

Un cas récent illustre bien cet angle mort. Un employé a demandé à un assistant IA de déclencher une automatisation d’envoi massif d’e-mails. La demande paraît banale. En effet, elle ressemble à ce que des milliers de collaborateurs font chaque jour.

Ce scénario est pourtant instructif. L’action finale, l’envoi de messages en masse, ne se produit pas dans l’assistant. Elle a lieu dans une plateforme d’automatisation, souvent hébergée chez un tiers. L’employé et l’assistant ne font que lancer la machine.

Ainsi, la question de sécurité ne porte plus seulement sur ce que dit l’assistant. Elle porte surtout sur ce que l’automatisation est autorisée à faire. Elle concerne également les droits dont elle dispose. Il faut aussi savoir qui les a accordés.

Si ces éléments échappent à la passerelle, le blocage en temps réel n’a rien à bloquer. L’entreprise découvre donc l’incident après coup. Elle le repère en lisant des journaux ou en recevant des plaintes.

Les couches sous-jacentes font la différence

Le contrôle à l’exécution reste utile. Toutefois, il repose sur des fondations que beaucoup d’organisations n’ont pas posées. Plusieurs couches doivent donc exister en dessous.

  • L’inventaire : on ne protège pas un agent dont on ignore l’existence. Il faut donc recenser les assistants utilisés et les automatisations qu’ils peuvent déclencher.
  • L’identité : chaque agent agit avec des identifiants. Il faut savoir lesquels, et au nom de qui.
  • Les permissions : une automatisation d’envoi massif ne devrait pas être accessible à tous les employés. Le principe du moindre privilège s’applique ici comme ailleurs.
  • La journalisation : sans traces fiables, impossible de reconstituer ce qu’un agent a réellement fait.

En outre, ces couches ont un avantage majeur. Elles fonctionnent même lorsque le trafic contourne la passerelle. En effet, elles agissent à la source, c’est-à-dire dans les services eux-mêmes.

Les limites du temps réel pour la sécurité des agents IA

Le temps réel donne une impression de maîtrise. Pourtant, il détecte seulement ce qu’il voit. Un agent qui passe par un canal non surveillé reste invisible. La qualité du moteur d’analyse n’y change rien.

De plus, une action légitime en apparence peut être dangereuse dans son contexte. Un envoi d’e-mails est normal en soi. Il devient toutefois problématique s’il vise une liste inappropriée. Il l’est aussi s’il dépasse un volume raisonnable. Une règle générique ne saisit pas toujours cette nuance.

C’est pourquoi la sécurité des agents doit combiner plusieurs niveaux. Le contrôle à l’exécution complète les autres protections. Il ne les remplace pas.

Ce qu’il faut retenir

  • Le blocage en temps réel ne couvre que les agents dont le trafic passe par une passerelle maîtrisée par l’entreprise.
  • La plupart des agents IA n’empruntent pas ce chemin.
  • Dans le cas rapporté, un employé a demandé à un assistant de lancer une automatisation d’e-mails en masse. L’action s’est jouée hors de l’assistant.
  • D’abord, commencez par dresser l’inventaire des agents et des automatisations accessibles.
  • Ensuite, limitez les permissions, contrôlez les identifiants et conservez des journaux exploitables.
  • Enfin, ajoutez le contrôle en temps réel, en sachant précisément ce qu’il couvre et ce qu’il ignore.

Source : Radio With No Radar: Why Agent Runtime Security Fails Without the Layers Beneath It

Sujets récents

CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-97701 MEDIUM 6.5 Zulip is an open-source team collaboration tool. In Zulip Server… 04/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-82033 HIGH 8.4 DeepSeek Harness prior to 0.1.2-alpha.2, and specifically commit 3e24087, contains… 04/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-82029 MEDIUM 6.5 Invoice Ninja before 5.13.28 contains a broken access control vulnerability… 04/11/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-63183 N/A OmniAuth is a flexible authentication system utilizing Rack middleware. Prior… 04/11/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-122148 N/A In Yealink MeetingBoard Pro before 331.320.0.64, the Web management module… 04/11/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-122124 MEDIUM 6.1 On Yealink UVC40 E2 devices before 319.410.0.71, an attacker with… 04/11/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-122120 CRITICAL 9 In Yealink Plug-in Softwares before 2.35.219.0, there is an unauthorized… 04/11/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-97701 MEDIUM 6.5 Zulip is an open-source team collaboration tool. In Zulip Server… 04/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-82033 HIGH 8.4 DeepSeek Harness prior to 0.1.2-alpha.2, and specifically commit 3e24087, contains… 04/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-82029 MEDIUM 6.5 Invoice Ninja before 5.13.28 contains a broken access control vulnerability… 04/11/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-63183 N/A OmniAuth is a flexible authentication system utilizing Rack middleware. Prior… 04/11/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-122148 N/A In Yealink MeetingBoard Pro before 331.320.0.64, the Web management module… 04/11/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-122124 MEDIUM 6.1 On Yealink UVC40 E2 devices before 319.410.0.71, an attacker with… 04/11/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-122120 CRITICAL 9 In Yealink Plug-in Softwares before 2.35.219.0, there is an unauthorized… 04/11/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆