
Chaîne du froid : une cyberattaque vise les chambres de l’EFS

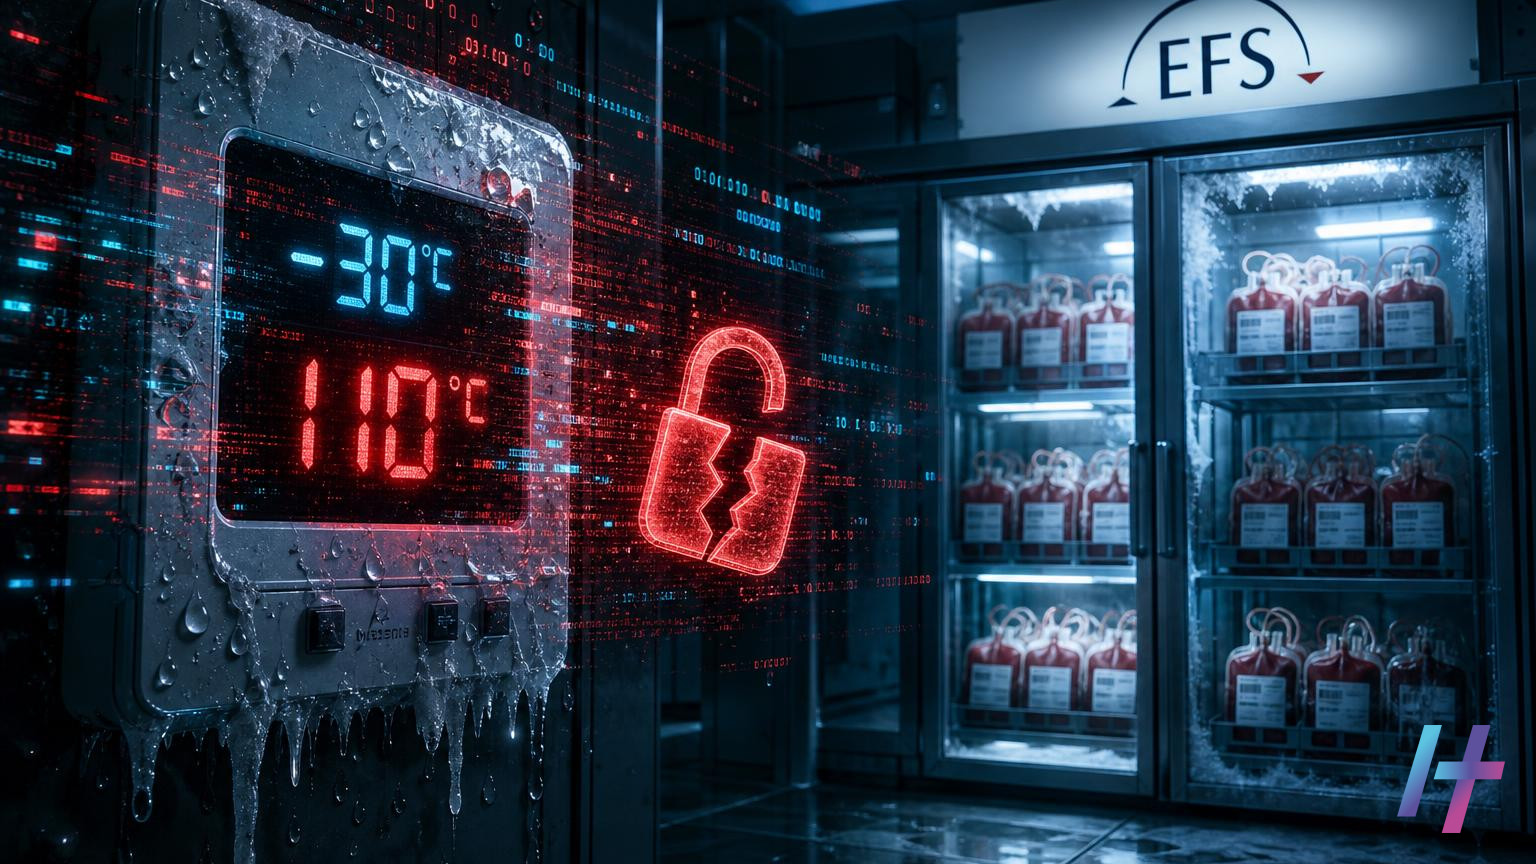
Une cyberattaque a déréglé des chambres froides de l'EFS : la chaîne du froid a tenu, mais l'alerte est sérieuse.
Une cyberattaque a failli compromettre la chaîne du froid de l’Établissement français du sang (EFS). Des pirates auraient fait passer la consigne de chambres froides de −30 à 110 °C. En effet, le piratage aurait visé Coolworld, un prestataire chargé de la maintenance de conteneurs frigorifiques. Heureusement, l’anomalie a été repérée à temps.
Une chaîne du froid déréglée de −30 à 110 °C
Selon Le Canard enchaîné, l’attaque a eu lieu dans la nuit du 1er au 2 novembre 2026. Elle aurait touché Coolworld. Des installations situées notamment en Bourgogne-Franche-Comté sont concernées.
Un technicien d’astreinte a remarqué la hausse anormale des températures dans la nuit de dimanche à lundi. Il a ainsi pu réagir rapidement. Par ailleurs, le ministère de la Santé affirme que l’incident n’a eu aucune conséquence sur la chaîne transfusionnelle ni sur les patients.
Le président de l’EFS, Frédéric Pacoud, l’a confirmé sur BFMTV. Selon lui, « il n’y a pas eu d’atteinte à la sécurité des produits ». Il reconnaît toutefois que le risque était réel. En effet, ces chambres froides abritaient des échantillons de surveillance sanitaire. Elles contenaient aussi du plasma destiné aux transfusions.
« On aurait pu perdre des échantillons ou des poches de plasma destinés à soigner des patients », a-t-il souligné. Autrement dit, la température a grimpé bien au-delà de ce que supporte n’importe quel produit sanguin. Sans la vigilance humaine, les pertes auraient pu être lourdes.
Des supermarchés déjà touchés en France et en Europe
Cet incident n’est pas isolé. Il s’ajoute à plusieurs attaques contre des installations frigorifiques de la grande distribution. D’abord, dans la nuit du 11 au 12 octobre, des centaines de supermarchés français ont été frappés.
Chez Intermarché, E.Leclerc et Coopérative U, les températures ont augmenté dans les équipements de froid. Par conséquent, des magasins ont dû jeter une partie de leurs produits frais et surgelés.
Ensuite, le 2 novembre, de nouveaux incidents ont été signalés en Europe :
- en Belgique, 15 magasins Carrefour ont été touchés ;
- en Irlande, 13 supermarchés SuperValu ont retiré des produits de la vente par précaution ;
- en Suède, des magasins ont jeté des denrées après une hausse de température dans leurs frigos et congélateurs.
En trois semaines, la même cible revient donc régulièrement : le froid industriel. Cependant, rien ne permet pour l’instant d’affirmer que les mêmes pirates sont à l’œuvre. Par ailleurs, l’attaque contre le prestataire de l’EFS pourrait également avoir une autre origine.
Comment des pirates dérèglent-ils des installations frigorifiques ?
Ces équipements sont pilotés par des systèmes informatiques. Ceux-ci permettent aux techniciens de surveiller le fonctionnement des machines. Ils servent également à intervenir à distance, sans se déplacer.
Cependant, cette commodité a un revers. Si l’accès à distance est mal protégé, un attaquant peut s’y introduire. Il peut alors modifier les réglages, par exemple la température de consigne. En outre, il n’a même pas besoin d’être sur place.
Dès le 12 octobre, l’ANSSI a publié une alerte sur le piratage de contrôleurs d’installations frigorifiques. Ensuite, elle a élargi son avis à plusieurs équipements des marques Danfoss, Copeland et Dixell. L’agence conseille notamment :
- de retirer les interfaces de gestion directement accessibles depuis Internet ;
- de sécuriser les accès à distance ;
- de vérifier les réglages, en particulier les plages de dégivrage ;
- d’installer les mises à jour disponibles.
À ce stade, une zone d’ombre demeure. Les informations disponibles ne précisent pas si les chambres froides de l’EFS utilisaient les équipements visés par l’alerte. Le lien technique avec les attaques précédentes reste donc à établir.
Ce qu’il faut retenir pour protéger la chaîne du froid
Cette affaire montre que la cybersécurité touche désormais des infrastructures très concrètes. Ainsi, un simple réglage modifié à distance peut mettre en péril des produits de santé. Voici les points essentiels.
- Les faits : des chambres froides utilisées par l’EFS ont été reprogrammées de −30 à 110 °C. Le prestataire Coolworld aurait en effet été piraté.
- Le bilan : l’alerte a été donnée à temps par un technicien d’astreinte. Il n’y a donc eu aucune conséquence pour les patients.
- Le contexte : la vague d’attaques a touché des supermarchés en France, en Belgique, en Irlande et en Suède.
- L’origine : rien ne prouve à ce jour que les mêmes pirates soient impliqués.
Pour les entreprises concernées, les mesures de l’ANSSI restent la base. Il faut d’abord couper l’exposition directe sur Internet. Ensuite, il faut sécuriser les accès des prestataires et appliquer les correctifs. Enfin, une astreinte humaine et des alertes de température indépendantes restent un filet de sécurité précieux. Cet épisode l’a prouvé.