S'inscrire

Cybersécurité - 30/10/2026

Correctifs de sécurité urgents : pourquoi ils tardent à passer

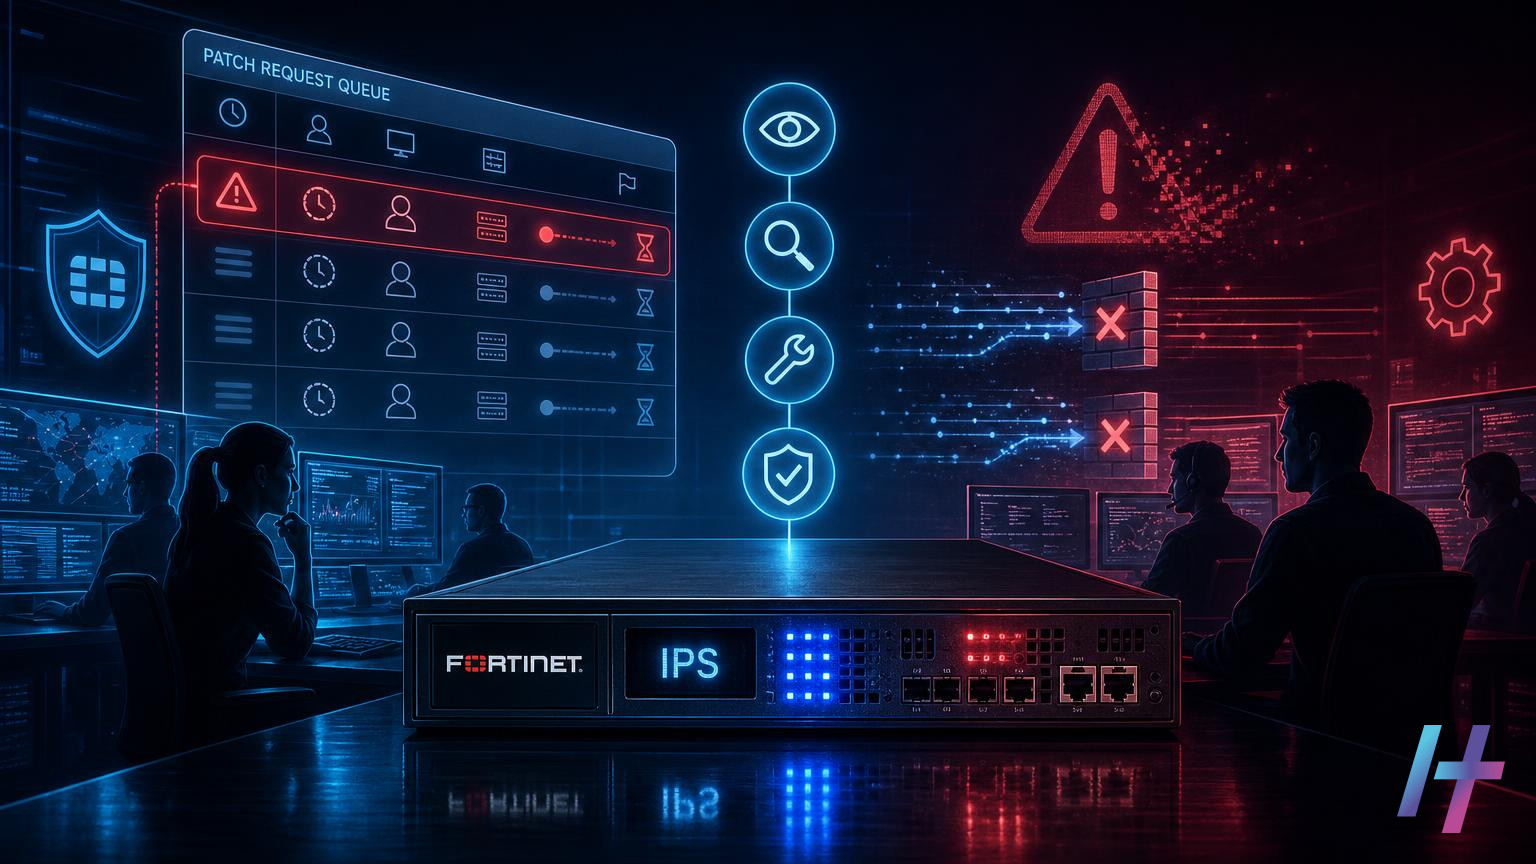
Pourquoi les correctifs de sécurité urgents traînent-ils ? Une méthode en quatre étapes pour débloquer la situation.

L’alerte est critique. Pourtant, le remède est connu, et le ticket reste plusieurs jours dans une file d’attente. Ce blocage touche de nombreuses organisations : les correctifs de sécurité urgents n’avancent pas aussi vite que la menace. En effet, le problème n’est pas toujours un manque de volonté. Il s’agit surtout d’un déficit de confiance entre deux équipes aux priorités différentes.

Pourquoi les correctifs de sécurité restent en file d’attente

Les équipes de sécurité mesurent bien le risque. Elles savent donc qu’une vulnérabilité exposée peut être exploitée rapidement. De leur côté, les équipes chargées de la disponibilité des applications raisonnent autrement. Leur mission est de garder les services en marche, sans interruption.

Leurs craintes sont très concrètes. Par exemple, une protection IPS peut bloquer du trafic légitime. Ensuite, un changement de configuration peut interrompre un service. Enfin, une politique appliquée aux postes de travail peut perturber une application métier.

Ces scénarios ne relèvent pas de la théorie. En effet, chaque équipe d’exploitation a déjà vécu un changement mal anticipé. Elle en garde donc une prudence naturelle. Un simple « c’est urgent » ne suffit pas à la rassurer.

Par conséquent, la demande de correction attend. Le temps passe, et la fenêtre d’exposition reste ouverte. Autrement dit, la prudence des uns prolonge le risque assumé par les autres.

Observer et prouver : rassurer avant de modifier

Pour sortir de l’impasse, une approche en quatre temps est proposée : observer, prouver, agir, confirmer. Elle repose sur une idée simple. Ainsi, il faut apporter des preuves avant de demander une action.

Observer l’environnement réel

D’abord, il s’agit de regarder ce qui se passe vraiment. Quel trafic circule ? Quelles applications sont concernées ? Quels systèmes seraient touchés par la mesure ? Cette observation évite donc de raisonner sur des hypothèses.

Elle permet également de cibler le périmètre. Une mesure large inquiète. En revanche, une mesure limitée à quelques flux identifiés paraît plus acceptable.

Prouver l’absence d’effet indésirable

Ensuite, il faut démontrer que le changement ne cassera rien. C’est l’étape décisive. En effet, les équipes d’exploitation attendent des éléments tangibles, pas des assurances générales.

Par exemple, on peut montrer que le trafic légitime observé ne correspond pas à la règle prévue. On peut également présenter les systèmes visés et ceux qui resteront intacts. Ainsi, la discussion change de nature. Elle passe de l’opinion au constat.

De plus, cette preuve partagée réduit les allers-retours. Le ticket n’a plus besoin de circuler entre plusieurs services pour obtenir des précisions. Les réponses sont déjà dans le dossier.

Agir puis confirmer : fermer la boucle

Une fois la preuve acceptée, l’action devient plus simple à valider. L’équipe d’exploitation connaît l’impact attendu. Elle peut donc approuver le changement sans craindre l’inconnu. L’application de la mesure se fait alors dans un cadre maîtrisé.

Cependant, le travail ne s’arrête pas là. La dernière étape consiste à confirmer le résultat. Il faut d’abord vérifier que la protection fonctionne comme prévu. Il faut également s’assurer que les services restent disponibles.

Cette confirmation a deux effets. Elle prouve d’abord que le risque a réellement été réduit. Elle renforce ensuite la confiance pour les demandes suivantes. En outre, elle laisse une trace utile en cas d’audit ou de retour d’expérience.

À terme, chaque correction réussie facilite la suivante. Les équipes apprennent à travailler avec des faits communs. Ainsi, le dialogue devient plus fluide, et les délais raccourcissent.

Comment accélérer les correctifs de sécurité

Cette méthode ne remplace pas la gestion des vulnérabilités. Elle en améliore toutefois l’efficacité. Voici donc quelques pistes pour l’appliquer.

  • Documenter l’impact attendu : précisez les systèmes, les flux et les applications concernés par chaque changement.
  • Fournir des preuves : joignez au ticket les observations qui montrent l’absence d’effet sur le trafic légitime.
  • Limiter le périmètre : privilégiez une mesure ciblée plutôt qu’un changement global.
  • Prévoir une vérification : définissez à l’avance comment vous confirmerez le bon fonctionnement après l’action.
  • Impliquer l’exploitation tôt : associez les équipes de disponibilité dès la préparation, pas au moment de la validation.

Ce qu’il faut retenir

Une alerte critique ne suffit pas à déclencher un correctif. En effet, les équipes d’exploitation ont besoin de garanties concrètes. C’est pourquoi la preuve est plus efficace que l’urgence.

La séquence observer, prouver, agir, confirmer répond à ce besoin. Elle réduit l’incertitude, accélère la décision et documente le résultat. Enfin, elle transforme un conflit de priorités en démarche partagée. Les équipes de sécurité y gagnent des délais plus courts. Par ailleurs, les équipes d’exploitation conservent la stabilité de leurs services.

Source : Why Urgent Security Fixes Aren't Fixed. Observe, Prove, Act, Confirm Gets Them Moving

Sujets récents

CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-120075 HIGH 7.2 The WP Activity Log plugin for WordPress is vulnerable to… 31/10/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-119160 MEDIUM 6.4 The Smart Post – Post Grid, Post Carousel, Post Slider… 31/10/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-118235 CRITICAL 9.8 The SimpleForm – Form Maker to Chat Apps with Quiz,… 31/10/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-117681 HIGH 8 A flaw was found in konflux-ci. This vulnerability allows privilege… 31/10/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-116964 HIGH 8.4 A flaw was found in konflux-ci. An attacker with repository… 31/10/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-116086 HIGH 8.8 A flaw was found in konflux-ci. An attacker with permission… 31/10/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-114217 HIGH 8.6 A flaw was found in konflux-ci. Continuous Integration (CI) automation… 31/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-120075 HIGH 7.2 The WP Activity Log plugin for WordPress is vulnerable to… 31/10/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-119160 MEDIUM 6.4 The Smart Post – Post Grid, Post Carousel, Post Slider… 31/10/2026 ◆ CISA KEV CVE-2026-111357 EXPLOITÉE Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-118235 CRITICAL 9.8 The SimpleForm – Form Maker to Chat Apps with Quiz,… 31/10/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-117681 HIGH 8 A flaw was found in konflux-ci. This vulnerability allows privilege… 31/10/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-116964 HIGH 8.4 A flaw was found in konflux-ci. An attacker with repository… 31/10/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-116086 HIGH 8.8 A flaw was found in konflux-ci. An attacker with permission… 31/10/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-114217 HIGH 8.6 A flaw was found in konflux-ci. Continuous Integration (CI) automation… 31/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆