S'inscrire

Cybersécurité - 29/10/2026

Faux courrier DGFiP : un QR code piège les détenteurs de cryptos

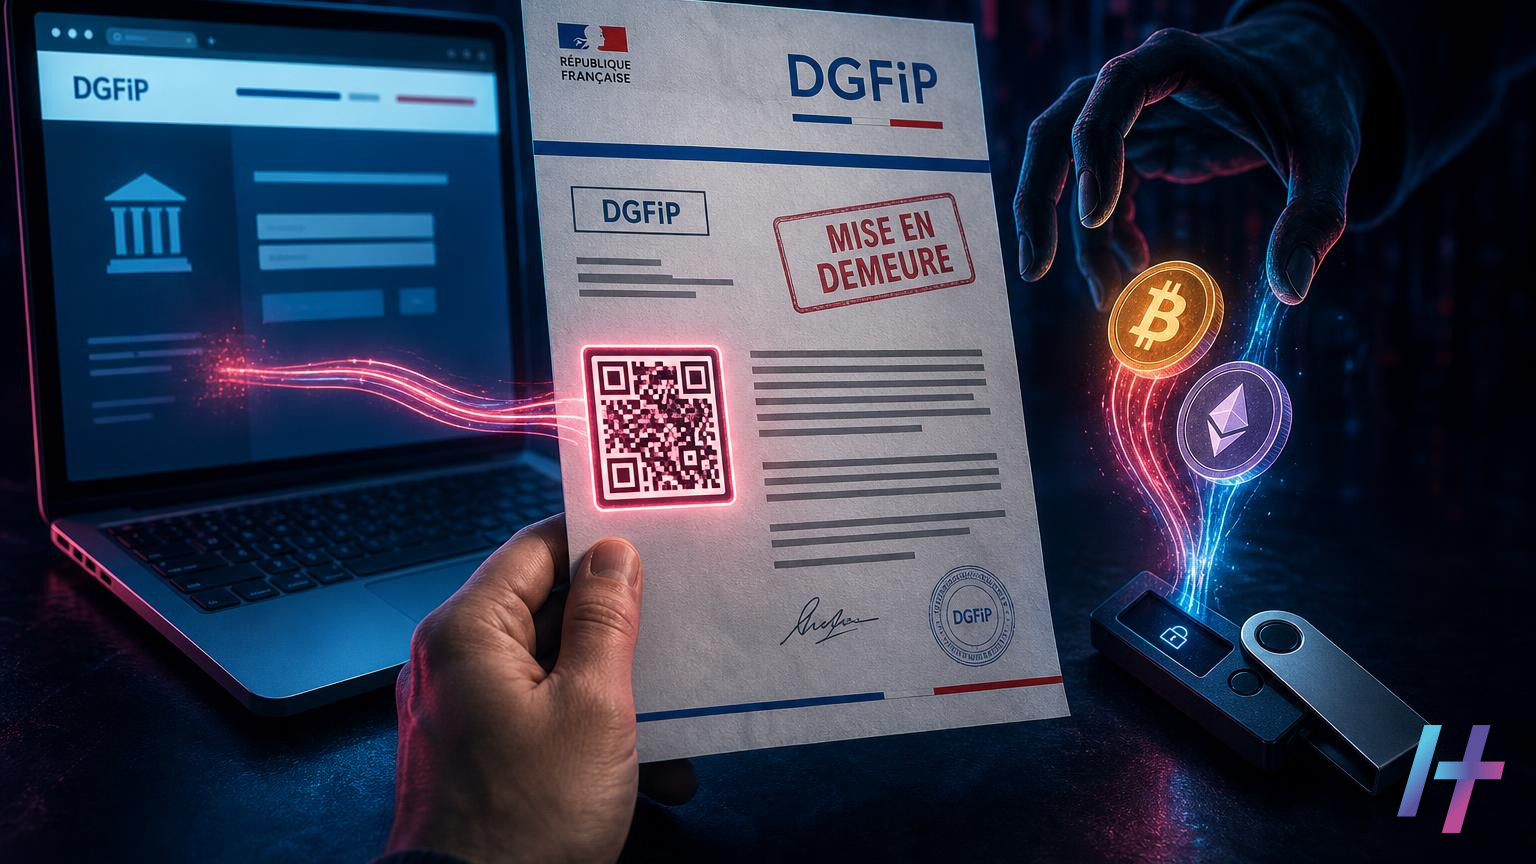
Un faux courrier DGFiP avec QR code vise les détenteurs de cryptomonnaies : voici comment repérer l'arnaque et vous protéger.

L’arnaque commence dans la boîte aux lettres. Elle se termine ensuite sur Internet. Ce jeudi 29 octobre 2026, la Police nationale a alerté sur un faux courrier DGFiP adressé aux détenteurs de cryptomonnaies. En effet, le document imite un courrier administratif officiel. Son but est de voler des identifiants fiscaux. Il vise également l’accès à des portefeuilles numériques.

Un faux courrier DGFiP qui imite une mise en demeure

Le courrier reprend tous les codes d’un document de l’administration. Ainsi, il se présente comme une « mise en demeure » liée aux obligations déclaratives sur les actifs numériques. Le ton est donc volontairement alarmant.

Le destinataire doit s’inscrire sur un prétendu « Portail des actifs numériques ». Pour cela, il est invité à scanner un QR code. De plus, le courrier fixe une échéance au 29 octobre. Autrement dit, la victime a très peu de temps pour réagir.

Pour accentuer la pression, le texte détaille des sanctions précises :

  • une amende de 750 euros par compte non déclaré ;
  • une majoration de 40 à 80 % des droits éludés.

Ces montants donnent un vernis de sérieux au document. Pourtant, ils servent surtout à faire paniquer. En effet, un contribuable inquiet réfléchit moins. C’est précisément ce que cherchent les escrocs.

Un QR code qui mène à un site frauduleux

Le QR code renvoie vers le domaine reglement2026.com. Ce nom de domaine n’a aucun lien avec l’administration fiscale. Par ailleurs, il est déjà signalé comme frauduleux sur VirusTotal. Ce service rassemble les analyses de nombreux éditeurs de sécurité. Il permet ainsi de juger la dangerosité d’un fichier ou d’une adresse web.

Une fois sur place, la victime découvre une interface qui copie l’apparence d’un site de l’État. Le piège est classique. Cependant, il reste efficace. Il se déroule en deux temps.

  1. D’abord, le site demande les identifiants fiscaux de l’internaute.
  2. Ensuite, il réclame la phrase de récupération de son portefeuille de cryptomonnaies.

Pourquoi la phrase de récupération est si sensible

Cette suite de mots est générée à la création du portefeuille. Elle permet de le restaurer sur n’importe quel appareil. Par conséquent, quiconque la possède peut accéder aux fonds. Les escrocs n’ont alors plus qu’à vider le portefeuille.

Les identifiants fiscaux posent un autre risque. Ils donnent accès à l’espace personnel du contribuable. Ils peuvent également servir à d’autres fraudes, notamment l’usurpation d’identité.

Une campagne dont l’ampleur reste inconnue

Aucune information n’a été communiquée sur le nombre de personnes visées. En outre, on ignore s’il s’agit d’un envoi de masse. Il peut également s’agir d’une opération ciblant des personnes qui détiennent réellement des cryptomonnaies. Pour l’instant, les autorités ne tranchent pas.

Le choix du courrier papier est pourtant révélateur. D’abord, il inspire souvent plus confiance qu’un e-mail. En outre, il échappe aux filtres anti-spam. Enfin, le QR code masque l’adresse réelle du site. La victime ne voit donc pas que le domaine est suspect avant d’avoir scanné.

Comment repérer un faux courrier DGFiP

Plusieurs signaux doivent alerter. Le premier est l’urgence. Une administration fiscale ne somme pas un contribuable de s’inscrire sur un portail inconnu en quelques jours. Le deuxième est le QR code lui-même. Il remplace ici une adresse lisible. Par conséquent, il empêche toute vérification simple.

Le troisième est le nom de domaine. L’administration fiscale utilise impots.gouv.fr. Une adresse comme reglement2026.com ne relève pas de l’État. Toutefois, un faux site peut afficher un logo et des couleurs très convaincants. L’apparence ne prouve donc rien.

Enfin, la demande de phrase de récupération est un signal décisif. Ni l’administration fiscale ni un fournisseur de portefeuille n’a de raison de la réclamer. Toute demande de ce type est donc une tentative d’escroquerie.

Ce qu’il faut retenir

  • Ne scannez pas un QR code figurant sur un courrier inattendu, même s’il semble officiel.
  • Ne communiquez jamais votre phrase de récupération, à qui que ce soit et sous aucun prétexte.
  • Vérifiez directement sur le site officiel : tapez vous-même l’adresse impots.gouv.fr dans votre navigateur.
  • Consultez votre espace personnel : les démarches et messages réellement envoyés par l’administration y figurent.
  • Gardez votre calme : la pression et les menaces chiffrées sont typiques des arnaques.

Si vous avez déjà saisi vos identifiants ou votre phrase de récupération, agissez vite. D’abord, changez votre mot de passe fiscal. Ensuite, déplacez vos fonds vers un nouveau portefeuille, créé avec une nouvelle phrase. Enfin, signalez les faits aux autorités. Cette campagne montre que les escrocs adaptent leurs méthodes, du papier jusqu’au QR code. La vigilance reste donc la meilleure protection.

Source : « Mise en demeure » : attention à ce faux courrier des impôts qui vous piège avec un simple QR code

Sujets récents

CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-76031 N/A Use after free in Input in Google Chrome prior to… 30/10/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-76030 N/A Memory corruption in FileSystem in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-76029 N/A Memory corruption in Network in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-76028 N/A Use after free in FileSystem in Google Chrome prior to… 30/10/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-76027 N/A Memory corruption in CacheStorage in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-76026 N/A Memory corruption in Autofill in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-111497 EXPLOITÉE Google Brotli Unchecked Return Value Vulnerability 27/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-76025 N/A Use after free in FileSystem in Google Chrome prior to… 30/10/2026 ◆ CISA KEV CVE-2026-109618 EXPLOITÉE PHP Memory Corruption Vulnerability 26/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-76031 N/A Use after free in Input in Google Chrome prior to… 30/10/2026 ◆ CISA KEV CVE-2026-97229 EXPLOITÉE GitLab Community Edition and Enterprise Edition Integer Overflow or Wraparound… 29/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-76030 N/A Memory corruption in FileSystem in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-76418 EXPLOITÉE Cisco Secure Firewall ASA Software and Cisco Secure FTD Software… 29/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-76029 N/A Memory corruption in Network in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-41709 EXPLOITÉE Broadcom VMWare ESX Insufficient Logging Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-76028 N/A Use after free in FileSystem in Google Chrome prior to… 30/10/2026 ◆ CISA KEV CVE-2026-46300 EXPLOITÉE Linux Kernel Missing Initialization of a Variable Vulnerability 28/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-76027 N/A Memory corruption in CacheStorage in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-76026 N/A Memory corruption in Autofill in Google Chrome prior to 156.0.8078.79… 30/10/2026 ◆ CISA KEV CVE-2026-111497 EXPLOITÉE Google Brotli Unchecked Return Value Vulnerability 27/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-76025 N/A Use after free in FileSystem in Google Chrome prior to… 30/10/2026 ◆ CISA KEV CVE-2026-109618 EXPLOITÉE PHP Memory Corruption Vulnerability 26/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆