
Attaque par homographe : ce « а » cyrillique qui piège Amazon

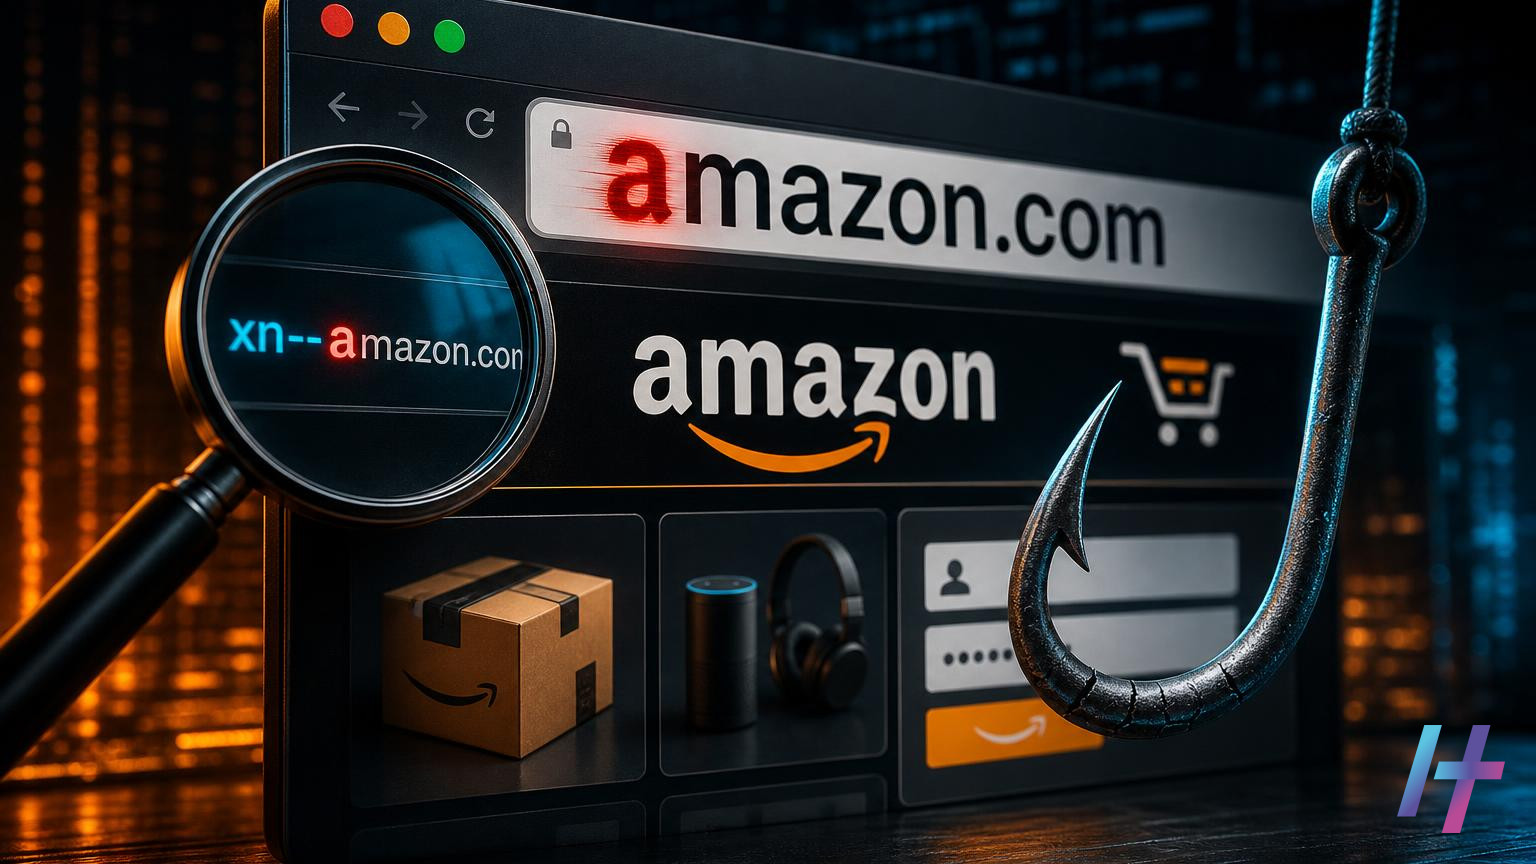
Une attaque par homographe imite Amazon avec une lettre cyrillique invisible à l'œil nu : voici comment la repérer.
Une simple lettre peut suffire à vous faire atterrir sur un faux site. Le 15 octobre, une démonstration publiée sur X a remis en lumière l’attaque par homographe. Elle a été vue près de 3 millions de fois. Pourtant, la technique n’a rien de nouveau.
La publication montrait deux adresses côte à côte : amazon.com et une copie. À l’écran, impossible de les distinguer. Seule la seconde menait pourtant vers un site de phishing.
Comment fonctionne une attaque par homographe
Le secret tient en un caractère. Dans l’adresse piégée, le premier « a » n’est pas latin. Il s’agit en effet d’un « а » cyrillique. Dans la plupart des polices, cette lettre s’affiche exactement comme son équivalent latin.
L’ordinateur, lui, ne s’y trompe pas. Il traite ces deux symboles comme des caractères totalement distincts. Par conséquent, le nom de domaine obtenu n’a rien à voir avec celui d’Amazon.
Cette méthode est une variante du typosquatting. Ce dernier consiste à enregistrer un domaine proche de celui d’une marque connue. Dans sa forme classique, il joue notamment sur les fautes de frappe, comme amazom.com ou amazn.com.
L’homographe va plus loin. En effet, l’adresse frauduleuse ne contient aucune erreur visible pour un humain. Ainsi, même un internaute attentif n’y voit que du feu.
Le Punycode, indice qui trahit le piège
Un détail permet toutefois de démasquer la supercherie. Si l’on colle l’adresse piégée dans VirusTotal, le « а » cyrillique disparaît. À sa place, l’adresse commence par « xn-- », suivi du reste du nom.
Cette transformation s’explique par le fonctionnement d’Internet. En effet, le système qui associe les noms de domaine aux serveurs est limité. Il ne reconnaît que trois éléments : les lettres latines sans accent, les chiffres et le tiret.
Pour gérer les accents ou d’autres alphabets, il faut donc une conversion. Les noms de domaine internationalisés passent alors en Punycode. Cela concerne notamment le cyrillique, l’arabe ou encore le chinois. Le préfixe « xn-- » signale cette forme technique.
Or, c’est cette version, et non celle affichée à l’écran, qui révèle la présence d’un caractère étranger. Autrement dit, le Punycode joue le rôle de révélateur.
Des protections qui ne sont pas infaillibles
La technique est documentée depuis le début des années 2000. Les navigateurs ont donc réagi. Lorsqu’une adresse mélange plusieurs alphabets de façon suspecte, ils affichent la forme en « xn-- ».
Cette parade reste cependant imparfaite. Lors du test réalisé, l’internaute qui tentait d’accéder au faux site recevait souvent un avertissement. Celui-ci indiquait que la page n’était pas sécurisée. De plus, VirusTotal signalait l’adresse comme un site de phishing. Ce service la soumet à des dizaines de moteurs de détection.
Un risque qui dépasse les sites web
Le danger ne s’arrête pas aux pages web. Les mêmes caractères peuvent se glisser dans l’adresse d’expéditeur d’un courriel. Ils peuvent également apparaître dans un lien reçu par SMS. Le nom d’un compte sur un réseau social est aussi concerné.
Ces canaux sont particulièrement propices à l’erreur. En effet, l’urgence du message pousse souvent à cliquer sans vérifier. Ainsi, un faux courriel de livraison ou de sécurité de compte suffit parfois à piéger la victime.
Par ailleurs, la cible n’est pas limitée à Amazon. Toute marque connue peut être imitée de cette manière. Les banques et les services de paiement en ligne sont d’ailleurs des cibles évidentes.
Se protéger d’une attaque par homographe
Plusieurs réflexes simples réduisent fortement le risque. D’abord, il faut se méfier des liens reçus par message, surtout quand ils créent un sentiment d’urgence. Ensuite, quelques outils gratuits permettent de lever le doute.
- VirusTotal : collez l’adresse suspecte et vérifiez si le préfixe « xn-- » apparaît. Le service indique également si l’adresse est signalée comme malveillante.
- BabelStone : son outil « What Unicode character is this? » affiche le nom exact de chaque caractère. Il révèle ainsi la présence d’un « а » cyrillique.
- Saisie manuelle ou favoris : pour sa banque ou ses achats en ligne, mieux vaut taper soi-même l’adresse. Les favoris offrent en effet la même sécurité.
- Gestionnaire de mots de passe : il ne remplit pas les identifiants d’Amazon sur un domaine qui n’est pas réellement le sien. C’est donc un excellent garde-fou.
Ce qu’il faut retenir
Une lettre cyrillique identique à une lettre latine suffit à fabriquer une adresse trompeuse. Le navigateur peut vous alerter. Toutefois, il ne faut pas compter uniquement sur lui. En cas de doute, vérifiez l’adresse avec les outils adaptés. Enfin, privilégiez toujours les favoris et un gestionnaire de mots de passe pour vos comptes sensibles.