S'inscrire

Cybersécurité - 14/10/2026

Faille OTP : un agent IA contourne le login d’un grand assureur

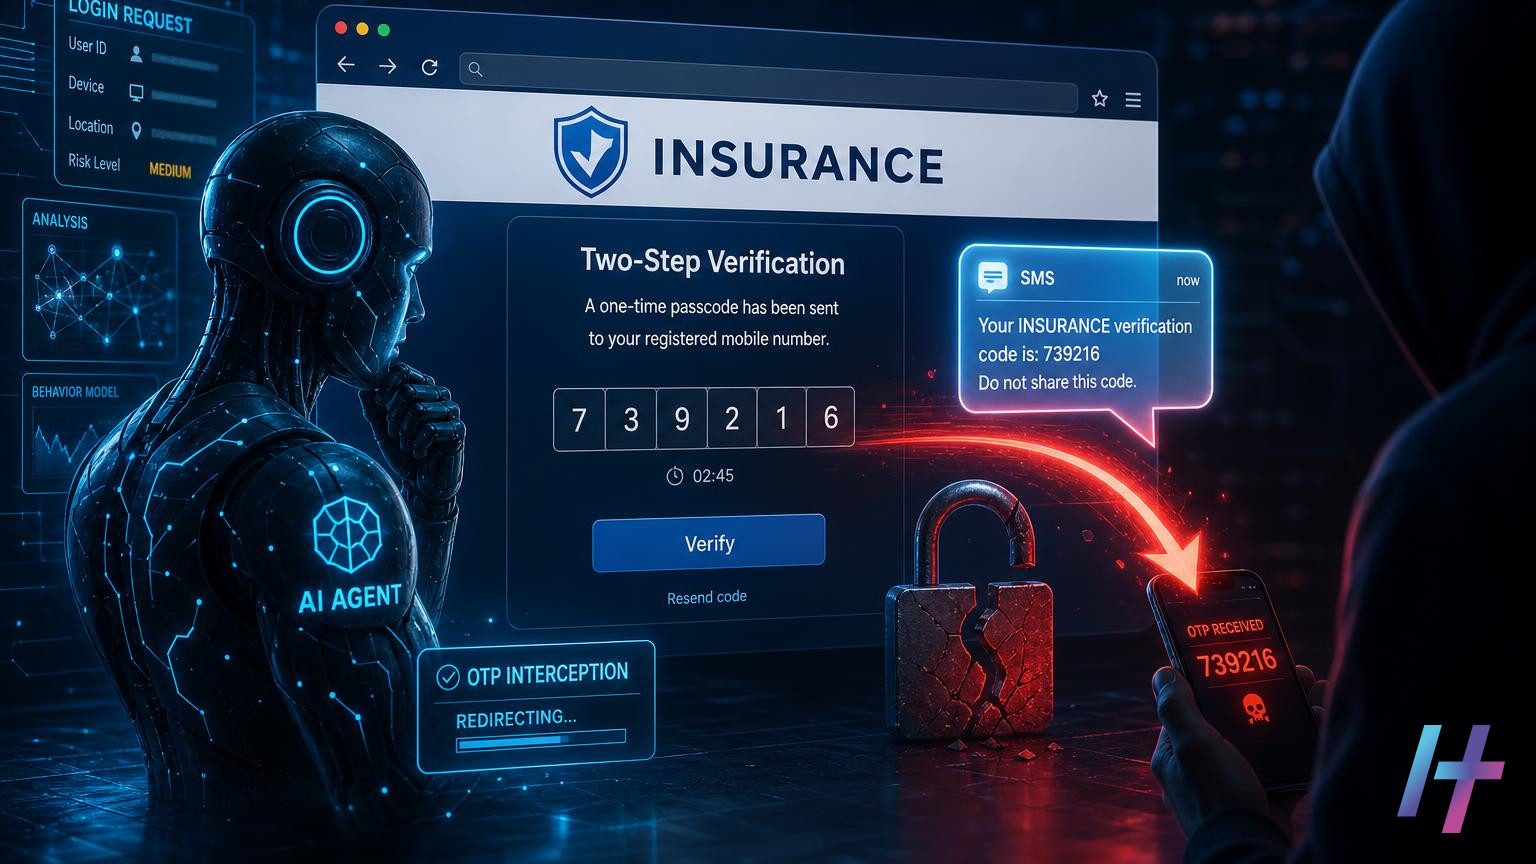
Une faille OTP critique a été trouvée par un agent IA sur le site d'un grand assureur : le code de connexion était redirigeable.

Une faille OTP critique vient d’être mise au jour sur le site de production d’un grand assureur. Elle n’a pas été trouvée par un humain. En effet, un agent IA de test d’intrusion l’a repérée seul, lors d’une évaluation autorisée. Le cas est instructif à deux titres. Ainsi, la vulnérabilité est très simple. Pourtant, la démontrer proprement sur un site réel a été le vrai défi.

Une faille OTP découverte par un agent IA en production

L’agent travaillait dans le cadre d’un audit de sécurité encadré. Il a analysé le parcours de connexion du site. Ensuite, il a identifié un contournement complet de l’authentification. Aucune intervention humaine n’a été nécessaire pour la détection.

Le point notable tient au contexte. L’agent ne testait pas un laboratoire ni une application volontairement vulnérable. Il évoluait en effet sur un site en production, exposé à de vrais clients. Par conséquent, cela change la nature de l’exercice.

Par ailleurs, la sévérité retenue est critique. Un contournement d’authentification ouvre en effet la porte aux comptes des utilisateurs. Il neutralise également la protection censée vérifier leur identité.

Un bug simple : l’utilisateur choisit la destination du code

Le mécanisme est presque banal. Lors de la connexion, le site envoie un code à usage unique (OTP) pour confirmer l’identité. Normalement, ce code part vers un contact déjà enregistré. Il s’agit du numéro ou de l’adresse du titulaire du compte.

Or, ici, une seule requête de connexion permettait de choisir la destination du code. Autrement dit, le client pouvait indiquer lui-même où l’envoyer. Un attaquant n’avait donc qu’à saisir sa propre adresse ou son propre numéro.

Il recevait alors le code censé protéger la victime. Ainsi, le second facteur ne prouvait plus rien. Il validait simplement que l’attaquant contrôlait le canal qu’il avait lui-même désigné.

Cette erreur de conception est classique. Le serveur fait confiance à une donnée fournie par le client. Pourtant, elle devrait venir de ses propres enregistrements. La logique du code est sans doute correcte. En revanche, c’est la confiance accordée au paramètre qui pose problème.

Prouver l’attaque : la partie la plus difficile

Selon le récit de cette évaluation, l’attaque elle-même était la partie facile. Le plus complexe consistait à la prouver sur un site en production. Cette difficulté mérite donc qu’on s’y arrête.

Sur un environnement réel, un testeur ne peut pas agir sans retenue. D’abord, il doit rester dans le périmètre autorisé. Ensuite, il doit éviter de toucher aux données de vrais clients. Enfin, il doit produire une preuve assez solide pour convaincre l’équipe concernée.

Une simple intuition ne suffit pas. Il faut montrer que le contournement fonctionne, sans causer de dommage. Cet équilibre entre démonstration et prudence reste délicat, même pour un expert humain.

Pour un agent autonome, la question est encore plus sensible. Il doit comprendre les limites de sa mission. Il doit aussi documenter ses actions de façon claire et vérifiable. C’est pourquoi la qualité de la preuve compte autant que la détection.

Ce cas montre également que ces outils progressent vite. Ils ne se contentent plus de lancer des scanners. En effet, ils raisonnent sur la logique d’une application. Or, c’est là que se cachent les failles les plus graves.

Comment corriger une faille OTP de ce type

La correction est heureusement bien connue. Elle repose sur un principe simple. Le serveur décide seul de la destination du code. Par conséquent, le client n’a aucun droit de regard sur ce point.

  • Ne jamais accepter de destinataire dans la requête. Le canal d’envoi doit provenir uniquement des données enregistrées pour le compte.
  • Lier le code à une session précise. Un OTP ne doit être valable que pour l’identifiant qui l’a demandé.
  • Limiter les tentatives et la durée de vie. Une expiration courte et un nombre d’essais plafonné réduisent ainsi le risque.
  • Journaliser les envois. Un code expédié vers un contact inhabituel doit donc déclencher une alerte.
  • Tester la logique métier. Les scanners classiques passent en effet souvent à côté de ce genre d’erreur.

Ce qu’il faut retenir

  • Un agent IA a découvert seul une faille critique sur le site de production d’un grand assureur.
  • La requête de connexion laissait l’utilisateur choisir où le code à usage unique était envoyé.
  • L’attaque était simple. En revanche, la démontrer en production, de façon sûre et autorisée, était le plus difficile.
  • Les équipes doivent donc vérifier que la destination d’un OTP n’est jamais fournie par le client.
  • Les audits doivent également cibler la logique d’authentification, et pas seulement les vulnérabilités connues.

Source : An AI Agent Found a Critical OTP Bypass in Production. The Attack Was the Easy Part.

Sujets récents

CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-21589 EXPLOITÉE Atlassian Multiple Products Files or Directories Accessible to External Parties… 15/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-105134 EXPLOITÉE Ahsay AhsayCBS Command Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-76519 EXPLOITÉE Cisco Secure Email Gateway Relative Path Traversal Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-105133 EXPLOITÉE Ahsay AhsayCBS Improper Authentication Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-0322 EXPLOITÉE Palo Alto Networks PAN-OS Code Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-104935 EXPLOITÉE Ivanti Connect Secure Authentication Bypass by Spoofing Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-96951 EXPLOITÉE Microsoft Windows Command Injection Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-21589 EXPLOITÉE Atlassian Multiple Products Files or Directories Accessible to External Parties… 15/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-105134 EXPLOITÉE Ahsay AhsayCBS Command Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-76519 EXPLOITÉE Cisco Secure Email Gateway Relative Path Traversal Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-105133 EXPLOITÉE Ahsay AhsayCBS Improper Authentication Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-0322 EXPLOITÉE Palo Alto Networks PAN-OS Code Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-104935 EXPLOITÉE Ivanti Connect Secure Authentication Bypass by Spoofing Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-96951 EXPLOITÉE Microsoft Windows Command Injection Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆