S'inscrire

Un groupe de hackers pro-iraniens cible l’Albanie avec un logiciel malveillant No-Justice Wiper

SShiloh 3 min de lecture 620 vues

La récente vague de cyberattaques visant des organisations albanaises impliquait l’utilisation d’un essuie-glace appelé No-Justice .

Les conclusions proviennent de la société de cybersécurité ClearSky, qui a déclaré que le malware basé sur Windows « fait planter le système d’exploitation de manière à ce qu’il ne puisse pas être redémarré ».

Les intrusions ont été attribuées à un « groupe d’opérations psychologiques » iranien connu sous le nom de Homeland Justice, actif depuis juillet 2022, orchestrant spécifiquement des attaques destructrices contre l’Albanie.

Le 24 décembre 2023, l’adversaire a refait surface après une interruption, déclarant qu’il était « de retour pour détruire les partisans des terroristes », qualifiant sa dernière campagne de #DestroyDurresMilitaryCamp. La ville albanaise de Durrës abrite actuellement le groupe dissident de l’Organisation des Moudjahidine du peuple d’Iran (MEK).

Les cibles de l’attaque comprenaient ONE Albanie, Eagle Mobile Albanie, Air Albanie et le parlement albanais.

Deux des principaux outils déployés au cours de la campagne incluent un essuie-glace exécutable et un script PowerShell conçu pour propager le premier à d’autres machines du réseau cible après avoir activé la gestion à distance de Windows ( WinRM ).

L’ essuie-glace No-Justice (NACL.exe) est un binaire de 220,34 Ko qui nécessite des privilèges d’administrateur pour effacer les données de l’ordinateur.

Ceci est accompli en supprimant la signature de démarrage du Master Boot Record ( MBR ), qui fait référence au premier secteur de tout disque dur qui identifie l’emplacement du système d’exploitation sur le disque afin qu’il puisse être chargé dans la RAM d’un ordinateur.

Des outils légitimes tels que Plink (alias PuTTY Link), RevSocks et le kit de ressources Windows 2000 ont également été fournis au cours de l’attaque pour faciliter la reconnaissance, les mouvements latéraux et l’accès à distance persistant.
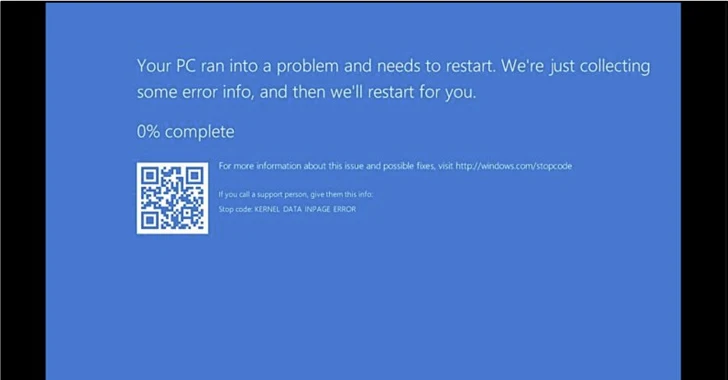
Logiciel malveillant Wiper sans justice />

Cette évolution intervient alors que des acteurs pro-iraniens tels que Cyber ​​Av3ngers , Cyber ​​Toufan , Haghjoyan et YareGomnam Team ont de plus en plus jeté leur dévolu sur Israël et les États-Unis dans un contexte de tensions géopolitiques persistantes au Moyen-Orient.

« Des groupes tels que Cyber ​​Av3ngers et Cyber ​​Toufan semblent adopter un discours de représailles dans leurs cyberattaques », a révélé Check Point le mois dernier.

« En ciblant de manière opportuniste des entités américaines utilisant la technologie israélienne, ces mandataires hacktivistes tentent de mettre en place une double stratégie de représailles – prétendant cibler à la fois Israël et les États-Unis dans une seule cyber-attaque orchestrée. »

Cyber ​​Toufan, en particulier, a été associé à un déluge d’opérations de piratage et de fuite ciblant plus de 100 organisations, effaçant les hôtes infectés et divulguant des données volées sur leur chaîne Telegram .

« Ils ont causé tellement de dégâts que de nombreuses organisations – près d’un tiers, en fait, n’ont pas pu s’en remettre », a déclaré le chercheur en sécurité Kevin Beaumont . « Certaines d’entre elles sont toujours totalement hors ligne plus d’un mois plus tard, et les victimes effacées sont un mélange d’entreprises privées et d’entités gouvernementales israéliennes. »

Le mois dernier, la Direction nationale israélienne de la cybersécurité (INCD) a déclaré qu’elle suivait actuellement environ 15 groupes de pirates informatiques associés à l’Iran, au Hamas et au Hezbollah qui opèrent de manière malveillante dans le cyberespace israélien depuis le début de la guerre Israël-Hamas en octobre 2023.

L’agence a en outre noté que les techniques et tactiques employées partagent des similitudes avec celles utilisées lors de la guerre entre l’Ukraine et la Russie, tirant parti de la guerre psychologique et des logiciels malveillants d’effacement pour détruire des informations sensibles.

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-70555 MEDIUM 6.5 rConfig Core 8.2.3 before 8.2.13 contains an information disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-12977 HIGH 8.8 A flaw was found in the deployment-operation family of WildFly… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125251 HIGH 7 FFmpeg through 9.0.2 contains an integer overflow vulnerability in the… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125250 HIGH 7.8 FFmpeg through 9.0.2 contains a heap buffer overflow in the… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125249 HIGH 7 FFmpeg 7.1 through 9.0.2 contains an integer overflow in ff_vk_decode_add_slice()… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125248 HIGH 7 FFmpeg 9.0 through 9.0.2 contains an integer overflow vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125247 LOW 3.3 FFmpeg through 9.0.2 contains an integer overflow vulnerability in dng_decode_tiles()… 09/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-70555 MEDIUM 6.5 rConfig Core 8.2.3 before 8.2.13 contains an information disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-12977 HIGH 8.8 A flaw was found in the deployment-operation family of WildFly… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125251 HIGH 7 FFmpeg through 9.0.2 contains an integer overflow vulnerability in the… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125250 HIGH 7.8 FFmpeg through 9.0.2 contains a heap buffer overflow in the… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125249 HIGH 7 FFmpeg 7.1 through 9.0.2 contains an integer overflow in ff_vk_decode_add_slice()… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125248 HIGH 7 FFmpeg 9.0 through 9.0.2 contains an integer overflow vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125247 LOW 3.3 FFmpeg through 9.0.2 contains an integer overflow vulnerability in dng_decode_tiles()… 09/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆