S'inscrire
cybersécurité

Session Google piratée : invitations d’agenda et proxys en direct
SShiloh 4 min de lecture 29 vues

Une campagne de phishing détourne la session Google d'utilisateurs en entreprise depuis mi-août 2026, selon Material Security.

Depuis la mi-août 2026, une opération de phishing vole la session Google d’utilisateurs en entreprise. Le détail le plus inquiétant tient en une phrase. En effet, les vérifications que les défenseurs utilisent d’ordinaire pour juger un lien sont toutes revenues propres. Ce résultat n’a rien d’un hasard. En réalité, l’opérateur a conçu sa campagne pour qu’il en soit ainsi.

Une campagne de phishing qui vise la session Google

Les victimes sont des utilisateurs professionnels de Google. L’objectif des attaquants ne se limite pas à collecter un mot de passe. Ils cherchent plutôt à s’emparer d’une session déjà ouverte. Autrement dit, ils veulent un accès actif au compte.

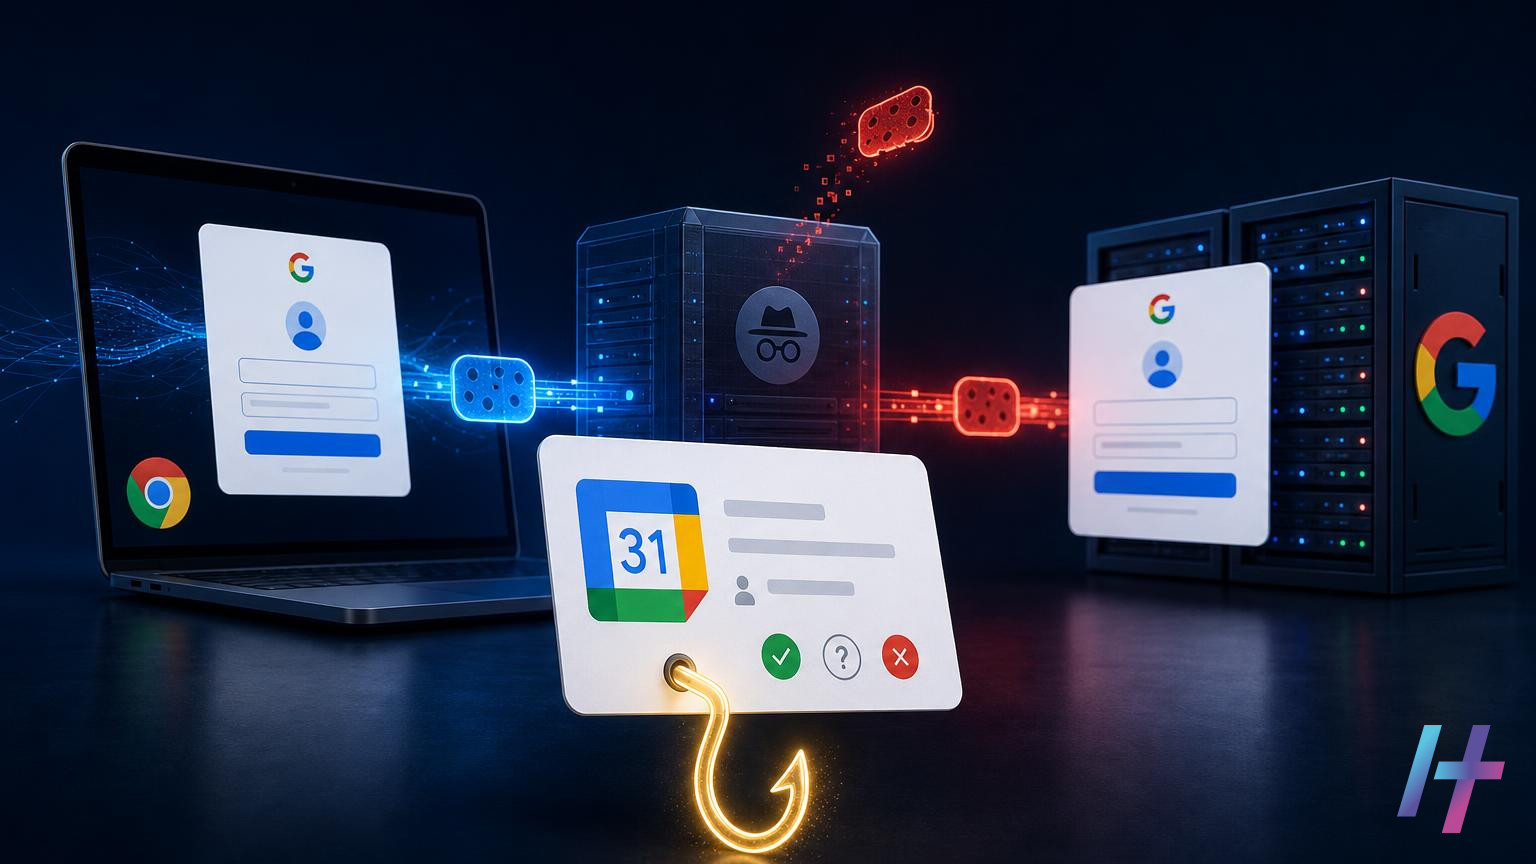
Le titre de l’enquête mentionne deux éléments clés : des invitations de calendrier et des proxys en direct. D’abord, les invitations servent de point d’entrée, car elles semblent anodines dans un cadre professionnel. Ensuite, le proxy joue les intermédiaires entre la victime et le véritable service.

En général, ce type de technique fonctionne ainsi. La victime interagit avec ce qui ressemble à une vraie page Google. En réalité, ses échanges transitent par l’infrastructure de l’attaquant. Celui-ci récupère alors la session authentifiée. Par conséquent, l’authentification multifacteur ne protège plus le compte. En effet, la victime la complète elle-même.

Pourquoi les contrôles habituels ne détectent rien

Les équipes de sécurité s’appuient sur plusieurs signaux pour évaluer un lien suspect. Elles examinent notamment la réputation du domaine, son ancienneté et le comportement de la page. Pourtant, dans cette campagne, tous ces contrôles sont revenus sans alerte.

Cette discrétion est un choix délibéré de l’opérateur. Autrement dit, l’attaque n’essaie pas de franchir les filtres. Elle est construite pour ne pas les déclencher. Ainsi, un lien jugé sain par les outils automatiques atteint la boîte de réception, puis le clic de l’utilisateur.

Ce constat remet en cause une habitude répandue. Beaucoup d’organisations considèrent qu’un lien « propre » est un lien fiable. Or ce raisonnement a ses limites face à un adversaire qui prépare ses domaines pour passer les tests. En effet, l’absence de signal négatif ne prouve jamais l’absence de menace.

L’opération CloudFire de Material Security

L’équipe Threat Research de Material Security a repéré cette campagne. Depuis, elle a fait retirer des centaines de domaines appartenant aux attaquants. Elle désigne cet effort sous le nom d’Operation CloudFire.

Le démantèlement de domaines présente un intérêt concret. En effet, chaque domaine neutralisé prive l’opérateur d’un relais pour ses attaques. De plus, la rotation constante d’infrastructures est au cœur de ce type de campagne. Par conséquent, plus les défenseurs en retirent, plus l’opération devient coûteuse à maintenir.

Toutefois, ces retraits ne suffisent pas à eux seuls. Les attaquants peuvent enregistrer de nouveaux domaines. C’est pourquoi la détection côté entreprise reste indispensable, en complément du travail de démantèlement.

Comment protéger la session Google en entreprise

Face à une menace qui contourne la réputation des liens, il faut déplacer la vigilance. Il ne s’agit plus seulement de juger l’URL. Il faut aussi surveiller ce qui se passe après la connexion. Voici donc des pistes de bon sens à examiner.

  • Surveiller les connexions inhabituelles : un accès depuis une localisation ou un appareil inattendu doit déclencher une alerte.
  • Limiter la durée des sessions et exiger une nouvelle authentification pour les actions sensibles.
  • Adopter des méthodes d’authentification résistantes au phishing, comme les clés de sécurité matérielles, lorsque c’est possible.
  • Examiner les invitations de calendrier d’expéditeurs inconnus avant d’ouvrir les liens qu’elles contiennent.
  • Savoir révoquer rapidement les sessions actives d’un compte soupçonné d’être compromis.

Par ailleurs, la sensibilisation des équipes garde toute sa valeur. Un employé qui se méfie d’une invitation inattendue constitue une dernière barrière efficace. Enfin, les équipes de sécurité gagneraient à intégrer le vol de session dans leurs scénarios d’incident. Elles le traiteraient ainsi au même titre que le vol de mot de passe.

Ce qu’il faut retenir

  • Depuis la mi-août 2026, une campagne de phishing vole des sessions Google actives chez des utilisateurs professionnels.
  • Tous les contrôles habituels de réputation de lien sont revenus propres, par conception.
  • Material Security a détecté l’opération et fait retirer des centaines de domaines dans le cadre d’Operation CloudFire.
  • Un lien jugé sain n’est pas forcément sûr. Ainsi, la surveillance des sessions et l’authentification résistante au phishing deviennent essentielles.

Source : Calendar Invites and Live Proxies: Inside a Google Session Hijacking Campaign

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-93335 MEDIUM 6.5 Vault Community Edition and Vault Enterprise did not consistently apply… 13/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-93333 LOW 2.7 Vault's audit devices did not validate the contents of a… 13/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-92735 MEDIUM 5.9 HashiCorp Vault and Vault Enterprise are vulnerable to an issue… 13/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-128067 N/A Pillow is a Python imaging library. From 2.3.0 through 12.3.0,… 13/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-128066 N/A Pillow is a Python imaging library. From 1.0 through 12.3.0,… 13/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-128065 N/A @grpc/grpc-js implements the core functionality of gRPC purely in JavaScript,… 13/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-127275 CRITICAL 10 A vulnerability was determined in Linksys EA8100 1.0.3.216940. This issue… 13/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-93335 MEDIUM 6.5 Vault Community Edition and Vault Enterprise did not consistently apply… 13/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-93333 LOW 2.7 Vault's audit devices did not validate the contents of a… 13/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-92735 MEDIUM 5.9 HashiCorp Vault and Vault Enterprise are vulnerable to an issue… 13/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-128067 N/A Pillow is a Python imaging library. From 2.3.0 through 12.3.0,… 13/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-128066 N/A Pillow is a Python imaging library. From 1.0 through 12.3.0,… 13/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-128065 N/A @grpc/grpc-js implements the core functionality of gRPC purely in JavaScript,… 13/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-127275 CRITICAL 10 A vulnerability was determined in Linksys EA8100 1.0.3.216940. This issue… 13/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆