S'inscrire

Cybersécurité - 16/10/2026

Phishing AitM : UAT-11985 vise des chercheurs liés à Taïwan

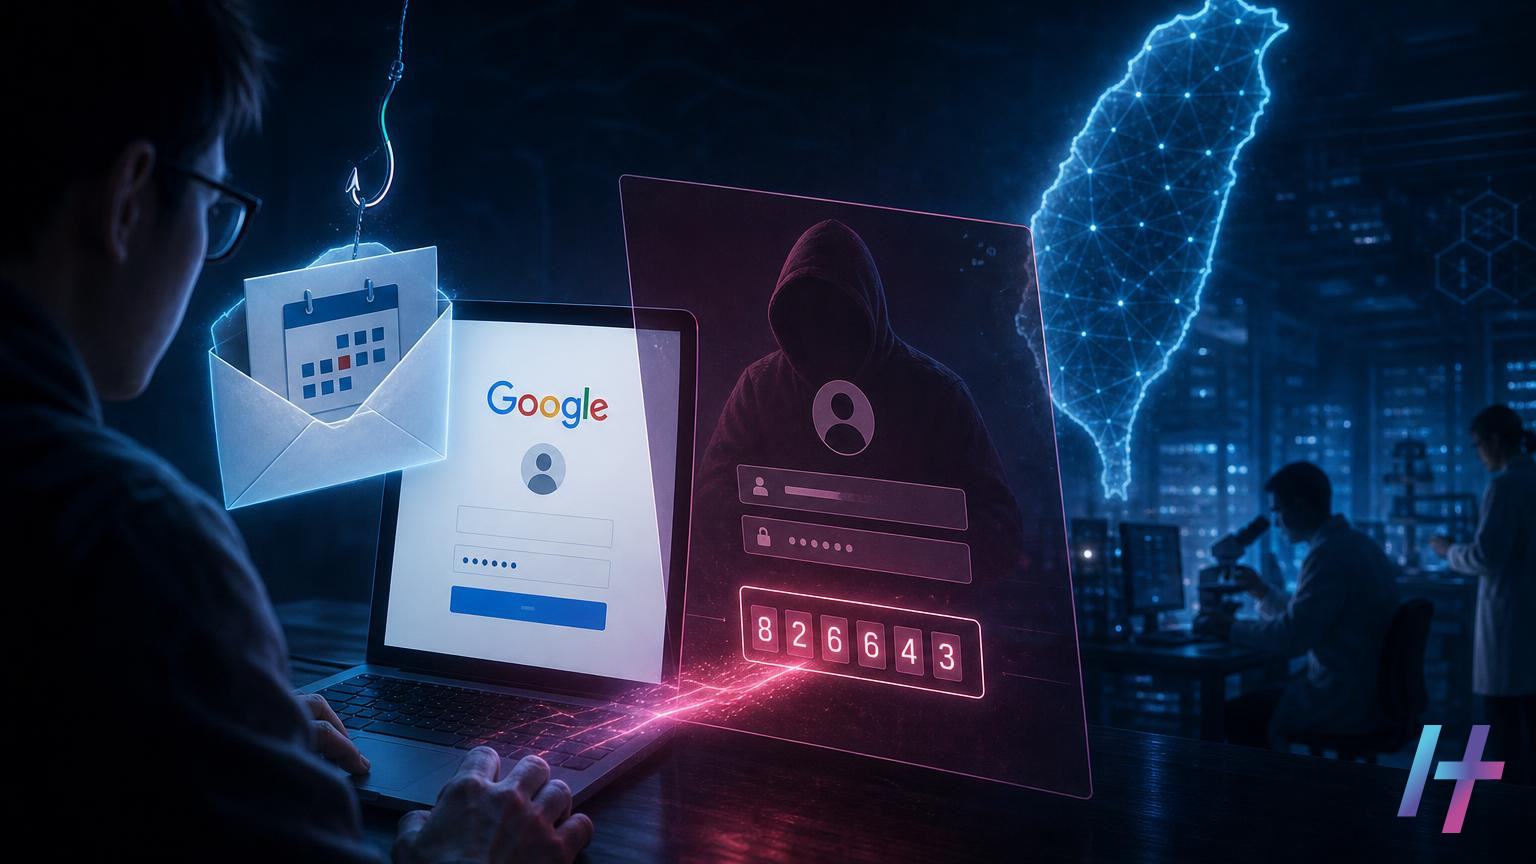
Un phishing AitM, attribué à UAT-11985, vise des chercheurs taïwanais pour voler identifiants Google et codes MFA.

Des chercheurs en cybersécurité ont détaillé une campagne de spear-phishing. Elle est attribuée à un acteur de type APT, suivi sous le nom UAT-11985. Cette opération repose en effet sur un phishing AitM (adversary-in-the-middle) pour piéger ses victimes. Ainsi, son objectif est clair : récupérer les identifiants de compte Google et les codes d’authentification multifacteur (MFA). Il s’agit de personnes liées à des organismes de recherche de Taïwan.

Une campagne de spear-phishing ciblant la recherche taïwanaise

En effet, les cibles ne sont pas choisies au hasard. Il s’agit de personnes affiliées à des organisations de recherche basées à Taïwan. Ce profil intéresse souvent les acteurs avancés. Les chercheurs manipulent en effet des travaux, des contacts et des documents de valeur.

Le titre de la publication d’origine évoque de fausses invitations à des événements. Ce leurre est classique, mais efficace. En effet, un chercheur reçoit régulièrement des invitations à des conférences, des séminaires ou des ateliers. Un message de ce type paraît donc banal et peu suspect.

Par ailleurs, il s’agit bien de spear-phishing. Autrement dit, les messages sont conçus pour des individus précis, et non envoyés en masse. Cette personnalisation augmente donc nettement les chances de succès.

Comment fonctionne un phishing AitM

Un phishing AitM diffère d’une fausse page de connexion classique. Le site frauduleux ne se contente pas d’imiter le service légitime. En effet, il se place entre la victime et le vrai service. Ensuite, il relaie les échanges en temps réel.

Concrètement, le déroulement est le suivant :

  1. D’abord, la victime clique sur le lien contenu dans le message.
  2. Elle arrive sur une page qui ressemble à la connexion Google.
  3. Elle saisit son identifiant et son mot de passe.
  4. Ensuite, le framework transmet ces données au vrai service, puis renvoie à la victime les écrans suivants.
  5. Enfin, la victime saisit son code MFA, que l’attaquant intercepte à son tour.

Ainsi, l’attaquant obtient les éléments nécessaires pour se connecter lui-même. Dans de nombreuses attaques de ce type, il récupère aussi le cookie de session. Cependant, les informations disponibles ici ne précisent pas ce point pour UAT-11985. Il convient donc de ne pas l’affirmer.

Pourquoi l’authentification multifacteur ne suffit pas

Le MFA reste une protection essentielle. Il bloque en effet la grande majorité des attaques fondées sur le simple vol de mot de passe. Toutefois, certaines méthodes de MFA sont vulnérables aux techniques AitM.

C’est le cas des codes à usage unique, par exemple ceux reçus par SMS ou générés par une application. Ainsi, la victime les saisit sur la fausse page, qui les transmet aussitôt. Le code reste valide, car il est utilisé presque immédiatement sur le vrai site.

Cette campagne illustre donc une tendance de fond. Les groupes avancés ne cherchent plus seulement à contourner le MFA par la force. En revanche, ils exploitent la confiance de l’utilisateur et la rapidité du relais.

De plus, le choix de Google comme cible est cohérent. En effet, un compte Google donne souvent accès à la messagerie, aux documents et à l’agenda. Pour un chercheur, ces données peuvent donc être très sensibles.

Recommandations face au phishing AitM

Les organisations de recherche, mais aussi les universités et les think tanks, peuvent réduire le risque. D’abord, il faut renforcer l’authentification. Ensuite, il faut former les utilisateurs à reconnaître les leurres.

  • Privilégier les clés de sécurité FIDO2 ou les passkeys. Ces méthodes sont liées au nom de domaine légitime. Par conséquent, elles résistent bien aux pages relais.
  • Vérifier l’URL avant toute connexion. Ainsi, une invitation qui mène vers un domaine inhabituel doit alerter.
  • Confirmer l’invitation par un autre canal. Un simple appel ou un message à l’organisateur suffit donc souvent.
  • Surveiller les connexions. Les alertes de connexion inhabituelle et l’examen des sessions actives aident à repérer un accès frauduleux.
  • Signaler les messages suspects. En effet, une alerte rapide à l’équipe de sécurité protège les autres destinataires.

En cas de doute après avoir saisi ses identifiants, il faut agir vite. La personne doit changer son mot de passe, fermer toutes les sessions ouvertes et prévenir son équipe de sécurité. Elle doit également contrôler les règles de transfert de la messagerie et les applications autorisées sur son compte.

Ce qu’il faut retenir

  • UAT-11985 est associé à une campagne de spear-phishing de type APT.
  • Les cibles sont, en effet, des personnes affiliées à des organisations de recherche taïwanaises.
  • Par ailleurs, le leurre repose sur de fausses invitations à des événements.
  • De plus, le framework AitM vise les identifiants Google et les codes MFA.
  • Enfin, les clés de sécurité FIDO2 offrent une meilleure protection que les codes à usage unique.

Source : UAT-11985 Uses Fake Event Invites to Target Taiwan Research Affiliates With Google AitM Phishing

Sujets récents

CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2025-61624 EXPLOITÉE Fortinet Multiple Products Path Traversal Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-21589 EXPLOITÉE Atlassian Multiple Products Files or Directories Accessible to External Parties… 15/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-105134 EXPLOITÉE Ahsay AhsayCBS Command Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-76519 EXPLOITÉE Cisco Secure Email Gateway Relative Path Traversal Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-105133 EXPLOITÉE Ahsay AhsayCBS Improper Authentication Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-0322 EXPLOITÉE Palo Alto Networks PAN-OS Code Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2025-61624 EXPLOITÉE Fortinet Multiple Products Path Traversal Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-21589 EXPLOITÉE Atlassian Multiple Products Files or Directories Accessible to External Parties… 15/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-105134 EXPLOITÉE Ahsay AhsayCBS Command Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-76519 EXPLOITÉE Cisco Secure Email Gateway Relative Path Traversal Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-105133 EXPLOITÉE Ahsay AhsayCBS Improper Authentication Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-0322 EXPLOITÉE Palo Alto Networks PAN-OS Code Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆