S'inscrire

Cybersécurité - 13/10/2026

Midnight Mimosa : des Android low-cost livrés avec un malware

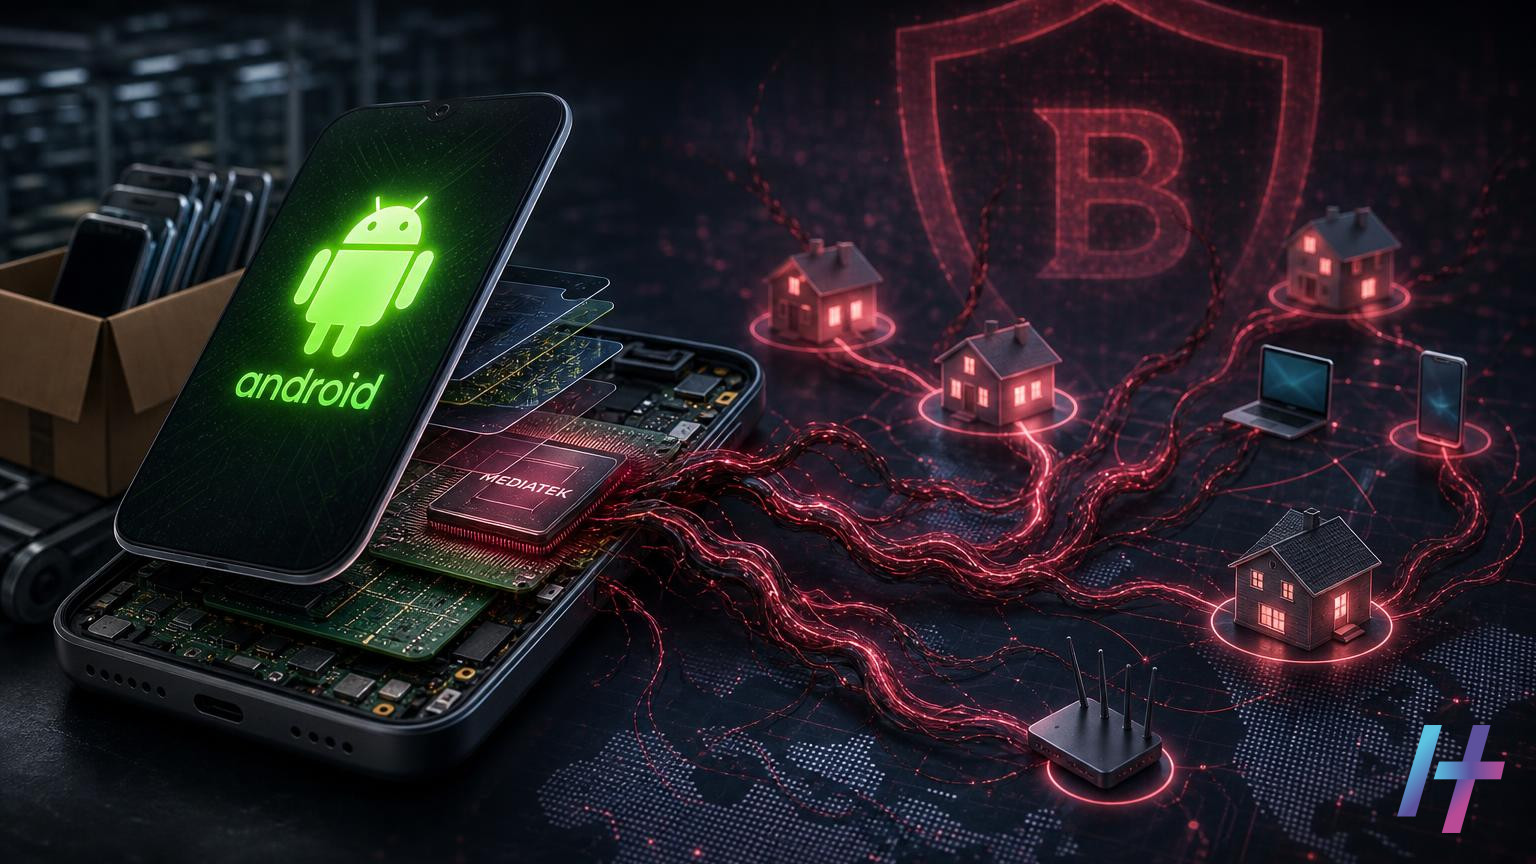
Midnight Mimosa : Bitdefender révèle des smartphones Android low-cost livrés avec un malware dans le firmware.

Des smartphones Android bon marché sortent d’usine avec un logiciel malveillant déjà en place. Bitdefender suit cette campagne sous le nom de Midnight Mimosa. Le code est intégré directement au firmware des appareils. Autrement dit, l’utilisateur n’a rien installé de louche : le piège était présent avant même le premier démarrage.

Midnight Mimosa : des smartphones infectés dès l’usine

Cette activité vise des appareils Android construits sur des plateformes MediaTek. Plusieurs marques sont concernées. Il s’agit surtout de modèles d’entrée de gamme, vendus à bas prix.

Le firmware est le logiciel système de base d’un téléphone. Il tourne avec des privilèges élevés. Par conséquent, un code malveillant glissé à ce niveau bénéficie d’une position très confortable. Il peut agir en arrière-plan sans éveiller de soupçons.

Ce scénario relève de l’attaque sur la chaîne d’approvisionnement. Le client achète un produit neuf, en toute confiance. Pourtant, l’appareil est déjà compromis. Les antivirus mobiles ont donc plus de mal à jouer leur rôle, car le malware fait partie du système lui-même.

Fraude publicitaire et proxys résidentiels : ce que permet le malware

Selon Bitdefender, ce logiciel préinstallé offre trois possibilités principales aux acteurs malveillants.

  • Installer des applications à l’insu du propriétaire du téléphone.
  • Mener des opérations de fraude publicitaire.
  • Transformer l’appareil en proxy résidentiel.

D’abord, l’installation furtive d’applications. Les attaquants peuvent ajouter des programmes sans l’accord de l’utilisateur. Cette capacité sert de base à d’autres abus. Elle permet par exemple de déployer de nouveaux modules selon les besoins.

Ensuite, la fraude publicitaire. Le principe consiste à générer de faux affichages ou de faux clics sur des annonces. Les fraudeurs touchent alors des revenus indus. Les annonceurs, eux, paient pour une audience fictive.

Enfin, le proxy résidentiel. Un proxy fait transiter du trafic internet par un autre appareil. Dans ce cas, le trafic passe par le téléphone de la victime. Il emprunte donc l’adresse IP d’un particulier, et non celle d’un serveur identifié.

Pourquoi cette menace est difficile à repérer

Les proxys résidentiels ont beaucoup de valeur pour les cybercriminels. Les services en ligne se méfient des adresses issues de centres de données. En revanche, une adresse domestique paraît légitime. Le trafic malveillant se fond ainsi dans l’activité normale d’un foyer.

Cette technique sert à de nombreux usages abusifs. On peut citer le contournement de filtres antifraude ou l’anonymisation d’activités illicites. De plus, elle fait peser un risque juridique sur le propriétaire du téléphone. Son adresse IP peut apparaître dans des journaux de connexion liés à des actes qu’il n’a pas commis.

Par ailleurs, l’impact sur l’usage quotidien peut rester discret. Un téléphone qui sert de relais consomme de la bande passante et de la batterie. Toutefois, ces signes se confondent facilement avec ceux d’un appareil bon marché peu performant. La victime a donc peu de raisons de s’inquiéter.

Un autre point mérite l’attention. Un malware présent dans le firmware est souvent plus tenace qu’une application ordinaire. Une simple désinstallation ne suffit généralement pas. De même, la réinitialisation d’usine ne garantit pas toujours son effacement, car le code fait partie du système.

Ce qu’il faut retenir sur Midnight Mimosa

Cette campagne rappelle que le prix très bas d’un smartphone peut cacher un coût réel. Les informations disponibles ne détaillent pas toutes les marques touchées. Il convient donc de rester prudent face aux modèles MediaTek d’origine peu claire. Voici quelques réflexes utiles.

  • Privilégier des fabricants reconnus, qui publient des mises à jour de sécurité régulières.
  • Se méfier des offres anormalement basses, notamment sur les places de marché peu contrôlées.
  • Surveiller le comportement du téléphone : applications inconnues, consommation de données inhabituelle, batterie qui se vide vite.
  • Vérifier les applications installées et les autorisations accordées après l’achat.
  • Contacter le fabricant ou le vendeur en cas de doute, et demander un firmware officiel à jour.
  • Utiliser une solution de sécurité mobile sans oublier qu’elle peut être limitée face à un code intégré au système.

Pour les entreprises, la leçon est également claire. Les téléphones achetés pour les équipes doivent provenir de circuits fiables. Un appareil compromis dès l’origine peut devenir un point d’entrée dans un réseau d’entreprise. Il est donc préférable de l’écarter des environnements sensibles.

Enfin, cette affaire illustre la montée des attaques en amont de la vente. Les cybercriminels n’attendent plus que l’utilisateur commette une erreur. Ils s’installent dans l’appareil avant qu’il n’arrive en boutique. La vigilance doit donc commencer dès l’achat.

Source : Low-Cost Android Phones Ship With Preinstalled Malware That Turns Them Into Residential Proxies

Sujets récents

CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-104935 EXPLOITÉE Ivanti Connect Secure Authentication Bypass by Spoofing Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-96951 EXPLOITÉE Microsoft Windows Command Injection Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2015-5477 EXPLOITÉE ISC BIND Data Processing Errors Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2016-3081 EXPLOITÉE Apache Struts Command Injection Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2023-22894 EXPLOITÉE Strapi Cleartext Storage of Sensitive Information Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2021-3199 EXPLOITÉE ONLYOFFICE Docs Server Path Traversal Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-006 ALERTE Multiples vulnérabilités dans Sonicwall Secure Mobile Access (15 juillet 2026) 15/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2015-3306 EXPLOITÉE ProFTPD Improper Access Control Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-104935 EXPLOITÉE Ivanti Connect Secure Authentication Bypass by Spoofing Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2026-96951 EXPLOITÉE Microsoft Windows Command Injection Vulnerability 13/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2015-5477 EXPLOITÉE ISC BIND Data Processing Errors Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2016-3081 EXPLOITÉE Apache Struts Command Injection Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2023-22894 EXPLOITÉE Strapi Cleartext Storage of Sensitive Information Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2021-3199 EXPLOITÉE ONLYOFFICE Docs Server Path Traversal Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-006 ALERTE Multiples vulnérabilités dans Sonicwall Secure Mobile Access (15 juillet 2026) 15/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2015-3306 EXPLOITÉE ProFTPD Improper Access Control Vulnerability 08/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆