S'inscrire

Les pirates iraniens ciblent les experts politiques du Moyen-Orient avec la nouvelle porte dérobée BASICSTAR

SShiloh 3 min de lecture 503 vues

L’acteur menaçant d’origine iranienne connu sous le nom de Charming Kitten a été associé à une nouvelle série d’attaques visant des experts en politique du Moyen-Orient avec une nouvelle porte dérobée appelée BASICSTAR en créant un faux portail de webinaire.

Charming Kitten, également appelé APT35, CharmingCypress, Mint Sandstorm, TA453 et Yellow Garuda, a l’habitude d’orchestrer un large éventail de campagnes d’ingénierie sociale qui visent un large réseau de ciblage, ciblant souvent des groupes de réflexion, des ONG et des journalistes.

« CharmingCypress utilise souvent des tactiques d’ingénierie sociale inhabituelles, comme engager des cibles dans des conversations prolongées par courrier électronique avant d’envoyer des liens vers du contenu malveillant », ont déclaré les chercheurs de Volexity Ankur Saini, Callum Roxan, Charlie Gardner et Damien Cash .

Le mois dernier, Microsoft a révélé que des personnalités travaillant sur les affaires du Moyen-Orient avaient été ciblées par l’adversaire pour déployer des logiciels malveillants tels que MischiefTut et MediaPl (alias EYEGLASS), capables de collecter des informations sensibles sur un hôte compromis.

Le groupe, considéré comme affilié au Corps des Gardiens de la révolution islamique (CGRI), a également distribué plusieurs autres portes dérobées telles que PowerLess , BellaCiao , POWERSTAR (alias GorjolEcho) et NokNok au cours de l’année écoulée, soulignant sa détermination à poursuivre sa cyberattaque. , adaptant ses tactiques et ses méthodes malgré l’exposition du public.

Les attaques de phishing observées entre septembre et octobre 2023 impliquaient les opérateurs de Charming Kitten se faisant passer pour l’Institut international Rasanah d’études iraniennes (IIIS) pour initier et établir la confiance avec les cibles.

Les tentatives de phishing se caractérisent également par l’utilisation de comptes de messagerie compromis appartenant à des contacts légitimes et de plusieurs comptes de messagerie contrôlés par les acteurs de la menace, ce dernier étant appelé Multi-Persona Usurpation ( MPI ).
Nouveau Porte dérobée BASICSTAR />

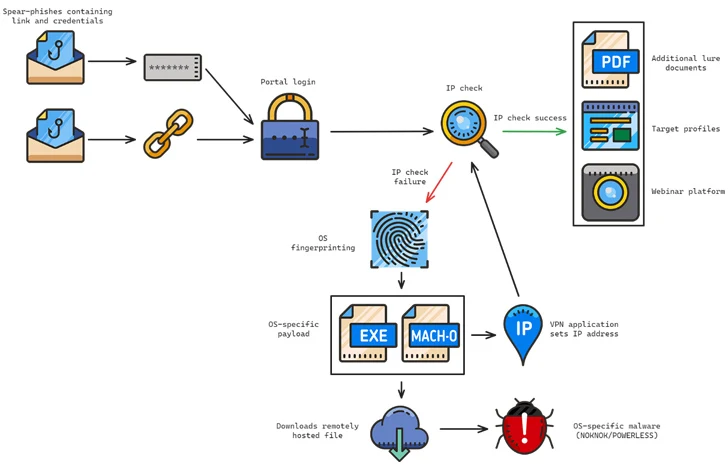
Les chaînes d’attaque utilisent généralement des archives RAR contenant des fichiers LNK comme point de départ pour distribuer des logiciels malveillants, les messages invitant les cibles potentielles à rejoindre un faux webinaire sur des sujets qui les intéressent. Une telle séquence d’infection en plusieurs étapes a été observée pour déployer BASICSTAR et KORKULOADER, un script de téléchargement PowerShell.

BASICSTAR, un malware Visual Basic Script (VBS), est capable de collecter des informations de base sur le système, d’exécuter à distance des commandes relayées depuis un serveur de commande et de contrôle (C2), ainsi que de télécharger et d’afficher un fichier PDF leurre.

De plus, certaines de ces attaques de phishing sont conçues pour servir différentes portes dérobées en fonction du système d’exploitation de la machine. Alors que les victimes Windows sont compromises avec POWERLESS, les victimes Apple macOS sont ciblées par une chaîne d’infection culminant à NokNok via une application VPN fonctionnelle truffée de logiciels malveillants.

« Cet acteur malveillant est très déterminé à surveiller ses cibles afin de déterminer la meilleure façon de les manipuler et de déployer des logiciels malveillants », ont indiqué les chercheurs. « De plus, peu d’autres acteurs de la menace ont constamment lancé autant de campagnes que CharmingCypress, consacrant des opérateurs humains pour soutenir leurs efforts continus. »

Cette divulgation intervient alors que Recorded Future a découvert que le CGRI ciblait les pays occidentaux en utilisant un réseau de sociétés sous-traitantes également spécialisées dans l’exportation de technologies à des fins de surveillance et d’offensive vers des pays comme l’Irak, la Syrie et le Liban.

Les relations entre les services de renseignement et les organisations militaires et les sous-traitants basés en Iran prennent la forme de divers cybercentres qui agissent comme des « pare-feu » pour dissimuler l’entité qui parraine.

Il s’agit notamment d’Ayandeh Sazan Sepher Aria (soupçonné d’être associé à Emennet Pasargad ), du DSP Research Institute, de Sabrin Kish, de Soroush Saman, de Mahak Rayan Afraz et de la Parnian Telecommunication and Electronic Company.

« Les entreprises sous-traitantes iraniennes sont créées et gérées par un réseau très uni de personnalités qui, dans certains cas, représentent les entrepreneurs en tant que membres du conseil d’administration », a indiqué l’entreprise . « Ces individus sont étroitement associés au CGRI et, dans certains cas, sont même des représentants d’entités sanctionnées (telles que la Fondation coopérative du CGRI). »

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆