S'inscrire

Les nouveaux voleurs de Golang de Kimsuky, « Troll » et « GoBear », ciblent la Corée du Sud

SShiloh 3 min de lecture 403 vues

L’acteur état-nation lié à la Corée du Nord, connu sous le nom de Kimsuky, est soupçonné d’avoir utilisé un voleur d’informations basé sur Golang, jusqu’alors non documenté, appelé Troll Stealer .

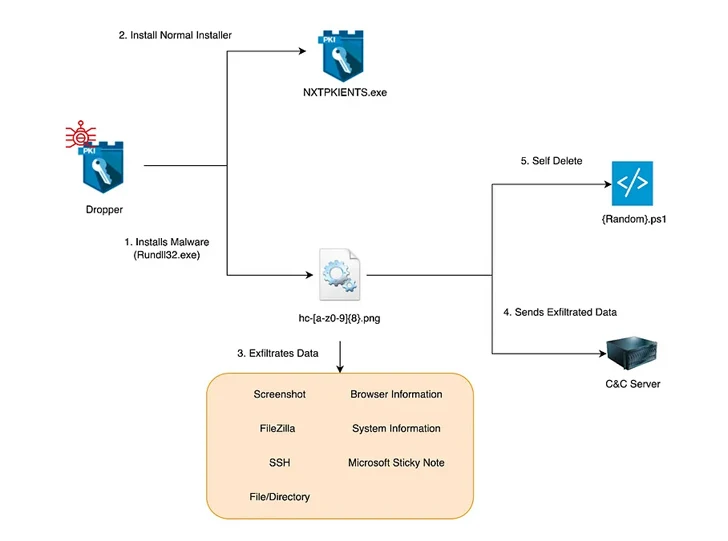
Le malware vole « les fichiers/répertoires SSH, FileZilla, du lecteur C, les navigateurs, les informations système, [et] les captures d’écran » des systèmes infectés, a déclaré la société sud-coréenne de cybersécurité S2W dans un nouveau rapport technique.

Les liens de Troll Stealer avec Kimsuky proviennent de ses similitudes avec des familles de logiciels malveillants connues, telles que les logiciels malveillants AppleSeed et AlphaSeed qui ont été attribués au groupe.

Kimsuky, également suivi sous les noms d’APT43, ARCHIPELAGO, Black Banshee, Emerald Sleet (anciennement Thallium), Nickel Kimball et Velvet Chollima, est bien connu pour sa propension à voler des informations sensibles et confidentielles dans le cadre de cyberopérations offensives.

Fin novembre 2023, les auteurs de la menace ont été sanctionnés par l’Office of Foreign Assets Control (OFAC) du département du Trésor américain pour avoir collecté des renseignements afin de faire avancer les objectifs stratégiques de la Corée du Nord.

Ces derniers mois, le collectif antagoniste a été attribué à des attaques de spear-phishing ciblant des entités sud-coréennes pour fournir diverses portes dérobées, notamment AppleSeed et AlphaSeed.
Voleur de Golang />

La dernière analyse de S2W révèle l’utilisation d’un compte-gouttes se faisant passer pour un fichier d’installation de programme de sécurité d’une société sud-coréenne nommée SGA Solutions pour lancer le voleur, qui tire son nom du chemin « D:/~/repo/golang/src/root .go/s/troll/agent » qui y est intégré.

« Le compte-gouttes fonctionne comme un installateur légitime aux côtés du logiciel malveillant, et le compte-gouttes et le logiciel malveillant sont tous deux signés avec un certificat valide et légitime de D2Innovation Co., LTD, ce qui suggère que le certificat de l’entreprise a en fait été volé », a déclaré la société.

Une caractéristique remarquable de Troll Stealer est sa capacité à voler le dossier GPKI sur les systèmes infectés, ce qui soulève la possibilité que le logiciel malveillant ait été utilisé dans des attaques ciblant les organisations administratives et publiques du pays.

Compte tenu de l’absence de campagnes Kimsuky documentant le vol de dossiers GPKI, il est possible que le nouveau comportement soit soit un changement de tactique, soit le travail d’un autre acteur malveillant étroitement associé au groupe qui a également accès au code source d’AppleSeed. et AlphaSeed.

Il existe également des signes indiquant que l’acteur malveillant pourrait être impliqué dans une porte dérobée basée sur Go, nommée GoBear, qui est également signée avec un certificat légitime associé à D2Innovation Co., LTD et exécute les instructions reçues d’un serveur de commande et de contrôle (C2).

« Les chaînes contenues dans les noms des fonctions qu’il appelle se chevauchent avec les commandes utilisées par BetaSeed, un malware de porte dérobée basé sur C++ utilisé par le groupe Kimsuky », a déclaré S2W. « Il est à noter que GoBear ajoute la fonctionnalité proxy SOCKS5, qui n’était pas auparavant prise en charge par le malware de porte dérobée du groupe Kimsuky. »

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-92544 N/A SQL injection in the LLM usage counters of Kong Gateway… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-82012 HIGH 7.8 Premiere Pro is affected by an out-of-bounds write vulnerability that… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-82002 HIGH 7.7 Media Encoder is affected by an Incorrect Authorization vulnerability that… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-48402 HIGH 7.8 Premiere Pro is affected by an Untrusted Search Path vulnerability… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-126128 N/A The Management API client in the Auth0 Node.js SDK improperly… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-126084 MEDIUM 4.7 Active Storage makes it simple to upload and reference files… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-126083 HIGH 7.4 Action Pack is a framework for handling and responding to… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-92544 N/A SQL injection in the LLM usage counters of Kong Gateway… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-82012 HIGH 7.8 Premiere Pro is affected by an out-of-bounds write vulnerability that… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-82002 HIGH 7.7 Media Encoder is affected by an Incorrect Authorization vulnerability that… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-48402 HIGH 7.8 Premiere Pro is affected by an Untrusted Search Path vulnerability… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-126128 N/A The Management API client in the Auth0 Node.js SDK improperly… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-126084 MEDIUM 4.7 Active Storage makes it simple to upload and reference files… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-126083 HIGH 7.4 Action Pack is a framework for handling and responding to… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆