S'inscrire

Le groupe de hackers APT28 cible l’Europe, les Amériques et l’Asie dans le cadre d’un programme de phishing généralisé
SShiloh 3 min de lecture 408 vues

L’acteur menaçant lié à la Russie, connu sous le nom d’ APT28 , a été associé à plusieurs campagnes de phishing en cours qui utilisent des documents leurres imitant des organisations gouvernementales et non gouvernementales (ONG) en Europe, dans le Caucase du Sud, en Asie centrale et en Amérique du Nord et du Sud.

« Les leurres découverts comprennent un mélange de documents internes et accessibles au public, ainsi que d’éventuels documents générés par les acteurs associés à la finance, aux infrastructures critiques, aux engagements des dirigeants, à la cybersécurité, à la sécurité maritime, aux soins de santé, aux affaires et à la production industrielle de défense », IBM X -Force a déclaré dans un rapport publié la semaine dernière.

La société de technologie suit l’activité sous le nom d’ ITG05 , également connu sous les noms de Blue Athena, BlueDelta, Fancy Bear, Fighting Ursa, Forest Blizzard (anciennement Strontium), FROZENLAKE, Iron Twilight, Pawn Storm, Sednit, Sofacy, TA422 et UAC-028.

Cette révélation intervient plus de trois mois après que l’adversaire a été repéré en train d’utiliser des leurres liés à la guerre en cours entre Israël et le Hamas pour livrer une porte dérobée personnalisée baptisée HeadLace .

Depuis, APT28 a également ciblé des entités gouvernementales ukrainiennes et des organisations polonaises avec des messages de phishing conçus pour déployer des implants sur mesure et des voleurs d’informations comme MASEPIE, OCEANMAP et STEELHOOK .

D’autres campagnes ont impliqué l’ exploitation de failles de sécurité dans Microsoft Outlook ( CVE-2023-23397 , score CVSS : 9,8) pour piller les hachages NT LAN Manager (NTLM) v2, augmentant ainsi la possibilité que l’acteur malveillant puisse exploiter d’autres faiblesses pour exfiltrer les hachages NTLMv2. à utiliser dans les attaques par relais.
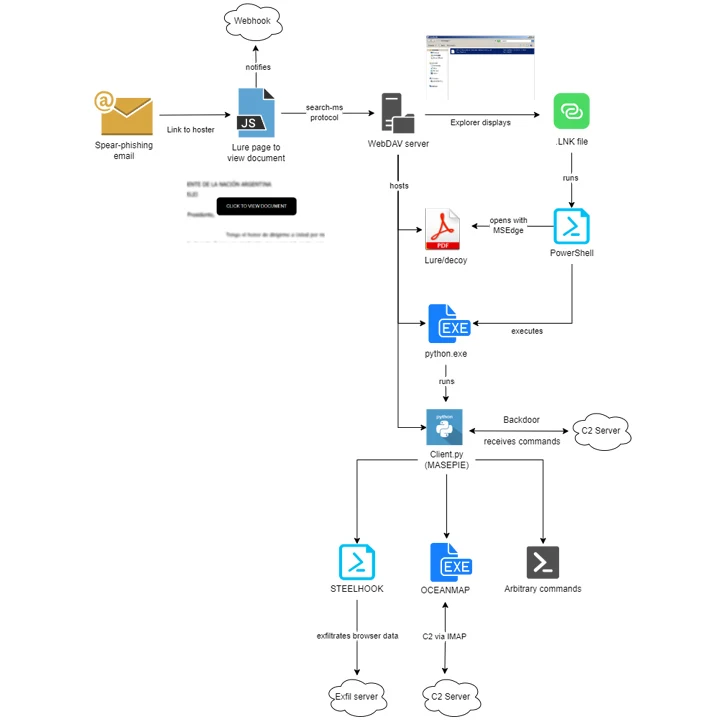
Schéma de phishing généralisé />

Les dernières campagnes observées par IBM X-Force entre fin novembre 2023 et février 2024 exploitent le gestionnaire de protocole URI « search-ms: » dans Microsoft Windows pour inciter les victimes à télécharger des logiciels malveillants hébergés sur des serveurs WebDAV contrôlés par des acteurs.

Il existe des preuves suggérant que les serveurs WebDAV ainsi que les serveurs MASEPIE C2 pourraient être hébergés sur des routeurs Ubiquiti compromis , un botnet qui a été démantelé par le gouvernement américain le mois dernier.

Les attaques de phishing usurpent l’identité d’entités de plusieurs pays tels que l’Argentine, l’Ukraine, la Géorgie, la Biélorussie, le Kazakhstan, la Pologne, l’Arménie, l’Azerbaïdjan et les États-Unis, utilisant un mélange de documents authentiques gouvernementaux et non gouvernementaux accessibles au public pour activer l’infection. Chaînes.

« Dans une mise à jour de leurs méthodologies, ITG05 utilise le fournisseur d’hébergement disponible gratuitement, firstcloudit[.]com pour organiser les charges utiles afin de permettre les opérations en cours », ont déclaré les chercheurs en sécurité Joe Fasulo, Claire Zaboeva et Golo Mühr.

Le point culminant du schéma élaboré d’APT28 se termine avec l’exécution de MASEPIE, OCEANMAP et STEELHOOK, conçus pour exfiltrer des fichiers, exécuter des commandes arbitraires et voler des données de navigateur. OCEANMAP a été caractérisé comme une version plus performante de CredoMap, une autre porte dérobée précédemment identifiée comme utilisée par le groupe.

« ITG05 reste adaptable aux changements d’opportunités en proposant de nouvelles méthodologies d’infection et en tirant parti de l’infrastructure disponible dans le commerce, tout en faisant évoluer constamment les capacités des logiciels malveillants », ont conclu les chercheurs.

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-60046 HIGH 7.5 An unauthenticated remote attacker can perform password resets for any… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-60045 MEDIUM 4.9 A high privileged remote attacker can upload arbitrary files to… 10/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-60044 HIGH 7.5 The backups created by the application use a weak static… 10/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-60043 CRITICAL 9.3 An unauthenticated remote attacker can perform a XSS attack on… 10/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-60042 MEDIUM 5.3 An unauthenticated remote attacker can perform an authentication bypass on… 10/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-60041 HIGH 8.1 An unauthenticated remote attacker can perform a CSRF attack on… 10/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-60040 HIGH 7.5 An unauthenticated remote attacker can perform a DoS in the… 10/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-60046 HIGH 7.5 An unauthenticated remote attacker can perform password resets for any… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-60045 MEDIUM 4.9 A high privileged remote attacker can upload arbitrary files to… 10/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-60044 HIGH 7.5 The backups created by the application use a weak static… 10/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-60043 CRITICAL 9.3 An unauthenticated remote attacker can perform a XSS attack on… 10/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-60042 MEDIUM 5.3 An unauthenticated remote attacker can perform an authentication bypass on… 10/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-60041 HIGH 8.1 An unauthenticated remote attacker can perform a CSRF attack on… 10/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-60040 HIGH 7.5 An unauthenticated remote attacker can perform a DoS in the… 10/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆