S'inscrire

GitHub déploie une protection push par défaut contre l’analyse secrète pour les référentiels publics

SShiloh 2 min de lecture 385 vues

GitHub a annoncé jeudi qu’il activait par défaut la protection contre les analyses secrètes pour toutes les poussées vers des référentiels publics.

« Cela signifie que lorsqu’un secret pris en charge est détecté lors d’une poussée vers un référentiel public, vous aurez la possibilité de supprimer le secret de vos commits ou, si vous considérez que le secret est sûr, de contourner le blocage », ont déclaré Eric Tooley et Courtney Claessens. .

La protection push a été testée pour la première fois en tant que fonctionnalité facultative en août 2023, bien qu’elle soit en test depuis avril 2022. Elle est devenue généralement disponible en mai 2023.

La fonction d’analyse secrète est conçue pour identifier plus de 200 types et modèles de jetons provenant de plus de 180 fournisseurs de services afin d’empêcher leur utilisation frauduleuse par des acteurs malveillants.

Ce développement intervient près de cinq mois après que la filiale de Microsoft a étendu l’analyse des secrets pour inclure les contrôles de validité des services populaires tels qu’Amazon Web Services (AWS), Microsoft, Google et Slack.

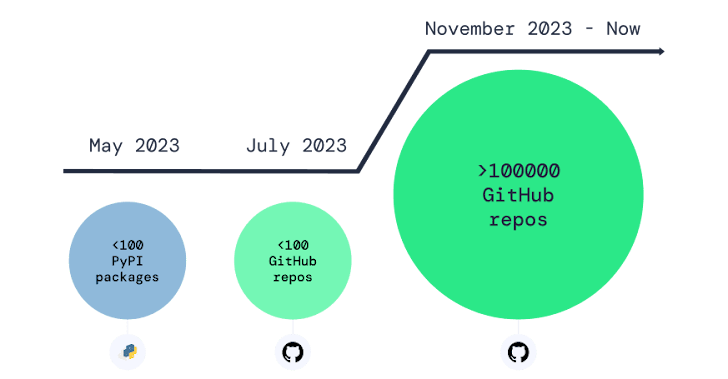
Cela fait également suite à la découverte d’une attaque de « confusion de repo » ciblant GitHub qui inonde la plate-forme d’hébergement de code source avec des milliers de référentiels contenant des logiciels malveillants obscurcis capables de voler des mots de passe et des crypto-monnaies sur les appareils des développeurs.
GitHub />

Les attaques représentent une autre vague de la même campagne de distribution de logiciels malveillants qui a été révélée par Phylum et Trend Micro l’année dernière, exploitant de faux packages Python hébergés sur des référentiels clonés et trojanisés pour diffuser un malware voleur appelé BlackCap Grabber .

« Les attaques de confusion sur les dépôts reposent simplement sur le fait que les humains choisissent par erreur la version malveillante plutôt que la vraie, en utilisant parfois également des techniques d’ingénierie sociale », a déclaré Apiiro dans un rapport cette semaine.

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-96437 N/A The ai-azure-content-safety plugin in Kong Gateway Enterprise skips inspection of… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-92558 N/A The proxy-cache and proxy-cache-advanced plugins in Kong Gateway Enterprise and… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-92545 N/A The proxy-cache and proxy-cache-advanced plugins in Kong Gateway Enterprise and… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-92443 N/A The caching plugins in Kong Gateway Enterprise and Kong AI… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-92442 N/A The graphql-proxy-cache-advanced plugin in Kong Gateway Enterprise omits the caller's… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-92441 N/A Kong Gateway Enterprise and Kong AI Gateway include decoded CR/LF… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-92439 N/A The SAML plugin in Kong Gateway Enterprise does not enforce… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-96437 N/A The ai-azure-content-safety plugin in Kong Gateway Enterprise skips inspection of… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-92558 N/A The proxy-cache and proxy-cache-advanced plugins in Kong Gateway Enterprise and… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-92545 N/A The proxy-cache and proxy-cache-advanced plugins in Kong Gateway Enterprise and… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-92443 N/A The caching plugins in Kong Gateway Enterprise and Kong AI… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-92442 N/A The graphql-proxy-cache-advanced plugin in Kong Gateway Enterprise omits the caller's… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-92441 N/A Kong Gateway Enterprise and Kong AI Gateway include decoded CR/LF… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-92439 N/A The SAML plugin in Kong Gateway Enterprise does not enforce… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆