
Faille Ghostscript : un simple fichier envoyé exécute du code
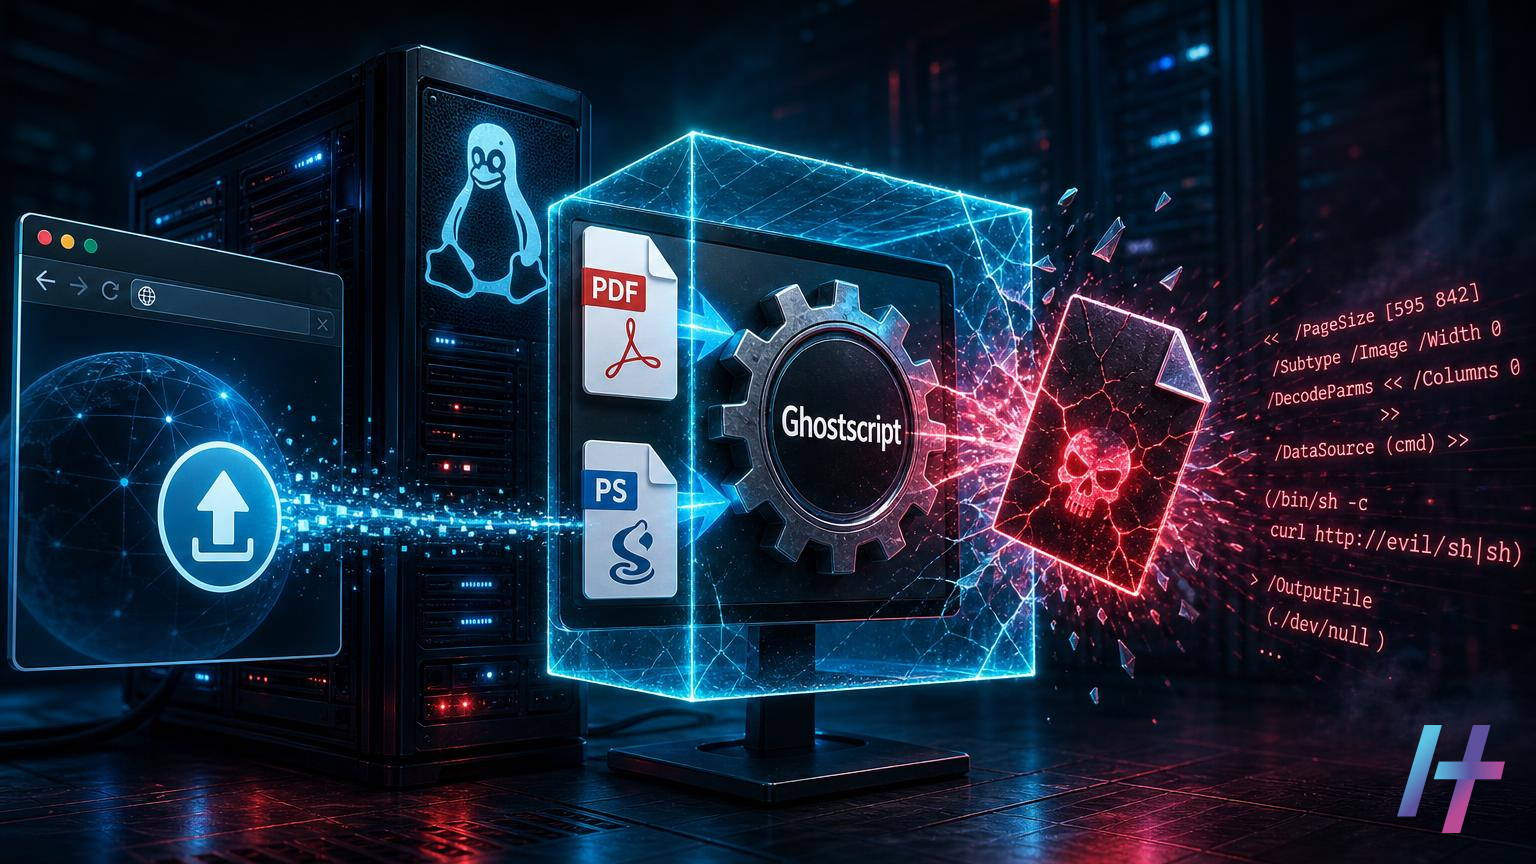
Une faille Ghostscript corrigée permet d'évader le bac à sable et d'exécuter des commandes via un simple fichier téléversé.
Une faille Ghostscript désormais corrigée permet à un fichier piégé de sortir du bac à sable de l’interpréteur. Ainsi, il peut lancer des commandes sur le serveur qui le traite. Le risque est d’autant plus sérieux que Ghostscript tourne souvent en coulisses. En effet, les développeurs n’en ont pas toujours conscience.
Faille Ghostscript : ce que les chercheurs ont montré
La société de sécurité pwn.ai a présenté cette semaine une démonstration d’exécution de code à distance. Le principe est simple. D’abord, un attaquant fabrique un fichier spécialement conçu. Ensuite, il l’envoie via une fonction de téléversement ordinaire. Le serveur traite alors ce fichier avec Ghostscript, et le piège se déclenche.
Le cœur du problème est une évasion de bac à sable. Ghostscript embarque en effet un mécanisme de sécurité destiné à limiter ce qu’un document peut faire. Ce mécanisme empêche par exemple l’accès libre aux fichiers ou aux commandes du système. Or, la faille permet de contourner cette barrière. Autrement dit, un contenu censé rester inoffensif obtient la capacité d’agir sur la machine.
Le titre de la publication évoque des applications populaires. Les chercheurs ont donc voulu illustrer un risque concret, et non un cas théorique. En revanche, les informations disponibles ne précisent ni identifiant CVE ni numéros de versions. Il faut donc se reporter aux avis officiels pour connaître les versions corrigées.
Pourquoi tant d’applications sont exposées
Ghostscript est l’un de ces composants que l’on installe sans y penser. Ainsi, de nombreux serveurs Linux l’utilisent pour convertir des PDF, des fichiers PostScript et des images vers d’autres formats. Par ailleurs, cette conversion se produit souvent sans appel direct de la part de l’application.
En effet, beaucoup d’outils s’appuient sur des bibliothèques intermédiaires. Celles-ci délèguent le travail à Ghostscript dès qu’un document doit être aperçu, redimensionné ou transformé. Ainsi, une plateforme peut dépendre de Ghostscript sans l’avoir jamais configuré.
Voici quelques situations où il peut intervenir :
- la génération de miniatures après l’envoi d’un document ;
- la conversion d’un PDF en image pour un aperçu ;
- le traitement d’images par une bibliothèque de manipulation graphique ;
- l’impression ou l’archivage automatisé de fichiers.
Par conséquent, la surface d’attaque est large. Tout formulaire qui accepte un fichier d’un utilisateur peut devenir un point d’entrée. Cela concerne notamment les sites de candidature, les espaces clients, les outils de gestion documentaire et bien d’autres services.
Un risque difficile à repérer côté serveur
Ce type d’attaque est discret. En effet, l’attaquant n’a pas besoin d’un compte privilégié. Il lui suffit souvent de pouvoir déposer un fichier. De plus, l’exécution se fait au moment du traitement, parfois en tâche de fond. Les équipes ne voient alors rien d’anormal dans l’interface.
Les conséquences dépendent des droits du processus qui exécute Ghostscript. Par conséquent, si ce compte est très permissif, l’impact peut être lourd. Il peut aller du vol de données à l’installation d’un accès persistant. Toutefois, même avec des droits limités, un attaquant peut explorer le réseau interne et chercher à rebondir.
Ghostscript a d’ailleurs déjà connu des évasions de bac à sable par le passé. En effet, les formats PostScript et PDF sont complexes, et leur interprétation laisse beaucoup de place aux erreurs. C’est pourquoi il est prudent de traiter tout fichier reçu comme potentiellement hostile, quelle que soit son extension.
Comment limiter les risques après la faille Ghostscript
Le correctif existe, mais il doit être appliqué. Pourtant, beaucoup d’organisations ignorent qu’elles utilisent Ghostscript. Il faut donc commencer par l’inventaire.
- Repérer les installations. Vérifiez la présence de Ghostscript sur vos serveurs, notamment dans les conteneurs et les images de base.
- Mettre à jour. Appliquez ensuite la version corrigée publiée par l’éditeur ou par votre distribution Linux.
- Isoler le traitement. Ainsi, exécutez les conversions dans un conteneur dédié, avec un compte à privilèges minimaux.
- Restreindre le réseau. Coupez l’accès sortant du service de conversion, afin de freiner un éventuel rebond.
- Filtrer les envois. Limitez les types de fichiers acceptés et refusez le PostScript lorsqu’il n’est pas nécessaire.
Enfin, surveillez les journaux. Des processus inattendus lancés par Ghostscript ou par ses outils parents doivent alerter.
Ce qu’il faut retenir
- La faille permet de sortir du bac à sable de Ghostscript et d’exécuter des commandes sur le serveur.
- Ainsi, un simple téléversement de fichier piégé suffit comme vecteur d’attaque.
- Ghostscript est souvent appelé indirectement pour convertir des PDF, des fichiers PostScript et des images.
- pwn.ai a démontré le problème cette semaine, et un correctif est disponible.
- Mettez à jour rapidement, puis isolez les conversions de documents dans un environnement cloisonné.
Source : Researchers Demonstrate Ghostscript Sandbox-Escape RCE via Crafted File Uploads in Popular Apps