S'inscrire

Le logiciel malveillant PLUGGYAPE utilise Signal et WhatsApp pour cibler les forces de défense ukrainiennes.
SShiloh 3 min de lecture 523 vues

L’équipe d’intervention d’urgence informatique d’Ukraine (CERT-UA) a révélé des détails sur de nouvelles cyberattaques visant ses forces de défense à l’aide d’un logiciel malveillant connu sous le nom de PLUGGYAPE entre octobre et décembre 2025.

Cette activité a été attribuée avec un degré de confiance moyen à un groupe de pirates informatiques russes identifié sous le nom de Void Blizzard (également connu sous les noms de Laundry Bear ou UAC-0190). Ce groupe serait actif depuis au moins avril 2024.

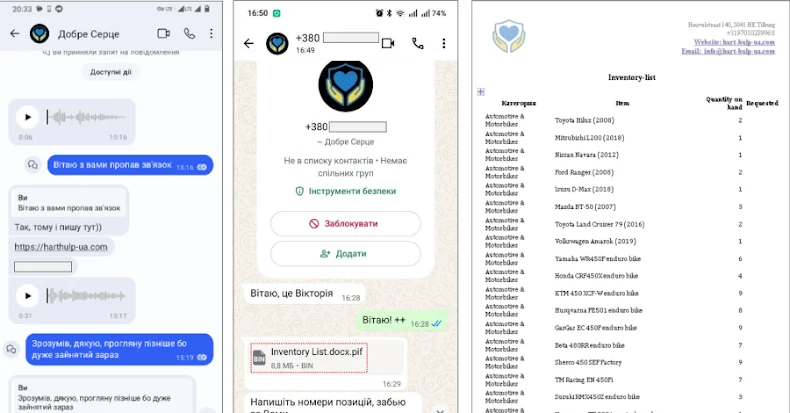
Les chaînes d’attaques distribuant le logiciel malveillant exploitent les messageries instantanées Signal et WhatsApp comme vecteurs, les acteurs de la menace se faisant passer pour des organisations caritatives afin de convaincre les cibles de cliquer sur un lien apparemment inoffensif (« harthulp-ua[.]com » ou « solidarity-help[.]org ») imitant la fondation et de télécharger une archive protégée par mot de passe.

Les archives contiennent un exécutable créé avec PyInstaller, qui a permis le déploiement de PLUGGYAPE. Le CERT-UA a indiqué que les versions successives de cette porte dérobée ont intégré des mécanismes d’obfuscation et des contrôles anti-analyse afin d’empêcher l’exécution des artefacts dans un environnement virtuel.

Écrit en Python, PLUGGYAPE établit une communication avec un serveur distant via WebSocket ou MQTT (Message Queuing Telemetry Transport), permettant ainsi aux opérateurs d’exécuter du code arbitraire sur des hôtes compromis. La prise en charge du protocole MQTT a été ajoutée en décembre 2025.

De plus, les adresses de commande et de contrôle (C2) sont récupérées auprès de services de partage de contenu externes tels que rentry[.]co et pastebin[.]com, où elles sont stockées au format base64, au lieu d’être directement intégrées au code du logiciel malveillant. Ceci permet aux attaquants de maintenir la sécurité et la résilience opérationnelles , et de mettre à jour les serveurs C2 en temps réel si l’infrastructure d’origine est détectée et neutralisée.

« L’interaction initiale avec la cible d’une cyberattaque se fait de plus en plus souvent à l’aide de comptes légitimes et de numéros de téléphone d’opérateurs mobiles ukrainiens, en utilisant la langue ukrainienne, la communication audio et vidéo, et l’attaquant peut démontrer une connaissance détaillée et pertinente de l’individu, de l’organisation et de ses opérations », a déclaré le CERT-UA.

/>

« Les messageries instantanées largement utilisées sur les appareils mobiles et les ordinateurs personnels deviennent de facto le canal le plus courant pour la diffusion d’outils logiciels à l’origine de cybermenaces. »

Ces derniers mois, l’agence de cybersécurité a également révélé qu’un groupe de menaces suivi sous le nom d’UAC-0239 envoyait des courriels d’hameçonnage depuis des adresses UKR[.]net et Gmail contenant des liens vers un fichier VHD (ou directement en pièce jointe) qui ouvre la voie à un voleur basé sur Go nommé FILEMESS qui collecte des fichiers correspondant à certaines extensions et les exfiltre vers Telegram.

Un framework C2 open source appelé OrcaC2 , permettant la manipulation du système, le transfert de fichiers, l’enregistrement des frappes au clavier et l’exécution de commandes à distance, a également été dérobé. Cette activité aurait ciblé les forces de défense ukrainiennes et les autorités locales.

Les établissements d’enseignement et les autorités étatiques en Ukraine ont également été la cible d’une autre campagne de spear-phishing orchestrée par UAC-0241 qui exploite des archives ZIP contenant un fichier de raccourci Windows (LNK), dont l’ouverture déclenche l’exécution d’une application HTML (HTA) utilisant « mshta.exe ».

La charge utile HTA, à son tour, lance un script JavaScript conçu pour télécharger et exécuter un script PowerShell, qui délivre ensuite un outil open-source appelé LaZagne pour récupérer les mots de passe stockés et une porte dérobée Go nommée GAMYBEAR capable de recevoir et d’exécuter des commandes entrantes d’un serveur et de renvoyer les résultats sous forme encodée en Base64 via HTTP.

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-90993 N/A XXE vulnerability in Apache XML Graphics Batik. This issue affects… 11/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-78287 CRITICAL 10 Improper Control of Generation of Code ('Code Injection') vulnerability in… 11/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-124741 HIGH 7.6 A flaw was found in BusyBox. The udhcpc6 DHCPv6 client… 11/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-124739 HIGH 7.5 A flaw was found in BusyBox. When the httpd web… 11/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-124253 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 11/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-123478 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 11/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-121374 N/A Argument injection in the Kubernetes special agent in Checkmk 11/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-90993 N/A XXE vulnerability in Apache XML Graphics Batik. This issue affects… 11/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-78287 CRITICAL 10 Improper Control of Generation of Code ('Code Injection') vulnerability in… 11/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-124741 HIGH 7.6 A flaw was found in BusyBox. The udhcpc6 DHCPv6 client… 11/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-124739 HIGH 7.5 A flaw was found in BusyBox. When the httpd web… 11/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-124253 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 11/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-123478 HIGH 7.1 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')… 11/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-121374 N/A Argument injection in the Kubernetes special agent in Checkmk 11/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆