S'inscrire
AMD

Faille KVM CVE-2026-99312 : accès à la mémoire de l’hôte AMD
SShiloh 4 min de lecture 40 vues

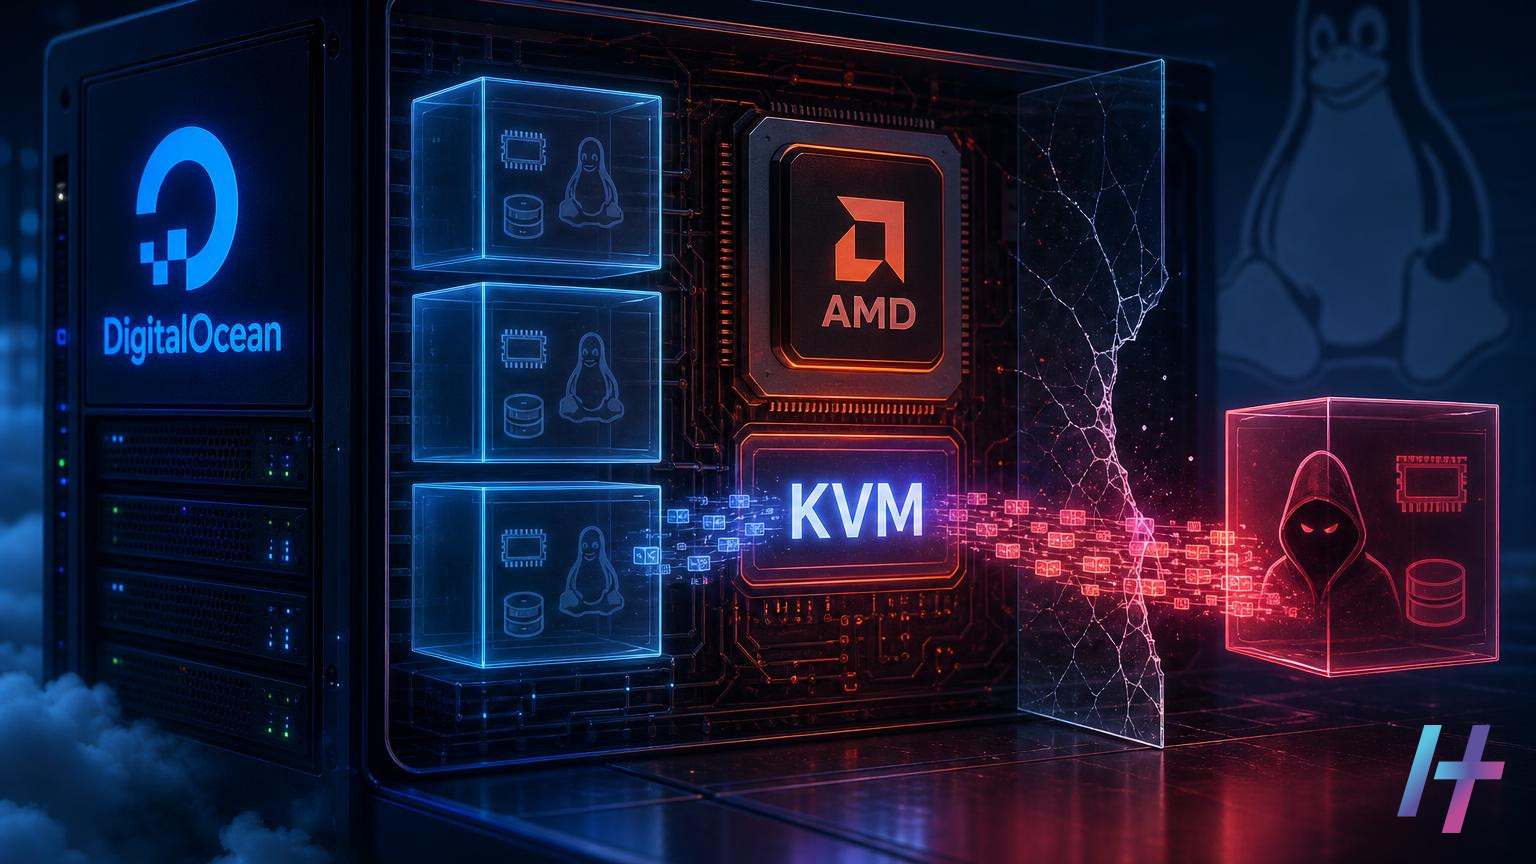
Une faille KVM, CVE-2026-99312, a permis de lire environ 127 Go de mémoire d'un serveur DigitalOcean depuis une VM invitée.

Une faille KVM vient de rappeler que l’isolation entre machines virtuelles n’est jamais acquise. Référencée CVE-2026-99312, elle a ainsi permis à des chercheurs de lire environ 127 Go de la mémoire d’un serveur cloud. Pour y parvenir, ils sont partis d’une machine virtuelle qu’ils contrôlaient sur DigitalOcean.

Le résultat est impressionnant. Cependant, il touche une configuration bien précise. Voyons donc ce que l’on sait de cette vulnérabilité et comment s’en protéger.

Une faille KVM qui fragilise l’isolation des machines virtuelles

KVM est l’hyperviseur intégré au noyau Linux. Il permet ainsi à un serveur physique d’héberger plusieurs machines virtuelles. Chacune est censée rester étanche vis-à-vis des autres et vis-à-vis de l’hôte.

Cette étanchéité est la base du cloud public. En effet, si elle cède, un client peut potentiellement observer ce qui appartient à un autre. C’est précisément ce que la démonstration des chercheurs met en lumière.

Depuis leur propre machine virtuelle, ils ont lu environ 127 Go de mémoire du serveur. Cette mémoire n’était donc pas limitée à celle de leur invité. Elle appartenait à l’hôte physique et à tout ce qu’il faisait tourner.

Un périmètre limité : processeurs AMD et virtualisation imbriquée

La vulnérabilité ne concerne pas tous les serveurs Linux. Elle n’affecte que les hôtes équipés de processeurs AMD. De plus, la virtualisation imbriquée doit être activée.

La virtualisation imbriquée permet de lancer un hyperviseur à l’intérieur d’une machine virtuelle. Elle sert par exemple aux environnements de test, aux laboratoires ou à certains outils d’intégration continue. Autrement dit, c’est une fonction utile, mais qui agrandit la surface d’attaque.

Les deux conditions doivent être réunies. Ainsi, un hôte Intel n’est pas concerné par ce défaut. Par ailleurs, un hôte AMD sans virtualisation imbriquée ne l’est pas non plus.

Toutefois, il ne faut pas se rassurer trop vite. En effet, beaucoup de plateformes activent cette option pour répondre aux besoins de leurs clients. Il faut donc vérifier sa propre configuration plutôt que supposer.

Pourquoi l’impact peut être lourd sur un serveur partagé

Sur un serveur partagé, la mémoire de l’hôte peut contenir bien plus que les données de l’attaquant. Elle peut également inclure les machines virtuelles d’autres clients. On y trouve potentiellement, par exemple, des clés de chiffrement, des jetons d’accès, des mots de passe ou des données applicatives.

Un accès en lecture à une telle quantité de mémoire est donc très sensible. En effet, la mémoire d’un hôte regroupe les secrets de nombreux locataires. Un attaquant patient pourrait y chercher des informations exploitables.

Il faut néanmoins rester précis. Les informations disponibles décrivent une lecture de mémoire réalisée par des chercheurs. Elles ne font état d’aucune exploitation malveillante dans la nature. Par ailleurs, aucun détail public sur d’éventuelles victimes n’est mentionné.

Pour les fournisseurs, l’enjeu est avant tout de confiance. Un client doit pouvoir louer une machine virtuelle sans craindre de voisin curieux. En effet, chaque faille d’évasion ou de fuite entre invités ébranle cette promesse.

Des noyaux corrigés disponibles : les mesures à prendre

Bonne nouvelle : des noyaux corrigés ont été publiés. La priorité est donc de les déployer sur les hôtes concernés. Les numéros de version exacts dépendent de votre distribution. C’est pourquoi il convient de consulter ses avis de sécurité pour identifier le bon paquet.

Voici les étapes recommandées pour les équipes d’infrastructure :

  1. D’abord, recenser les hôtes KVM équipés de processeurs AMD.
  2. Ensuite, vérifier si la virtualisation imbriquée y est activée.
  3. Installer le noyau corrigé fourni par votre distribution.
  4. Redémarrer les hôtes, car un nouveau noyau n’agit qu’après redémarrage, sauf mécanisme de correctif à chaud.
  5. Enfin, contrôler la version du noyau réellement en cours d’exécution.

Sur un hôte AMD, le paramètre du module kvm_amd indique l’état de la virtualisation imbriquée. On peut le lire dans /sys/module/kvm_amd/parameters/nested. Ainsi, une valeur de 1 ou Y signale qu’elle est active.

Si la correction ne peut pas être appliquée immédiatement, désactiver cette fonction est une piste logique. En effet, la faille exige cette condition. Cette mesure reste cependant une solution d’attente. Elle peut aussi casser des usages légitimes. Il faut donc la tester.

Ce qu’il faut retenir

  • La vulnérabilité porte la référence CVE-2026-99312 et concerne KVM, l’hyperviseur du noyau Linux.
  • Des chercheurs ont lu environ 127 Go de mémoire d’un serveur depuis une machine virtuelle sur DigitalOcean.
  • Seuls les hôtes dotés de processeurs AMD avec virtualisation imbriquée activée sont touchés.
  • Des noyaux corrigés sont disponibles : appliquez-les et redémarrez.
  • En attendant, vérifiez si la virtualisation imbriquée est réellement nécessaire.

Cet épisode illustre un principe simple. Une fonction activée par commodité devient un risque si elle n’est pas indispensable. Les administrateurs gagneront donc à réduire les options inutiles sur leurs hyperviseurs. Ils devront également suivre de près les correctifs du noyau.

Source : Linux KVM Flaw CVE-2026-99312 Lets Guest VMs Access Host Memory on AMD Hosts

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54046 MEDIUM 5.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-129448 EXPLOITÉE Apache Roller Deserialization of Untrusted Data Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54045 MEDIUM 6.5 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-123890 EXPLOITÉE VMWare vCenter Authentication Bypass Using an Alternate Path or Channel… 20/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-54044 HIGH 7.7 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2025-42884 EXPLOITÉE SAP NetWeaver Improper Neutralization of Special Elements in Data Query… 20/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-54043 MEDIUM 6.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-76466 EXPLOITÉE Cisco Expressway Series Use of Hard-coded Credentials Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-54042 MEDIUM 6.8 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-54041 LOW 3.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-54039 HIGH 8.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-016 ALERTE Vulnérabilité dans Oracle Java SE (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54046 MEDIUM 5.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-129448 EXPLOITÉE Apache Roller Deserialization of Untrusted Data Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-017 ALERTE Multiples vulnérabilités dans F5 NGINX (18 novembre 2026) 18/11/2026 ◆ NVD CVE-2026-54045 MEDIUM 6.5 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-123890 EXPLOITÉE VMWare vCenter Authentication Bypass Using an Alternate Path or Channel… 20/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-54044 HIGH 7.7 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2025-42884 EXPLOITÉE SAP NetWeaver Improper Neutralization of Special Elements in Data Query… 20/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-54043 MEDIUM 6.3 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-76466 EXPLOITÉE Cisco Expressway Series Use of Hard-coded Credentials Vulnerability 20/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-54042 MEDIUM 6.8 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2024-10441 EXPLOITÉE Synology DiskStation Manager (DSM) Improper Encoding or Escaping of Output… 18/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-54041 LOW 3.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-40217 EXPLOITÉE BerriAI LiteLLM Unprotected Alternate Channel Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-54039 HIGH 8.1 LibreChat is an enhanced ChatGPT clone that supports multiple AI… 20/11/2026 ◆ CISA KEV CVE-2026-90817 EXPLOITÉE Vanderbilt University Research Electronic Data Capture (REDCap) Code Injection Vulnerability 18/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆

Le Discord fait peau neuve. Veille en direct, quiz quotidien et rôle Membre vérifié.

Rejoindrele Discord Devenir Membre vérifié