
Trezor Safe 5 : des implants espions volent les phrases secrètes
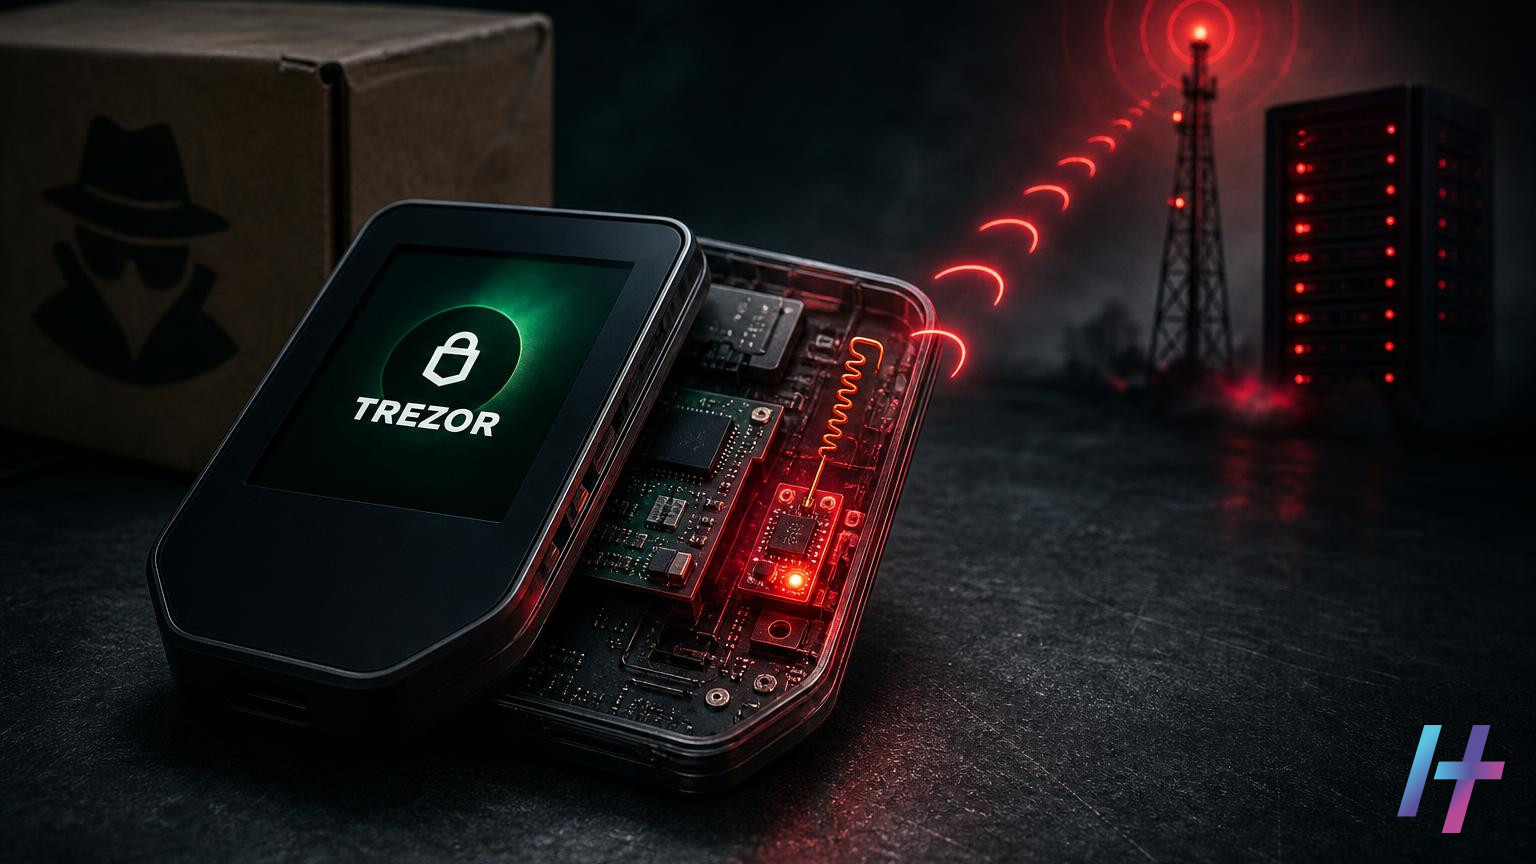
Trois Trezor Safe 5 vendus par CryptoBilis cachaient un implant capable de copier la phrase de récupération, selon Trezor.
Trezor a confirmé une découverte inquiétante pour les détenteurs de cryptomonnaies. En effet, trois portefeuilles Trezor Safe 5, achetés auprès du revendeur CryptoBilis, contenaient un implant matériel. Il s’agit d’une carte électronique supplémentaire, capable de copier la phrase de récupération de l’appareil. Le fabricant a annoncé hier ce constat.
Cette affaire rappelle une réalité simple. Un portefeuille matériel protège efficacement vos clés. Cependant, cette protection n’existe que s’il n’a pas été altéré avant d’arriver chez vous.
Trezor Safe 5 : ce que le fabricant a confirmé
Les faits établis sont peu nombreux, mais ils sont graves. Ainsi, trois exemplaires du Trezor Safe 5 ont été achetés chez CryptoBilis. Tous trois renfermaient un circuit imprimé qui n’a rien à faire dans l’appareil d’origine.
L’entreprise a examiné l’un de ces portefeuilles dans son laboratoire. Cette analyse a permis de caractériser l’implant et son rôle. Trezor confirme ainsi que le composant ajouté est bien conçu pour dérober la phrase de récupération.
Précisons un point important. Cependant, les informations disponibles ne détaillent pas le nombre total d’appareils piégés. Elles n’indiquent pas non plus l’ampleur réelle de l’opération. Il faut donc rester prudent sur toute estimation.
Comment fonctionne l’implant ?
Le mécanisme est à la fois simple et redoutable. D’abord, l’implant lit la phrase de récupération directement sur l’écran du portefeuille. Ensuite, il l’envoie par le réseau mobile vers un serveur contrôlé par les attaquants.
Cette méthode contourne une grande partie des protections habituelles. En effet, la phrase de récupération n’a pas besoin d’être interceptée sur un ordinateur infecté. Elle est capturée à la source, au moment où elle s’affiche.
De plus, l’usage du réseau mobile rend l’exfiltration autonome. L’implant n’a pas besoin de la connexion Internet de la victime. Par ailleurs, il n’a pas non plus besoin d’un logiciel malveillant installé sur son poste.
Cette phrase donne en effet un accès complet aux fonds. Quiconque la possède peut restaurer le portefeuille sur un autre appareil. Par conséquent, il peut transférer les actifs sans que le propriétaire s’en aperçoive immédiatement.
Un risque lié aux revendeurs tiers
Cette découverte met en lumière les attaques sur la chaîne d’approvisionnement. Le produit n’est pas compromis chez le fabricant. En effet, il est modifié en cours de route, avant la livraison au client final.
Les portefeuilles matériels sont particulièrement exposés à ce scénario. Leur valeur repose sur la confiance accordée à l’appareil. Un boîtier trafiqué, mais d’apparence normale, peut donc passer inaperçu pendant longtemps.
Par ailleurs, l’attaque vise un moment précis. La phrase de récupération s’affiche lors de la configuration initiale. C’est pourquoi un appareil piégé est dangereux dès la première utilisation.
Toutefois, il ne faut pas en conclure que tous les revendeurs sont suspects. L’enjeu concerne surtout les circuits de vente non maîtrisés. Ainsi, plus il y a d’intermédiaires, plus les occasions de manipulation augmentent.
Protéger son Trezor Safe 5 : les bons réflexes
Plusieurs mesures de précaution s’imposent, notamment pour les acheteurs récents. Voici les réflexes à adopter.
- Acheter au bon endroit : privilégiez la boutique officielle du fabricant ou ses revendeurs agréés.
- Vérifier l’appareil : examinez l’emballage, les scellés et l’aspect du boîtier dès la réception.
- Se méfier des offres inhabituelles : un prix trop bas ou un vendeur inconnu doit éveiller les soupçons.
- Ne pas réutiliser une phrase exposée : si un doute existe sur l’appareil, considérez donc la phrase comme compromise.
Si vous avez acheté un portefeuille chez CryptoBilis, agissez sans attendre. Cessez d’abord de l’utiliser pour de nouveaux dépôts. Ensuite, contactez le support de Trezor pour obtenir ses consignes.
En parallèle, vous pouvez envisager de déplacer vos fonds. Il faut alors utiliser un appareil authentique, acquis par un canal sûr. Ensuite, une nouvelle phrase de récupération devra être générée sur ce matériel de confiance. Ne réutilisez jamais l’ancienne.
Ce qu’il faut retenir
- Trezor confirme que trois Trezor Safe 5 achetés chez CryptoBilis contenaient un implant.
- Cet implant est une carte électronique supplémentaire, capable de copier la phrase de récupération.
- Ainsi, il lit la phrase sur l’écran, puis l’envoie par le réseau mobile à un serveur des attaquants.
- Par ailleurs, Trezor a analysé l’un des appareils dans son laboratoire.
- Enfin, le meilleur rempart reste l’achat auprès du fabricant ou d’un revendeur agréé.
En définitive, un portefeuille matériel n’est sûr que si son origine l’est aussi. Par conséquent, face à un doute, mieux vaut changer d’appareil et de phrase de récupération que prendre le moindre risque.
Source : Trezor Confirms Hidden Implants in CryptoBilis-Sold Wallets That Can Steal Recovery Phrases