S'inscrire
ClickFix

TypoPrompting : 186 faux domaines IA piègent les internautes
SShiloh 4 min de lecture 53 vues

Des faux domaines IA imitent des outils connus pour diffuser des leurres ClickFix, des malwares de navigateur et des extensions.

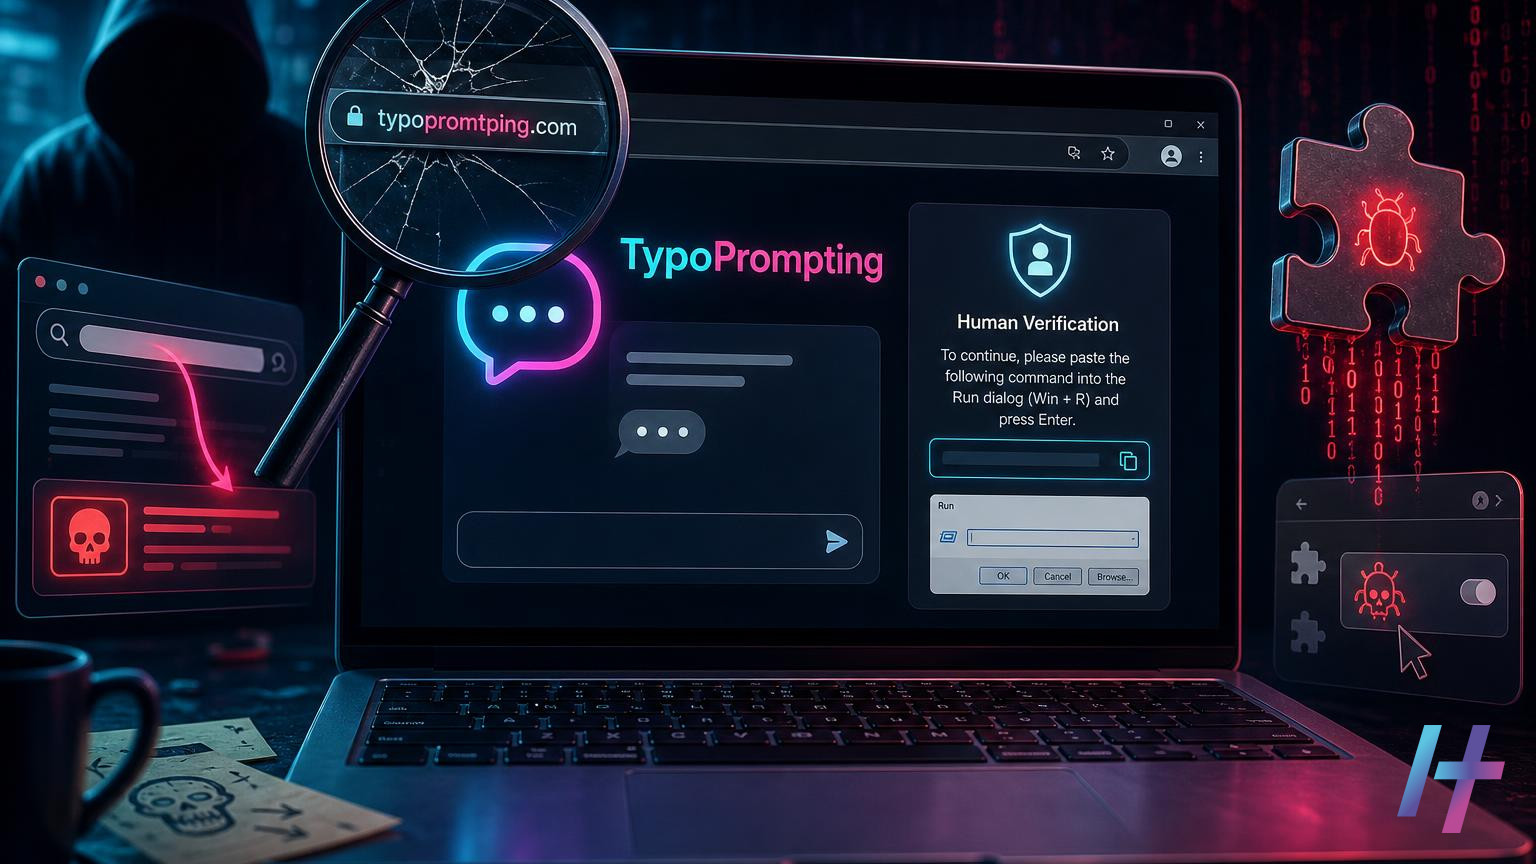
Les outils d’intelligence artificielle attirent des millions d’utilisateurs. Les cybercriminels en profitent donc. Des chercheurs ont repéré 186 faux domaines IA qui imitent des applications connues. Ces sites servent notamment à diffuser des leurres de type ClickFix. Ils diffusent également des logiciels malveillants ciblant le navigateur et des extensions qui détournent les recherches. Par ailleurs, la société Island a baptisé ce schéma d’attaque TypoPrompting.

Des faux domaines IA au service de la campagne TypoPrompting

Le principe est simple. L’internaute veut d’abord accéder à un outil d’IA qu’il connaît. Ensuite, il se trompe d’une lettre dans l’adresse, ou clique sur un lien trompeur. Il arrive alors sur un site qui ressemble à l’original.

Ce site ne présente pas le service attendu. À la place, il affiche une demande de vérification. Autrement dit, une simple tentative d’accès se transforme en invite à effectuer une action. En effet, c’est ce détournement qui donne son nom à la technique. Ainsi, le « typo » renvoie à la faute de frappe. Le « prompting », quant à lui, renvoie à l’invite affichée à l’utilisateur.

Selon Island, ces domaines ne mènent pas tous au même résultat. Ils servent en effet plusieurs types de charges :

  • des leurres dans le style ClickFix ;
  • des logiciels malveillants capables de détourner le navigateur ;
  • un ensemble d’extensions qui piratent les recherches de l’utilisateur.

Cette diversité montre que l’infrastructure est polyvalente. Les attaquants peuvent donc adapter la suite de l’infection selon leurs objectifs.

Comment fonctionne le leurre ClickFix

ClickFix est une technique d’ingénierie sociale devenue courante. Elle repose sur un faux message d’erreur ou une fausse vérification. Par exemple, la page prétend qu’il faut prouver que l’on est humain.

Ensuite, elle guide la victime pas à pas. L’utilisateur doit copier une commande, puis l’exécuter lui-même sur son poste. En général, il l’ouvre dans une fenêtre système ou un terminal. La victime lance ainsi le code malveillant de sa propre initiative.

Cette méthode est redoutable pour une raison précise. En effet, aucun fichier suspect n’est téléchargé de façon visible. Par conséquent, certaines protections qui surveillent les téléchargements ou les pièces jointes passent à côté de l’attaque.

Dans le cas présent, le leurre exploite un contexte rassurant. L’utilisateur croit se trouver sur un outil d’IA légitime. Il est donc plus enclin à suivre une consigne de vérification. En effet, ce type d’étape lui paraît banal.

Pourquoi ces faux domaines IA sont efficaces

D’abord, le sujet est porteur. Les assistants et générateurs d’IA sont utilisés au quotidien, au travail comme à la maison. De nombreux salariés les consultent en quelques secondes, sans réfléchir à l’adresse saisie.

Ensuite, l’écosystème s’élargit sans cesse. De nouveaux outils d’IA apparaissent chaque semaine. Il devient donc difficile de savoir quel est le nom de domaine officiel de chacun. Les faux sites en profitent pour passer inaperçus.

Enfin, le détournement de navigateur est discret. Une extension qui modifie les recherches ne bloque pas l’ordinateur. Elle redirige ainsi peu à peu les requêtes vers des résultats choisis par l’attaquant. Par conséquent, l’utilisateur peut mettre longtemps à s’en apercevoir. Pendant ce temps, ses habitudes de navigation restent exposées.

Par ailleurs, un navigateur compromis constitue une cible de choix. Il contient des sessions ouvertes, des mots de passe enregistrés et des accès à des services professionnels. Le risque dépasse donc la simple gêne liée à un moteur de recherche modifié.

Les informations publiées par Island portent surtout sur le mécanisme et sur le nombre de domaines identifiés. Il convient donc de rester prudent sur l’ampleur réelle de la campagne. Le chiffre de 186 faux domaines IA décrit ce que les chercheurs ont observé. D’autres sites du même type peuvent toutefois exister.

Recommandations pour se protéger

Quelques réflexes réduisent fortement le risque. Ils s’appliquent également aux particuliers comme aux entreprises.

  • Vérifier l’adresse avant de saisir quoi que ce soit. Par exemple, une lettre en trop ou un suffixe inhabituel doit alerter.
  • Utiliser des favoris pour les outils d’IA fréquemment consultés, plutôt que de retaper l’adresse.
  • Ne jamais copier-coller une commande demandée par un site web pour « vérifier » son identité. En effet, aucun service légitime n’exige cela.
  • Contrôler les extensions installées dans le navigateur. Supprimez celles que vous ne reconnaissez pas.
  • Surveiller le moteur de recherche par défaut. Un changement inattendu est donc un signal d’alerte.

De plus, les équipes de sécurité peuvent restreindre l’installation d’extensions à une liste approuvée. Elles peuvent également sensibiliser les utilisateurs à la technique ClickFix. Une courte démonstration suffit souvent à faire comprendre le danger.

Ce qu’il faut retenir

  • TypoPrompting désigne un schéma d’attaque décrit par Island. Il repose sur des domaines imitant des outils d’IA.
  • 186 domaines ont été identifiés. Ils servaient des leurres ClickFix, des malwares de navigateur et des extensions de détournement de recherches.
  • La victime est poussée à agir elle-même. Ainsi, certaines défenses sont contournées.
  • La meilleure parade reste la prudence : vérifier l’adresse, refuser toute commande à copier et auditer les extensions.

Source : 186 Fake AI Domains Redirect Users to ClickFix Lures, Browser Malware, and Search Hijackers

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-71531 HIGH 8.1 PrestaShop before 8.2.9 and 9.2.1 contains an authorization flaw in… 13/11/2026 ◆ CISA KEV CVE-2026-114713 EXPLOITÉE UnrealIRCd Improper Neutralization of Delimiters Vulnerability 13/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-71519 HIGH 8.1 PrestaShop before 8.2.9 and 9.2.1 contains a broken access control… 13/11/2026 ◆ CISA KEV CVE-2026-123039 EXPLOITÉE Check Point Multiple Products Incorrect Permission Assignment for Critical Resource… 13/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-129180 HIGH 7.3 A flaw has been found in projectworlds Visitor Management System… 13/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-129173 MEDIUM 5.3 A security flaw has been discovered in Stirling-Tools Stirling-PDF up… 13/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-128134 HIGH 7.8 NLTK (Natural Language Toolkit) is a suite of open source… 13/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-9870 MEDIUM 6.1 IBM Cyber Fraud 1.0.0 through 1.1.0 is vulnerable to cross-site… 13/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-9821 MEDIUM 5.3 IBM Cyber Fraud 1.0.0 through 1.1.0 could allow an unauthorized… 13/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-71531 HIGH 8.1 PrestaShop before 8.2.9 and 9.2.1 contains an authorization flaw in… 13/11/2026 ◆ CISA KEV CVE-2026-114713 EXPLOITÉE UnrealIRCd Improper Neutralization of Delimiters Vulnerability 13/11/2026 ◆ EXPLOIT-DB EDB-52705 EXPLOIT PUBLIC [remote] Ruflo MCP Bridge 3.16.2 - Remote Code Execution 11/11/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-71519 HIGH 8.1 PrestaShop before 8.2.9 and 9.2.1 contains a broken access control… 13/11/2026 ◆ CISA KEV CVE-2026-123039 EXPLOITÉE Check Point Multiple Products Incorrect Permission Assignment for Critical Resource… 13/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-129180 HIGH 7.3 A flaw has been found in projectworlds Visitor Management System… 13/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB EDB-52695 EXPLOIT PUBLIC [remote] Exasol Database 7.1.30 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-129173 MEDIUM 5.3 A security flaw has been discovered in Stirling-Tools Stirling-PDF up… 13/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-128134 HIGH 7.8 NLTK (Natural Language Toolkit) is a suite of open source… 13/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-9870 MEDIUM 6.1 IBM Cyber Fraud 1.0.0 through 1.1.0 is vulnerable to cross-site… 13/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-9821 MEDIUM 5.3 IBM Cyber Fraud 1.0.0 through 1.1.0 could allow an unauthorized… 13/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆