S'inscrire

Cybersécurité - 27/10/2026

Arnaque WhatsApp : le faux concours de danse qui vole des comptes

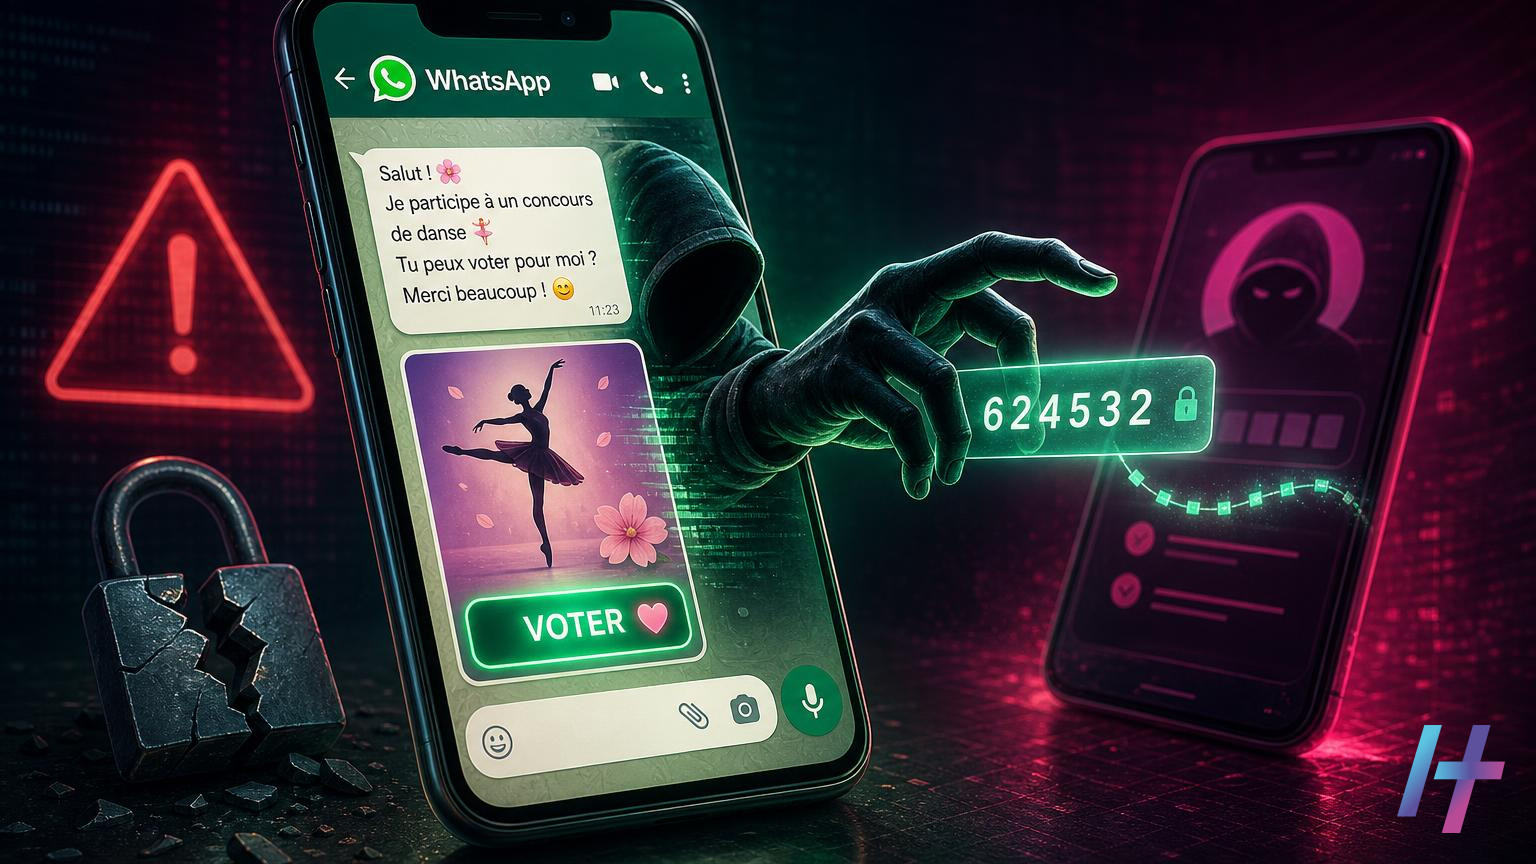
La Gendarmerie alerte sur une arnaque WhatsApp : un faux vote pour un concours de danse sert à détourner votre compte.

Une nouvelle arnaque WhatsApp circule depuis plusieurs semaines. Elle prend l’apparence d’un message amical envoyé par un proche. Pourtant, derrière cette demande anodine, des escrocs cherchent à s’emparer de votre compte. La menace est assez répandue pour avoir déclenché une alerte officielle.

Une arnaque WhatsApp signalée par la Gendarmerie nationale

Le 26 octobre, la Gendarmerie nationale a publié une mise en garde sur son compte X. Elle vise notamment les utilisateurs de WhatsApp qui reçoivent un message d’un contact. Celui-ci demande de voter pour aider un enfant à gagner un concours.

Il s’agit en réalité d’une manœuvre pour prendre le contrôle du compte du destinataire. Ainsi, la consigne des gendarmes tient en une phrase : ne cliquez pas sur le lien. Elle est simple. Pourtant, elle suffit à couper court à l’attaque.

Un message pensé pour endormir la méfiance

Tout est fait pour inspirer confiance. D’abord, le message s’ouvre sur un « Coucou » accompagné d’une fleur. Ce ton familier est donc celui qu’on attend d’un ami.

Ensuite, il réclame un geste qui ne coûte rien : « offrir ton vote » à Sophie. Celle-ci est présentée comme la fille d’amis de l’expéditeur. Qui refuserait de rendre ce petit service ?

Cependant, quelques détails trahissent la supercherie. Le lien pointe vers l’adresse academybalet.lat. Son extension n’a aucun rapport avec un concours de danse français. De plus, ce site est référencé comme un site de phishing sur VirusTotal.

Le piège fonctionne surtout parce que le message vient du compte d’un proche. En effet, ce compte a lui-même été détourné. Chaque victime alimente donc un peu plus le réseau des escrocs.

Le code qui livre votre compte aux escrocs

Une fois sur la page, la victime doit confirmer son vote. Pour cela, elle saisit d’abord son numéro de téléphone. Ensuite, on lui demande un code reçu par SMS ou affiché dans l’application.

Ce code ne valide aucun vote. En effet, il permet aux pirates de connecter le compte WhatsApp à leur propre appareil. Par conséquent, ils prennent la main sur le compte.

Les conséquences sont nombreuses :

  • ils peuvent lire les conversations de la victime ;
  • ils écrivent également en son nom à n’importe quel contact ;
  • ils relancent ensuite le même message auprès de tous ses contacts ;
  • ils y ajoutent souvent une demande d’argent urgente.

Ainsi, la fraude se propage de proche en proche. Chaque nouveau compte détourné sert à piéger d’autres personnes. En outre, plus l’expéditeur est proche, plus la victime baisse la garde.

Arnaque WhatsApp : les bons réflexes pour protéger son compte

Face à ce type de sollicitation, le premier réflexe est de ne pas suivre le lien. Il faut ensuite contacter l’expéditeur par un autre moyen. Par exemple, un simple appel téléphonique suffit pour vérifier qu’il est bien à l’origine du message.

Par ailleurs, un code de vérification ou d’association WhatsApp ne se communique jamais. Il ne doit pas non plus être saisi sur un site tiers. Cette règle vaut donc quelle que soit la raison invoquée.

Activer la validation en deux étapes

Cette option exige un code PIN personnel à chaque nouvelle inscription du numéro. Autrement dit, même avec le code reçu par SMS, les escrocs restent bloqués. Voici où la trouver :

  • iPhone : Réglages > Compte > Validation en deux étapes ;
  • Android : menu ⋮ > Paramètres > Compte > Validation en deux étapes.

Surveiller les appareils connectés

Il est également utile de consulter régulièrement la liste des appareils liés à son compte. Vous pouvez ainsi déconnecter tout appareil inconnu. Sur iPhone, rendez-vous dans Réglages > Appareils connectés. En revanche, sur Android, ouvrez le menu ⋮ puis Appareils connectés.

En cas de piratage, prévenez vos proches sans attendre. Utilisez pour cela un autre canal, par exemple un appel ou un SMS. Ils éviteront ainsi de tomber dans le même piège.

Ce qu’il faut retenir

  • Ne cliquez jamais sur le lien d’un faux concours, même envoyé par un proche.
  • Ensuite, vérifiez la demande auprès de l’expéditeur par un autre moyen.
  • Ne transmettez jamais un code WhatsApp, quel que soit le prétexte.
  • Activez donc la validation en deux étapes dès maintenant.
  • Contrôlez la liste des appareils connectés et supprimez les inconnus.
  • Enfin, si votre compte est piraté, avertissez vos contacts par un autre canal.

Source : « Coucou 🌸 une petite sollicitation » : la Gendarmerie nationale alerte sur cette arnaque qui détourne les comptes WhatsApp

Sujets récents

CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-92797 HIGH 8.8 The MemberPress plugin for WordPress is vulnerable to Cross-Site Request… 28/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-85655 MEDIUM 4.3 The Enable Media Replace plugin for WordPress is vulnerable to… 28/10/2026 ◆ CISA KEV CVE-2026-111497 EXPLOITÉE Google Brotli Unchecked Return Value Vulnerability 27/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-118435 MEDIUM 5.4 Out-of-bounds write vulnerability in Samsung Open Source escargot allows Buffer… 28/10/2026 ◆ CISA KEV CVE-2026-109618 EXPLOITÉE PHP Memory Corruption Vulnerability 26/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-101935 MEDIUM 6.1 The Echo Knowledge Base – Documentation, FAQs, Chat & Smart… 28/10/2026 ◆ CISA KEV CVE-2026-109619 EXPLOITÉE PHP Stale Internal Request-State Vulnerability 26/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-92098 MEDIUM 6.1 The Webheadcoder Multi-Step Forms for Contact Form 7 plugin for… 28/10/2026 ◆ CISA KEV CVE-2026-114625 EXPLOITÉE Arista VeloCloud Orchestrator SQL Injection Vulnerability 23/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-77871 MEDIUM 6.4 The Post Snippets – Custom WordPress Code Snippets Customizer plugin… 28/10/2026 ◆ CISA KEV CVE-2026-110447 EXPLOITÉE Collabora Online – Built-in CODE Server OS Command Injection Vulnerability 23/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-77188 MEDIUM 6.4 The Waitlist Woocommerce ( Back in stock notifier ) plugin… 28/10/2026 ◆ CISA KEV CVE-2026-106931 EXPLOITÉE EG Secure Solutions SiteGuard Server Edition OS Command Injection Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-92797 HIGH 8.8 The MemberPress plugin for WordPress is vulnerable to Cross-Site Request… 28/10/2026 ◆ CISA KEV CVE-2026-48356 EXPLOITÉE Adobe Commerce and Magento Unrestricted Upload of File with Dangerous… 27/10/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-2026-85655 MEDIUM 4.3 The Enable Media Replace plugin for WordPress is vulnerable to… 28/10/2026 ◆ CISA KEV CVE-2026-111497 EXPLOITÉE Google Brotli Unchecked Return Value Vulnerability 27/10/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-118435 MEDIUM 5.4 Out-of-bounds write vulnerability in Samsung Open Source escargot allows Buffer… 28/10/2026 ◆ CISA KEV CVE-2026-109618 EXPLOITÉE PHP Memory Corruption Vulnerability 26/10/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-101935 MEDIUM 6.1 The Echo Knowledge Base – Documentation, FAQs, Chat & Smart… 28/10/2026 ◆ CISA KEV CVE-2026-109619 EXPLOITÉE PHP Stale Internal Request-State Vulnerability 26/10/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-92098 MEDIUM 6.1 The Webheadcoder Multi-Step Forms for Contact Form 7 plugin for… 28/10/2026 ◆ CISA KEV CVE-2026-114625 EXPLOITÉE Arista VeloCloud Orchestrator SQL Injection Vulnerability 23/10/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-77871 MEDIUM 6.4 The Post Snippets – Custom WordPress Code Snippets Customizer plugin… 28/10/2026 ◆ CISA KEV CVE-2026-110447 EXPLOITÉE Collabora Online – Built-in CODE Server OS Command Injection Vulnerability 23/10/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-2026-77188 MEDIUM 6.4 The Waitlist Woocommerce ( Back in stock notifier ) plugin… 28/10/2026 ◆ CISA KEV CVE-2026-106931 EXPLOITÉE EG Secure Solutions SiteGuard Server Edition OS Command Injection Vulnerability 20/10/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆