
Nouvelle plateforme ROMULUS : ClickFix au service de Legion Loader

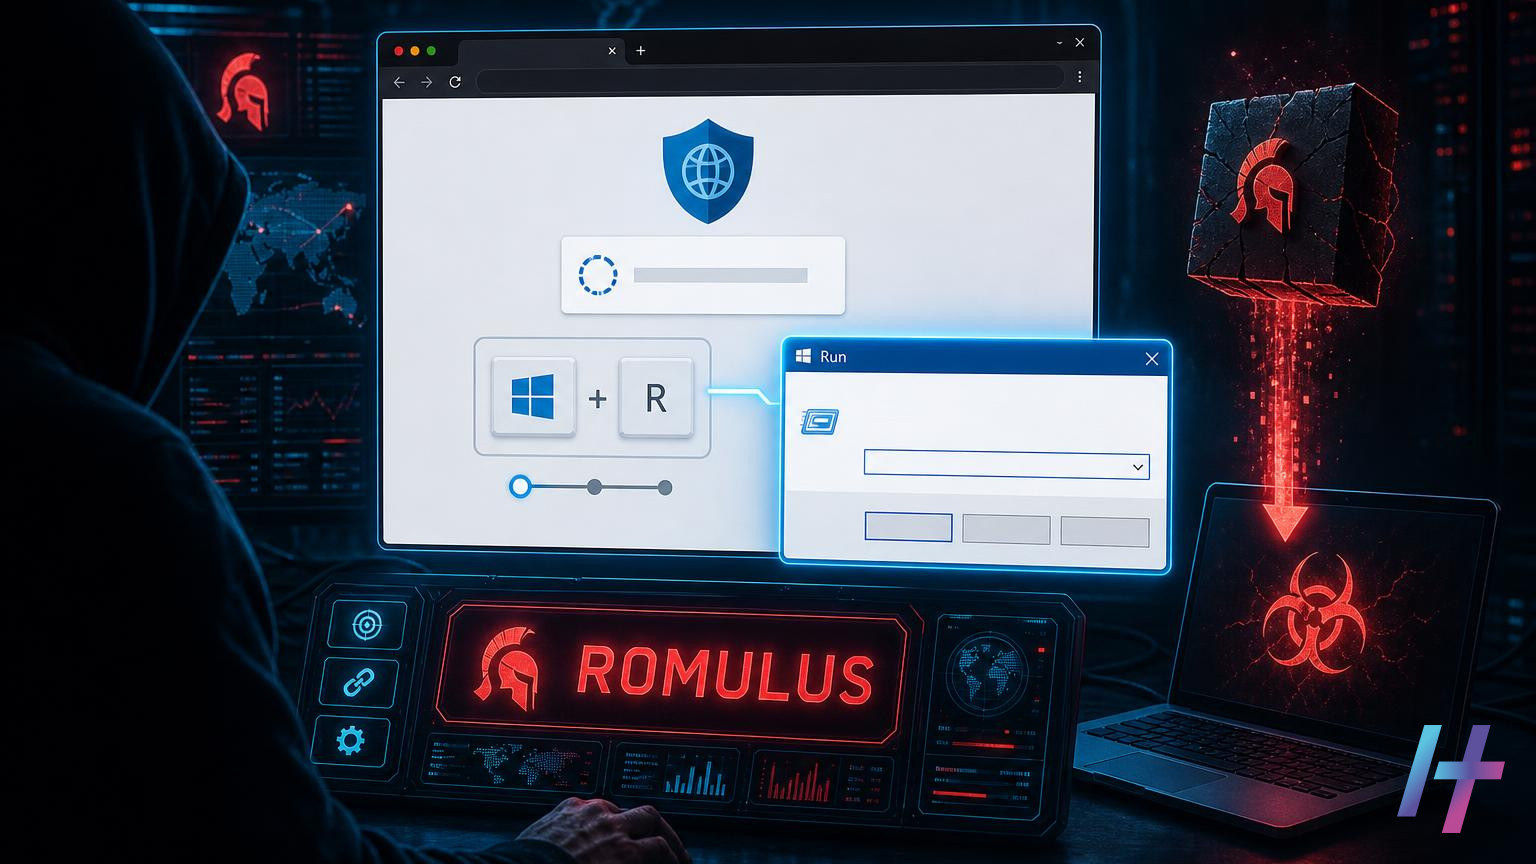
La plateforme ROMULUS diffuse Legion Loader via de fausses pages ClickFix, selon Forescout Research – Vedere Labs.
Les chercheurs de Forescout Research – Vedere Labs ont levé le voile sur la plateforme ROMULUS. Il s’agit d’un service de diffusion de logiciels malveillants fondé sur la technique ClickFix. Ce service sert notamment à distribuer Legion Loader, un chargeur de malwares. Ainsi, cette découverte montre que ClickFix se professionnalise.
La plateforme ROMULUS : un service de diffusion clé en main
Selon Forescout Research – Vedere Labs, ROMULUS ressemble à un véritable service de livraison de malwares. Autrement dit, elle fonctionne comme une infrastructure prête à l’emploi. En effet, les opérateurs n’ont pas besoin de développer eux-mêmes leurs leurres.
Le principe repose sur de fausses pages d’atterrissage. Ces pages imitent des écrans légitimes et exploitent des leurres de type ClickFix. Par ailleurs, elles poussent l’internaute à agir sans méfiance. Ainsi, la victime exécute elle-même des commandes malveillantes. Elle infecte donc son propre poste.
Cette approche présente un avantage évident pour les attaquants. En effet, aucune vulnérabilité logicielle n’est nécessaire. L’utilisateur ouvre lui-même la porte. Par conséquent, certaines protections classiques sont contournées.
Comment fonctionne une attaque ClickFix
La technique ClickFix repose sur l’ingénierie sociale. D’abord, la victime arrive sur une page piégée. Celle-ci affiche généralement un faux message d’erreur ou une fausse vérification de sécurité. Ensuite, elle invite l’utilisateur à résoudre un prétendu problème.
La « solution » proposée est toujours la même. Il faut copier une commande, puis la coller dans une fenêtre système. Par exemple, il peut s’agir de la boîte de dialogue Exécuter de Windows ou d’un terminal. Enfin, une fois la commande lancée, le code malveillant se télécharge et s’exécute.
Cette méthode est efficace pour plusieurs raisons :
- l’action est volontaire, donc elle paraît moins suspecte ;
- la commande est lancée par l’utilisateur, ce qui peut échapper à certains filtres ;
- le prétexte est crédible, puisqu’il imite un incident technique courant.
Par ailleurs, la page de leurre peut être adaptée à volonté. Une plateforme comme ROMULUS facilite donc la production de nouvelles variantes. Ainsi, les attaquants gagnent en rapidité et en échelle.
Legion Loader, un chargeur au service de plusieurs menaces
Parmi les charges distribuées par ROMULUS figure Legion Loader. Ce logiciel est un chargeur, c’est-à-dire un programme dont le rôle est d’installer d’autres codes malveillants. Il constitue donc une première étape. Une fois en place, il peut déposer d’autres menaces sur la machine infectée.
Les chercheurs précisent que la plateforme ne se limite pas à ce seul malware. En effet, d’autres familles de logiciels malveillants sont également diffusées par son intermédiaire. Cette polyvalence rend ROMULUS plus dangereuse. Ainsi, un même point d’entrée peut ouvrir la voie à des attaques très différentes.
Pour les défenseurs, l’enjeu est double. D’une part, il faut repérer la phase de leurre, avant toute exécution. D’autre part, il faut détecter le comportement du chargeur une fois lancé. En effet, un chargeur actif signale souvent qu’une infection plus lourde peut suivre.
Se protéger face à la plateforme ROMULUS
La meilleure défense reste la prévention. Les équipes de sécurité doivent donc sensibiliser les utilisateurs à ce type de piège. Un message simple suffit : aucun site légitime ne demande de copier une commande dans le terminal ou dans la fenêtre Exécuter.
Les mesures techniques complètent cette sensibilisation. En outre, elles limitent l’impact d’une erreur humaine. Voici les pistes à privilégier :
- restreindre l’accès à la boîte de dialogue Exécuter et à PowerShell pour les utilisateurs qui n’en ont pas besoin ;
- surveiller les processus lancés depuis ces interpréteurs, notamment ceux qui téléchargent du contenu distant ;
- filtrer les domaines suspects et bloquer les pages d’atterrissage connues ;
- déployer une solution de détection sur les postes pour repérer les chargeurs comme Legion Loader.
Ce qu’il faut retenir
- ROMULUS est une plateforme de diffusion de malwares basée sur la technique ClickFix, documentée par Forescout Research – Vedere Labs.
- Elle utilise de fausses pages d’atterrissage pour inciter les victimes à exécuter elles-mêmes des commandes malveillantes.
- Legion Loader fait partie des logiciels malveillants distribués, aux côtés d’autres menaces.
- Autrement dit, la sensibilisation des utilisateurs reste la première barrière. Il ne faut jamais copier-coller une commande demandée par une page web.
- Enfin, la limitation des interpréteurs de commandes et la surveillance des postes réduisent nettement le risque.
Source : Hackers Use New ROMULUS ClickFix Platform to Deliver LegionLoader and Other Malware