S'inscrire

Cybersécurité - 19/10/2026

Salesforce Agentforce : quand un e-mail client pilote l’agent IA

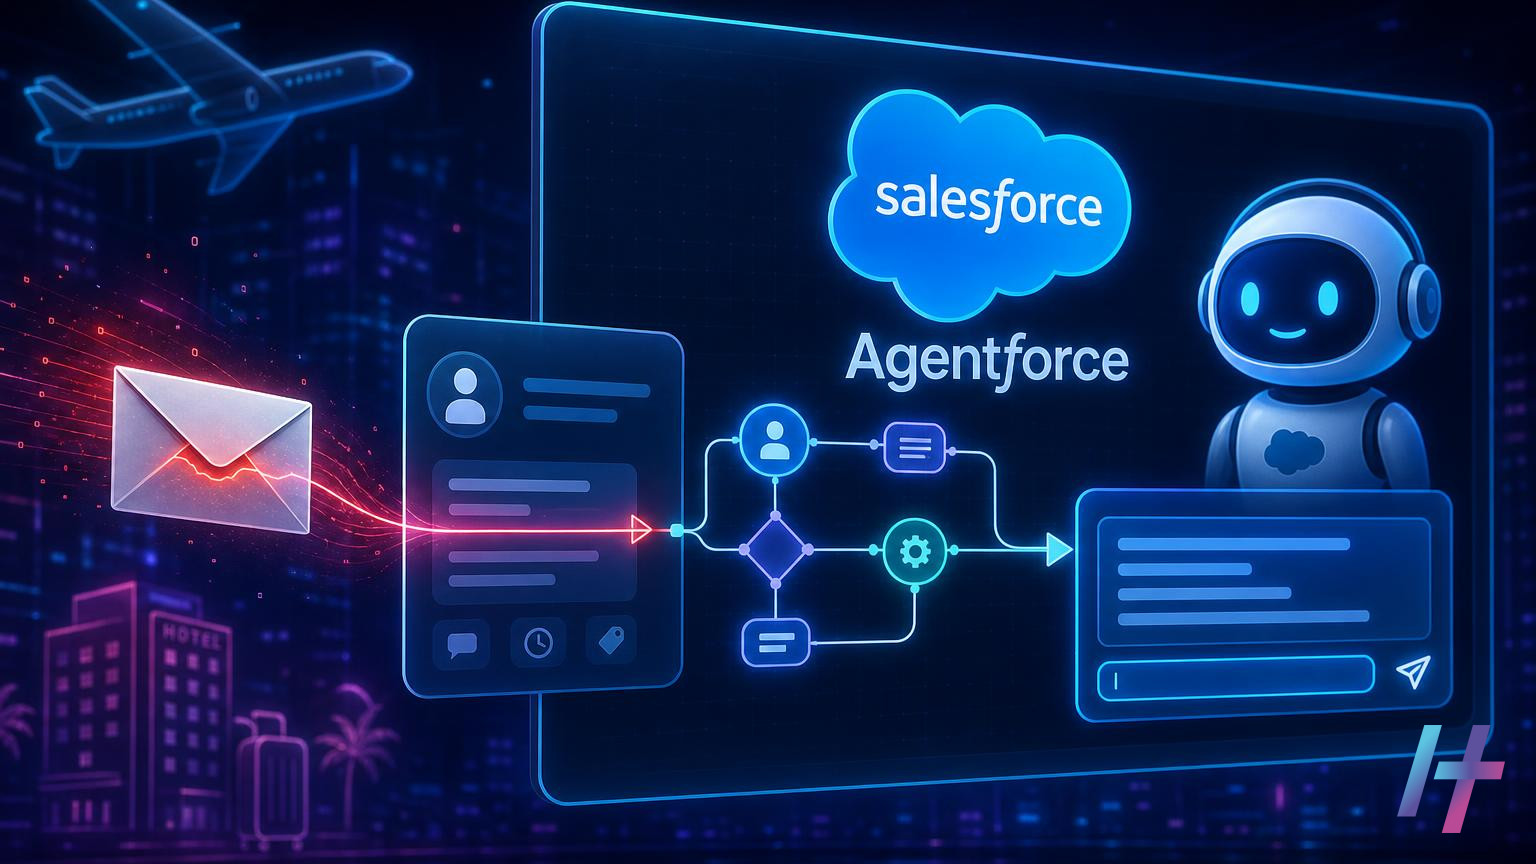
Salesforce Agentforce : Flow et Email-to-Case, enchaînés, peuvent transmettre à l'agent des messages non fiables.

Dans Salesforce Agentforce, la méthode recommandée pour qu’un agent réagisse à un événement passe par un Flow. Par ailleurs, Email-to-Case et Web-to-Case transforment les messages entrants en dossiers. Ces fonctions sont standard et documentées. En effet, chacune fonctionne comme prévu. Pourtant, leur enchaînement soulève une vraie question de gouvernance.

Comment Salesforce Agentforce réagit aux événements

Le principe est simple. D’abord, un enregistrement est créé, ou un dossier (case) est mis à jour. Un Flow se déclenche alors. Ensuite, il récupère des données et les injecte dans le prompt de l’agent.

Ce modèle est pratique. Ainsi, il permet de brancher un agent sur les processus existants sans développement lourd. Cependant, il crée un lien direct entre des champs de données et les instructions de l’agent.

Autrement dit, ce que contient l’enregistrement finit dans le prompt. La qualité et l’origine de ces données deviennent donc essentielles.

Email-to-Case et Web-to-Case : la porte d’entrée

Email-to-Case et Web-to-Case convertissent les messages de clients en dossiers. C’est ainsi que des compagnies aériennes et des hôtels organisent leur accueil des demandes. Par ailleurs, le dispositif est répandu et éprouvé.

Il repose pourtant sur une réalité simple. N’importe qui peut écrire à une adresse de support. En effet, le contenu d’un e-mail est rédigé par un tiers, sans contrôle de l’entreprise.

Si l’on met bout à bout les deux mécanismes, la chaîne devient claire :

  1. un inconnu envoie un message ;
  2. le message devient un dossier ;
  3. la création du dossier déclenche un Flow ;
  4. le Flow transmet le texte au prompt de l’agent.

Ainsi, un texte écrit par un externe peut atteindre un agent qui dispose de droits internes. Il ne s’agit pas d’un bogue au sens classique. En effet, chaque maillon est conçu pour fonctionner de cette façon. Le risque naît de l’assemblage, pas d’un composant défaillant.

Pourquoi la gouvernance logicielle ne suffit plus

Les entreprises disposent de pratiques éprouvées pour les logiciels. Par exemple, elles relisent le code. Elles testent les changements. Elles valident également les mises en production. Or ces contrôles supposent un comportement prévisible.

Un agent fonctionne différemment. Son comportement dépend aussi des données reçues au moment de l’exécution. En outre, il est souvent hérité. Par exemple, un administrateur crée un Flow. Un autre y branche un agent. Un troisième ajoute un canal d’entrée. Pourtant, personne ne revoit la chaîne dans son ensemble.

Par conséquent, chaque équipe peut respecter sa propre procédure sans voir le risque global. Les revues portent sur des composants isolés. Or l’exposition apparaît dans leur combinaison.

Le sujet dépasse donc le périmètre technique. Quand un agent agit au nom de l’entreprise, la question de la responsabilité remonte jusqu’à la direction. Qui possède l’agent ? Qui répond de ses actions ? Qui a validé les sources qui l’alimentent ? Sans réponse claire, la gouvernance reste théorique.

Des agents qui héritent de tout

Un agent récupère souvent les accès, les automatisations et les habitudes de ceux qui l’ont précédé. Cependant, cet héritage est rarement documenté. Il s’accumule discrètement. De plus, il échappe aux inventaires pensés pour les applications classiques.

Sécuriser Salesforce Agentforce : les bonnes pratiques

Aucune mesure ne supprime le risque à elle seule. En revanche, plusieurs réflexes réduisent nettement l’exposition d’un déploiement Salesforce Agentforce.

  • Cartographier les chaînes. Recensez les Flows qui alimentent un agent. Identifiez ensuite les canaux d’entrée reliés à ces Flows, notamment Email-to-Case et Web-to-Case.
  • Considérer le contenu des dossiers comme non fiable. Un champ rempli par un client reste une donnée externe. Par conséquent, il ne doit pas être traité comme une instruction.
  • Limiter les droits de l’agent. Accordez uniquement les accès nécessaires à sa tâche. Évitez également les permissions héritées par défaut.
  • Exiger une validation humaine. Les actions sensibles, comme un remboursement ou une modification de réservation, doivent être confirmées.
  • Journaliser et surveiller. Conservez la trace des entrées et des actions de l’agent. Ainsi, les enquêtes sont facilitées en cas de comportement anormal.
  • Désigner un responsable. Chaque agent doit avoir un propriétaire identifié. Ce dernier est chargé de revoir régulièrement sa configuration.

Ce qu’il faut retenir

Les fonctions décrites ici sont standard et documentées. Le danger vient pourtant de leur combinaison. Un message public peut devenir un dossier, puis une entrée pour l’agent.

La gouvernance pensée pour les logiciels contrôle des composants. En revanche, les agents exigent de contrôler des flux de données et des responsabilités. C’est pourquoi les équipes sécurité doivent examiner les chaînes complètes, de la boîte de réception jusqu’au prompt. Enfin, la direction doit savoir qui répond de chaque agent déployé.

Source : From Email-to-Case to the Boardroom: How Inherited Agents Break Governance Built for Software

Sujets récents

CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2025-61624 EXPLOITÉE Fortinet Multiple Products Path Traversal Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-21589 EXPLOITÉE Atlassian Multiple Products Files or Directories Accessible to External Parties… 15/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-105134 EXPLOITÉE Ahsay AhsayCBS Command Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-76519 EXPLOITÉE Cisco Secure Email Gateway Relative Path Traversal Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-105133 EXPLOITÉE Ahsay AhsayCBS Improper Authentication Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-0322 EXPLOITÉE Palo Alto Networks PAN-OS Code Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE Vulnérabilité dans Ivanti Connect Secure (ICS) (14 octobre 2026) 14/10/2026 ◆ NVD CVE-1999-0095 HIGH 10 The debug command in Sendmail is enabled, allowing attackers to… 01/10/1988 ◆ CISA KEV CVE-2026-102764 EXPLOITÉE BeyondTrust Remote Support Authentication Bypass by Spoofing Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52685 EXPLOIT PUBLIC [webapps] InvoicePlane 1.7.1 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-1999-0082 HIGH 10 CWD ~root command in ftpd allows root access. 11/11/1988 ◆ CISA KEV CVE-2025-61624 EXPLOITÉE Fortinet Multiple Products Path Traversal Vulnerability 16/10/2026 ◆ EXPLOIT-DB EDB-52684 EXPLOIT PUBLIC [webapps] POMS oretnom23v1.0 - SQLi vulnerabilities 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-1999-1471 HIGH 7.2 Buffer overflow in passwd in BSD based operating systems 4.3… 01/01/1989 ◆ CISA KEV CVE-2026-21589 EXPLOITÉE Atlassian Multiple Products Files or Directories Accessible to External Parties… 15/10/2026 ◆ EXPLOIT-DB EDB-52687 EXPLOIT PUBLIC [webapps] Krayin CRM 2.2.4 - IDOR 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-1999-1122 MEDIUM 4.6 Vulnerability in restore in SunOS 4.0.3 and earlier allows local… 26/07/1989 ◆ CISA KEV CVE-2026-105134 EXPLOITÉE Ahsay AhsayCBS Command Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52686 EXPLOIT PUBLIC [webapps] SuiteCRM 8.10.1 - Authenticated SSRF 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-1999-1467 HIGH 10 Vulnerability in rcp on SunOS 4.0.x allows remote attackers from… 26/10/1989 ◆ CISA KEV CVE-2026-76519 EXPLOITÉE Cisco Secure Email Gateway Relative Path Traversal Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52688 EXPLOIT PUBLIC [remote] Ecava_ntegraXor IGX_16.0.701.10 - RCE 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-008 ALERTE Multiples vulnérabilités dans Microsoft Sharepoint (22 juillet 2026) 22/07/2026 ◆ NVD CVE-1999-1506 HIGH 7.5 Vulnerability in SMI Sendmail 4.0 and earlier, on SunOS up… 29/01/1990 ◆ CISA KEV CVE-2026-105133 EXPLOITÉE Ahsay AhsayCBS Improper Authentication Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52689 EXPLOIT PUBLIC [webapps] Food-Ordering 1.0 - LFI 01/10/2026 ◆ CERT-FR CERTFR-2026-ALE-007 ALERTE Multiples vulnérabilités dans WordPress (20 juillet 2026) 20/07/2026 ◆ NVD CVE-1999-0084 HIGH 8.4 Certain NFS servers allow users to use mknod to gain… 01/05/1990 ◆ CISA KEV CVE-2026-0322 EXPLOITÉE Palo Alto Networks PAN-OS Code Injection Vulnerability 14/10/2026 ◆ EXPLOIT-DB EDB-52690 EXPLOIT PUBLIC [webapps] WordPress 7.0.2 - Path Travesal 01/10/2026 ◆