S'inscrire

Une nouvelle vulnérabilité de type « bombe HTTP/2 » permet une attaque par déni de service (DoS) à distance sur NGINX, Apache, IIS, Envoy et Cloudflare.
SShiloh 3 min de lecture 600 vues

Des chercheurs en cybersécurité ont découvert une faille de déni de service à distance qui affecte les principaux serveurs web, notamment NGINX, Apache HTTPD, Microsoft IIS, Envoy et Cloudflare Pingora.

La vulnérabilité a été nommée HTTP/2 Bomb par Calif.

« Ce comportement vulnérable existe dans la configuration HTTP/2 par défaut de chaque serveur », a déclaré la société, ajoutant qu’il avait été découvert par OpenAI Codex en combinant deux techniques connues : une bombe de compression et une technique de blocage de type Slowloris .

« Cette bombe cible HPACK, le mécanisme de compression d’en-tête du protocole HTTP/2 : un octet transmis correspond à l’allocation d’un en-tête complet sur le serveur, et ce, des milliers de fois par requête », a ajouté Calif. « Le blocage consiste en une fenêtre de contrôle de flux de zéro octet qui empêche le serveur de libérer la moindre quantité de mémoire. »

HPACK est un algorithme de compression d’en-tête dédié à HTTP/2, utilisé pour compresser les métadonnées des requêtes et des réponses grâce au codage de Huffman, ce qui permet une réduction moyenne de 30 % de la taille des en-têtes. Il est également conçu pour résister aux attaques telles que CRIME (pour « Compression Ratio Info-leak Made Easy »), qui peuvent divulguer les cookies d’authentification contenus dans les en-têtes compressés.

Slowloris, en revanche, est un type d’attaque par déni de service (DoS) qui permet à un attaquant de saturer un serveur ciblé en ouvrant et en maintenant de nombreuses connexions HTTP simultanées entre l’attaquant et la cible. Il s’agit d’une attaque de la couche application.

La bombe HTTP/2 s’inspire de diverses approches connues comme la bombe HPACK (alias CVE-2016-6581 ), qui a été divulguée pour la première fois en 2016, ainsi que CVE-2025-53020 , une vulnérabilité d’épuisement de la mémoire dans l’implémentation HTTP/2 d’Apache httpd, et deux failles DoS dans le serveur HTTP Apache déclenchées via des trames CONTINUATION conçues ( CVE-2016-8740 ) et la famine des threads de travail ( CVE-2016-1546 ) dans une connexion HTTP/2.

« La nouveauté réside dans l’origine de l’amplification », explique Calif. « La bombe classique insère une valeur importante dans la table et y fait référence de manière répétée, ce qui a incité les serveurs à limiter la taille totale de l’en-tête décodé. Notre variante fonctionne à l’inverse : l’en-tête est quasiment vide, et l’amplification provient de la gestion des entrées que le serveur alloue autour de celui-ci. La limite de taille décodée n’est jamais atteinte car il n’y a presque rien à décoder. »

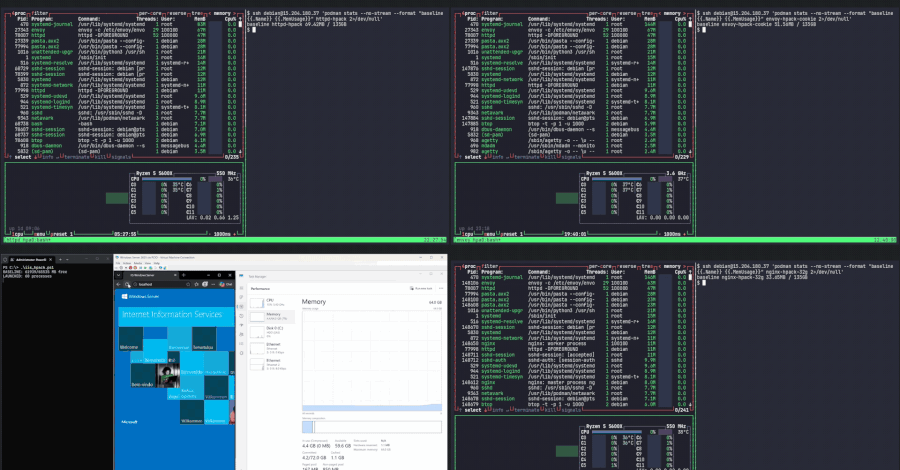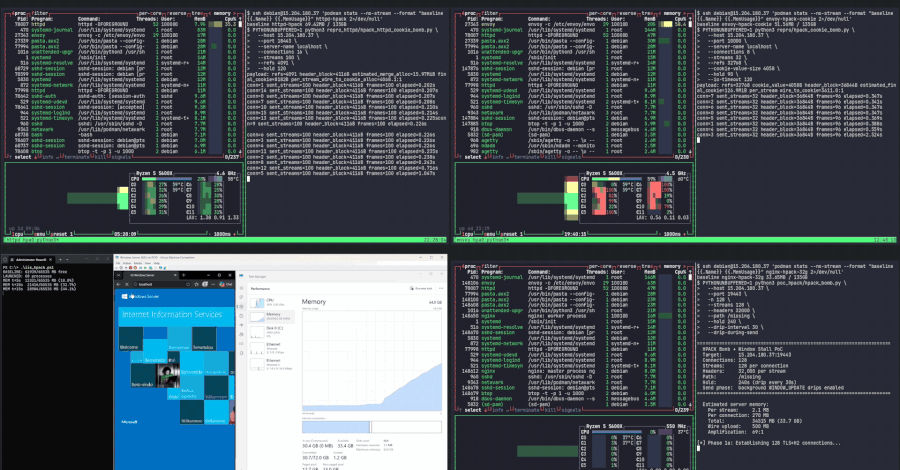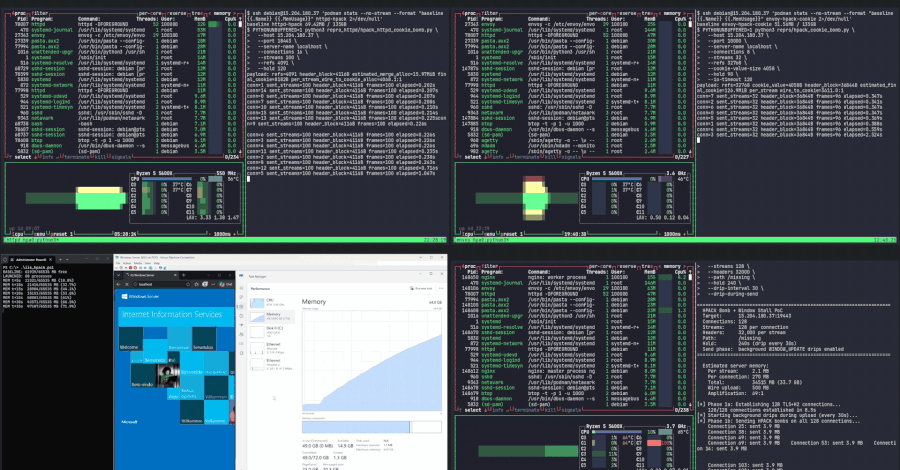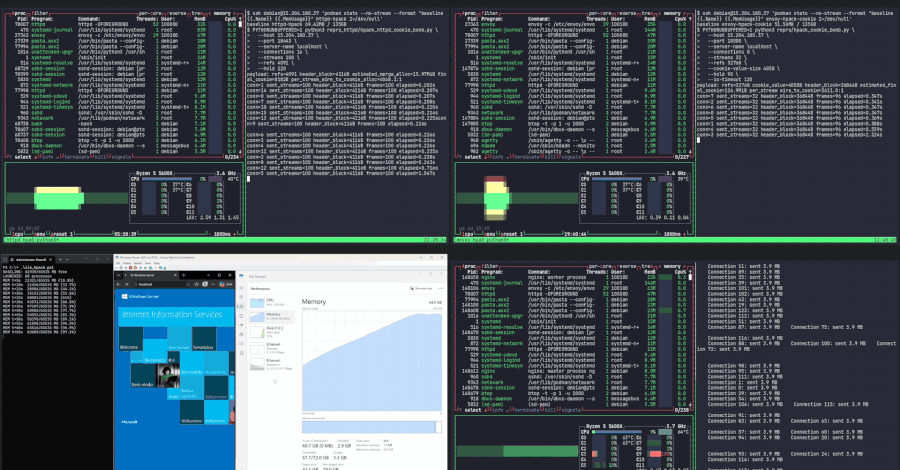
Dans un scénario d’attaque hypothétique, un ordinateur personnel connecté à un réseau de 100 Mbps peut rendre un serveur vulnérable inaccessible en quelques secondes. De plus, un seul client peut monopoliser 32 Go de mémoire serveur avec Apache HTTPD et Envoy en une vingtaine de secondes.

Pour contrer cette vulnérabilité, il est conseillé d’appliquer les mesures d’atténuation suivantes :

  • NGINX – Mettez à jour vers la version 1.29.8 ou supérieure, qui ajoute la directive max_headers avec une valeur par défaut de 1000. Si la mise à jour n’est pas possible, il est recommandé de désactiver HTTP/2 avec la commande http2 off;.
  • Apache HTTPD – Corrigé dans mod_http2 v2.0.41 . Si la mise à niveau n’est pas possible, il est recommandé de désactiver HTTP/2 en configurant les protocoles http/1.1.
  • Microsoft IIS, Envoy et Cloudflare Pingora – Aucun correctif disponible à l’heure actuelle.

« Le problème fondamental réside dans le fait que la spécification réduit le risque lié à la mémoire à un simple facteur d’amplification, or ce facteur ne représente que la moitié du problème », a déclaré Calif. « Un amplificateur de 70:1 est inoffensif si la mémoire est libérée une fois la requête terminée. Cela devient une attaque car HTTP/2 permet au client de maintenir la connexion ouverte quasiment gratuitement, en bloquant chaque octet alloué aussi longtemps qu’il le souhaite. »

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-125652 MEDIUM 6.8 A flaw was found in the keycloak-services component of Keycloak,… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-93427 HIGH 7.2 The ARMember Premium – Membership Plugin, Content Restriction, Member Levels,… 10/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-84938 HIGH 7.2 The Avada (Fusion) Builder plugin for WordPress is vulnerable to… 10/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-76877 HIGH 8.1 The WPML Multilingual CMS plugin for WordPress is vulnerable to… 10/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-120513 HIGH 8.2 The Everest Forms – Contact Form, Payment Form, Quiz, Survey… 10/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-100386 HIGH 7.5 The Ultra Addons for Contact Form 7 plugin for WordPress… 10/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-9063 MEDIUM 6.7 A locally authenticated user can achieve privilege escalation via an… 10/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-125652 MEDIUM 6.8 A flaw was found in the keycloak-services component of Keycloak,… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-93427 HIGH 7.2 The ARMember Premium – Membership Plugin, Content Restriction, Member Levels,… 10/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-84938 HIGH 7.2 The Avada (Fusion) Builder plugin for WordPress is vulnerable to… 10/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-76877 HIGH 8.1 The WPML Multilingual CMS plugin for WordPress is vulnerable to… 10/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-120513 HIGH 8.2 The Everest Forms – Contact Form, Payment Form, Quiz, Survey… 10/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-100386 HIGH 7.5 The Ultra Addons for Contact Form 7 plugin for WordPress… 10/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-9063 MEDIUM 6.7 A locally authenticated user can achieve privilege escalation via an… 10/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆