S'inscrire

Bloody Wolf étend ses attaques RAT NetSupport basées sur Java au Kirghizistan et en Ouzbékistan
SShiloh 2 min de lecture 835 vues

Bloody Wolf étend ses attaques NetSupport RAT en Asie centrale

Le groupe cybercriminel Bloody Wolf NetSupport RAT intensifie ses opérations malveillantes en Asie centrale.
Depuis juin 2025, il cible le Kirghizistan avant d’étendre sa campagne au Ouzbékistan en octobre 2025.
Leur objectif : déployer le malware NetSupport RAT via des attaques d’ingénierie sociale.

Une campagne d’attaques sophistiquée

Selon un rapport du Group-IB réalisé avec Ukuk, organisme public rattaché au bureau du procureur général kirghize,
Bloody Wolf a visé plusieurs secteurs stratégiques :

  • finance
  • gouvernement
  • technologies de l’information

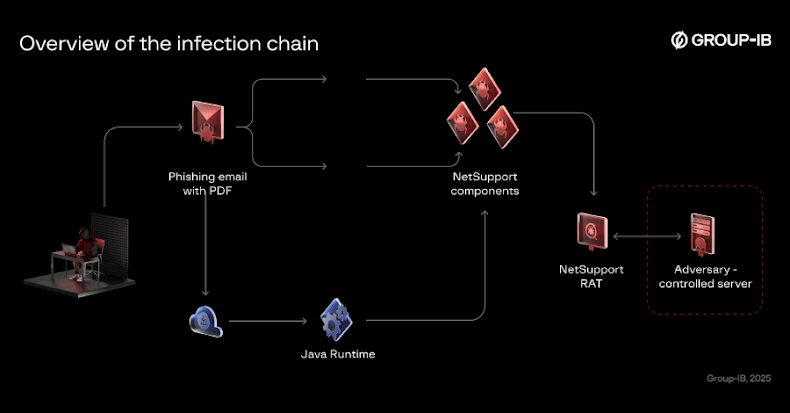
Les cybercriminels usurpent l’identité du ministère de la Justice kirghize en envoyant de faux documents PDF.
Ces fichiers contiennent des domaines frauduleux hébergeant des archives Java (JAR) malveillantes conçues pour installer NetSupport RAT.

Une méthode d’ingénierie sociale bien rodée

Les attaques suivent un schéma récurrent. Les victimes reçoivent des e-mails de spear-phishing contenant :

  • un PDF piégé
  • un lien vers un fichier JAR malveillant
  • de fausses instructions pour installer Java Runtime

Bien que l’installation semble nécessaire pour consulter les documents, elle sert en réalité à exécuter le chargeur Java.
Une fois lancé, celui-ci télécharge NetSupport RAT depuis l’infrastructure contrôlée par Bloody Wolf.

Mise en place de la persistance du malware

Après installation, NetSupport RAT s’ancre dans le système via trois techniques :

  • création d’une tâche planifiée
  • ajout d’une clé dans le Registre Windows
  • dépôt d’un script batch dans le dossier Startup

Extension de la campagne en Ouzbékistan

La phase menée en Ouzbékistan inclut une restriction de géorepérage.
Les utilisateurs situés hors du pays sont redirigés vers le site officiel data.egov[.]uz.
En revanche, les internautes en Ouzbékistan déclenchent automatiquement le téléchargement du
fichier JAR malveillant intégré au PDF.

Des outils anciens mais toujours efficaces

Les enquêteurs de Group-IB ont constaté que :

  • les chargeurs JAR reposent sur Java 8 (2014)
  • la version de NetSupport RAT utilisée date de 2013

Bloody Wolf semble utiliser un modèle de JAR personnalisé pour générer ses chargeurs.
Cette approche montre comment des outils banals et accessibles peuvent être transformés en armes pour mener des opérations ciblées.

Une menace persistante en Asie centrale

Actif depuis au moins 2023, Bloody Wolf continue d’exploiter la confiance envers les institutions gouvernementales
pour déployer ses malwares. Leur stratégie combine héritage technologique, ingénierie sociale et discrétion,
renforçant leur présence dans le paysage des menaces en Asie centrale.

01 / DISCUSSION

Commentaires

02 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-124503 MEDIUM 4.3 A vulnerability was identified in sooperset mcp-atlassian up to 0.24.0.… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-104619 HIGH 7.8 Untrusted users could roll back security updates when using the… 10/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-60046 HIGH 7.5 An unauthenticated remote attacker can perform password resets for any… 10/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-60045 MEDIUM 4.9 A high privileged remote attacker can upload arbitrary files to… 10/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-60044 HIGH 7.5 The backups created by the application use a weak static… 10/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-60043 CRITICAL 9.3 An unauthenticated remote attacker can perform a XSS attack on… 10/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-60042 MEDIUM 5.3 An unauthenticated remote attacker can perform an authentication bypass on… 10/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-124503 MEDIUM 4.3 A vulnerability was identified in sooperset mcp-atlassian up to 0.24.0.… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-104619 HIGH 7.8 Untrusted users could roll back security updates when using the… 10/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-60046 HIGH 7.5 An unauthenticated remote attacker can perform password resets for any… 10/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-60045 MEDIUM 4.9 A high privileged remote attacker can upload arbitrary files to… 10/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-60044 HIGH 7.5 The backups created by the application use a weak static… 10/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-60043 CRITICAL 9.3 An unauthenticated remote attacker can perform a XSS attack on… 10/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-60042 MEDIUM 5.3 An unauthenticated remote attacker can perform an authentication bypass on… 10/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆