S'inscrire

La nouvelle attaque Silver SAML échappe aux défenses Golden SAML dans les systèmes d’identité

SShiloh 3 min de lecture 483 vues

Les chercheurs en cybersécurité ont révélé une nouvelle technique d’attaque appelée Silver SAML qui peut réussir même dans les cas où des mesures d’atténuation ont été appliquées contre les attaques Golden SAML.

Silver SAML « permet d’exploiter SAML pour lancer des attaques à partir d’un fournisseur d’identité comme Entra ID contre des applications configurées pour l’utiliser pour l’authentification, comme Salesforce », ont déclaré les chercheurs de Semperis Tomer Nahum et Eric Woodruff dans un rapport partagé avec The Hacker News.

Golden SAML (abréviation de Security Assertion Markup Language ) a été documenté pour la première fois par CyberArk en 2017. En un mot, le vecteur d’attaque implique l’abus de la norme d’authentification interopérable pour usurper l’identité de presque toutes les identités d’une organisation.

Elle est également similaire à l’ attaque Golden Ticket dans la mesure où elle donne aux attaquants la possibilité d’obtenir un accès non autorisé à n’importe quel service d’une fédération avec n’importe quel privilège et de rester persistant dans cet environnement de manière furtive.

« Golden SAML présente à une fédération les avantages qu’offre Golden Ticket dans un environnement Kerberos – depuis l’obtention de tout type d’accès jusqu’au maintien furtif de la persistance », notait à l’époque le chercheur en sécurité Shaked Reiner.

Les attaques réelles exploitant cette méthode ont été rares, la première utilisation enregistrée étant la compromission de l’infrastructure SolarWinds pour obtenir un accès administratif en falsifiant des jetons SAML à l’aide de certificats de signature de jetons SAML compromis.

Golden SAML a également été utilisé comme arme par un acteur menaçant iranien nommé Peach Sandstorm lors d’une intrusion en mars 2023 pour accéder aux ressources cloud d’une cible anonyme sans nécessiter de mot de passe, a révélé Microsoft en septembre 2023.
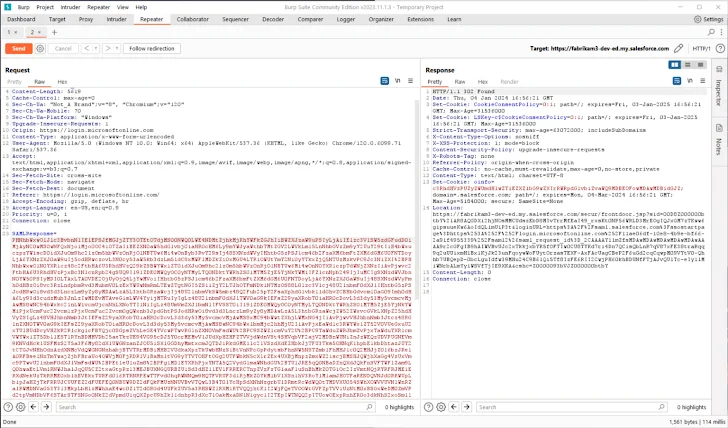
Attaque SAML argentée />

La dernière approche est une variante de Golden SAML qui fonctionne avec un fournisseur d’identité (IdP) tel que Microsoft Entra ID (anciennement Azure Active Directory) et ne nécessite pas d’accès aux services de fédération Active Directory ( AD FS ). Il a été évalué comme une menace de gravité modérée pour les organisations.

« Dans Entra ID, Microsoft fournit un certificat auto-signé pour la signature des réponses SAML », ont indiqué les chercheurs. « Alternativement, les organisations peuvent choisir d’utiliser un certificat généré en externe, comme ceux d’Okta. Cependant, cette option introduit un risque de sécurité.

« Tout attaquant qui obtient la clé privée d’un certificat généré en externe peut falsifier n’importe quelle réponse SAML de son choix et signer cette réponse avec la même clé privée que celle détenue par Entra ID. Avec ce type de réponse SAML falsifiée, l’attaquant peut alors accéder à l’application – comme n’importe quel utilisateur. »

Suite à une divulgation responsable à Microsoft le 2 janvier 2024, la société a déclaré que le problème ne répondait pas à ses exigences en matière de réparation immédiate, mais a indiqué qu’elle prendrait les mesures appropriées nécessaires pour protéger les clients.

Bien qu’il n’y ait aucune preuve que Silver SAML ait été exploité à l’état sauvage, les organisations sont tenues d’utiliser uniquement des certificats auto-signés Entra ID à des fins de signature SAML. Semperis a également mis à disposition une preuve de concept (PoC) baptisée SilverSAMLForger pour créer des réponses SAML personnalisées.

« Les organisations peuvent surveiller les journaux d’audit Entra ID pour détecter les modifications apportées à PreferredTokenSigningKeyThumbprint sous ApplicationManagement », ont déclaré les chercheurs.

« Vous devrez corréler ces événements avec les événements d’identification d’ajout du principal de service qui se rapportent au principal de service. La rotation des certificats expirés est un processus courant, vous devrez donc déterminer si les événements d’audit sont légitimes. Mettre en œuvre des processus de contrôle des modifications pour documenter la rotation peut aider à minimiser la confusion lors des événements de rotation.

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-20183 MEDIUM 4.3 A vulnerability in the web-based management interface of Cisco Identity… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-126261 CRITICAL 9.8 A improper authorization vulnerability in Fortinet FortiManager 8.0.0, FortiManager 7.6.0… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-126187 N/A React is a JavaScript library for building user interfaces. From… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-123084 MEDIUM 6.5 An **expression language injection** has been found in the HeaderContentGuard.permit… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-0480 N/A Missing Authentication for Critical Function in AMD Secure Encrypted Virtualization… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-0454 N/A An out-of-bounds write in the AMD Secure Encrypted Virtualization (SEV)… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-0435 N/A Operation on a resource after expiration or release in the… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-20183 MEDIUM 4.3 A vulnerability in the web-based management interface of Cisco Identity… 10/11/2026 ◆ CISA KEV CVE-2026-124194 EXPLOITÉE Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action… 10/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-126261 CRITICAL 9.8 A improper authorization vulnerability in Fortinet FortiManager 8.0.0, FortiManager 7.6.0… 10/11/2026 ◆ CISA KEV CVE-2026-111793 EXPLOITÉE Openwave Messaging Limited Webtop Media Transcoder Incorrect Resource Transfer Between… 10/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-126187 N/A React is a JavaScript library for building user interfaces. From… 10/11/2026 ◆ CISA KEV CVE-2026-20320 EXPLOITÉE Cisco BroadWorks Improper Restriction of XML External Entity Reference Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-123084 MEDIUM 6.5 An **expression language injection** has been found in the HeaderContentGuard.permit… 10/11/2026 ◆ CISA KEV CVE-2026-111560 EXPLOITÉE Barracuda Networks Multiple Products OS Command Injection Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-0480 N/A Missing Authentication for Critical Function in AMD Secure Encrypted Virtualization… 10/11/2026 ◆ CISA KEV CVE-2026-116606 EXPLOITÉE Barracuda Networks Email Security Gateway (ESG) Authentication Bypass Using an… 10/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-0454 N/A An out-of-bounds write in the AMD Secure Encrypted Virtualization (SEV)… 10/11/2026 ◆ CISA KEV CVE-2026-125350 EXPLOITÉE Google Chromium Use-After-Free Vulnerability 10/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-0435 N/A Operation on a resource after expiration or release in the… 10/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆