S'inscrire

Le bug Opera MyFlaw pourrait permettre aux pirates d’exécuter N’IMPORTE QUEL fichier sur votre Mac ou Windows

SShiloh 4 min de lecture 439 vues

Des chercheurs en cybersécurité ont révélé une faille de sécurité dans le navigateur Web Opera pour Microsoft Windows et Apple macOS qui pourrait être exploitée pour exécuter n’importe quel fichier sur le système d’exploitation sous-jacent.

La vulnérabilité d’exécution de code à distance a été baptisée MyFlaw par l’équipe de recherche de Guardio Labs en raison du fait qu’elle profite d’une fonctionnalité appelée My Flow qui permet de synchroniser des messages et des fichiers entre des appareils mobiles et de bureau.

« Ceci est réalisé grâce à une extension de navigateur contrôlée, contournant efficacement le bac à sable du navigateur et l’ensemble du processus du navigateur », a déclaré la société dans un communiqué partagé avec The Hacker News.

Le problème affecte à la fois le navigateur Opera et Opera GX. Suite à une divulgation responsable le 17 novembre 2023, ce problème a été résolu dans le cadre des mises à jour expédiées le 22 novembre 2023.

My Flow dispose d’une interface de type chat pour échanger des notes et des fichiers, ces derniers pouvant être ouverts via une interface Web, ce qui signifie qu’un fichier peut être exécuté en dehors des limites de sécurité du navigateur.

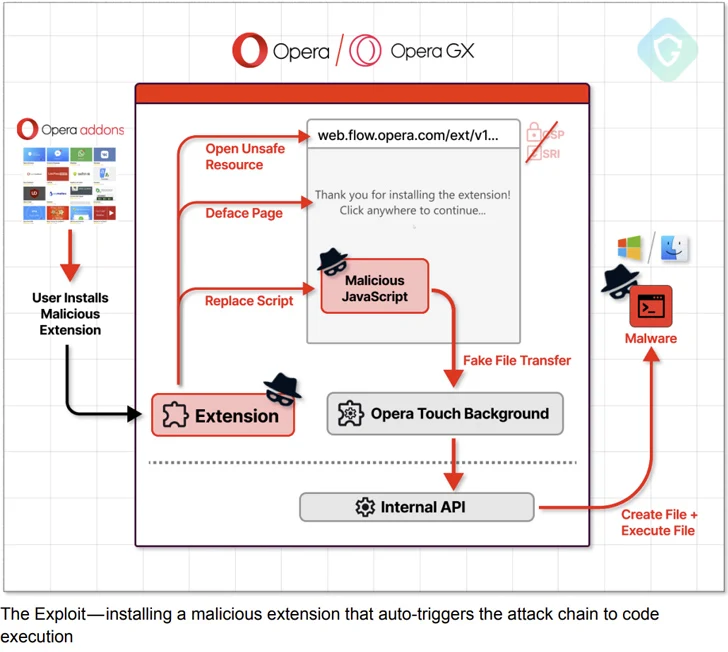
Il est préinstallé dans le navigateur et facilité au moyen d’une extension de navigateur intégrée (ou interne) appelée « Opera Touch Background », qui est chargée de communiquer avec son homologue mobile.

Cela signifie également que l’extension est livrée avec son propre fichier manifeste spécifiant toutes les autorisations requises et son comportement, y compris une propriété appelée externally_connectable qui déclare quelles autres pages Web et extensions peuvent s’y connecter.
Faille d'Opera MyFlaw />

Dans le cas d’Opera, les domaines pouvant communiquer avec l’extension doivent correspondre aux modèles « *.flow.opera.com » et « .flow.op-test.net » – tous deux contrôlés par le fournisseur du navigateur lui-même.

« Cela expose l’API de messagerie à toute page correspondant aux modèles d’URL que vous spécifiez », note Google dans sa documentation. « Le modèle d’URL doit contenir au moins un domaine de deuxième niveau. »

Guardio Labs a déclaré avoir pu découvrir une version « oubliée depuis longtemps » de la page de destination My Flow hébergée sur le domaine  » web.flow.opera.com  » à l’aide de l’ outil d’analyse du site Web urlscan.io .

Bug Opera MyFlaw />

« La page elle-même ressemble à peu près à la page actuelle en production, mais des changements se cachent sous le capot : non seulement il lui manque la balise méta [ content security policy ], mais elle contient également une balise de script appelant un fichier JavaScript sans aucune balise. contrôle d’intégrité », a déclaré la société.

« C’est exactement ce dont un attaquant a besoin : un actif dangereux, oublié, vulnérable à l’injection de code et, plus important encore, avoir accès à une API de navigateur native à (très) hautes autorisations. »

La chaîne d’attaque s’articule alors, créant une extension spécialement conçue qui se fait passer pour un appareil mobile pour s’associer à l’ordinateur de la victime et transmettre une charge utile malveillante cryptée via le fichier JavaScript modifié à l’hôte pour une exécution ultérieure en invitant l’utilisateur à cliquer n’importe où sur l’écran. .

Les résultats mettent en évidence la complexité croissante des attaques basées sur les navigateurs et les différents vecteurs qui peuvent être exploités à leur avantage par les acteurs malveillants.

« Même si elles fonctionnent dans des environnements sandbox, les extensions peuvent être de puissants outils pour les pirates, leur permettant de voler des informations et de violer les limites de sécurité du navigateur », a déclaré la société à The Hacker News.

« Cela souligne la nécessité de modifier la conception interne d’Opera et d’améliorer l’infrastructure de Chromium. Par exemple, la désactivation des autorisations d’extension tierces sur des domaines de production dédiés, similaires à la boutique en ligne de Chrome, est recommandée mais n’a pas encore été implémentée par Opera. »

Lorsqu’on l’a contacté pour commenter, Opera a déclaré qu’il avait agi rapidement pour combler la faille de sécurité et mettre en œuvre un correctif côté serveur et qu’il prenait des mesures pour éviter que de tels problèmes ne se reproduisent.

« Notre structure actuelle utilise un standard HTML et constitue l’option la plus sûre qui ne brise pas les fonctionnalités clés », a déclaré la société. « Après que Guardio nous a alerté de cette vulnérabilité, nous avons supprimé la cause de ces problèmes et nous veillons à ce que des problèmes similaires n’apparaissent pas à l’avenir. »

« Nous tenons à remercier Guardio Labs pour leur travail visant à découvrir et à nous alerter immédiatement de cette vulnérabilité. Cette collaboration démontre comment nous travaillons avec des experts en sécurité et des chercheurs du monde entier pour compléter nos propres efforts visant à maintenir et à améliorer la sécurité de nos produits. et garantir à nos utilisateurs une expérience en ligne sécurisée.

01 / CONTINUER

Les derniers articles

CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-015 ALERTE [MàJ] Vulnérabilité dans OpenSSH (05 novembre 2026) 05/11/2026 ◆ NVD CVE-2026-87857 N/A Temporal Server does not bind a workflow-history pagination token to… 09/11/2026 ◆ CISA KEV CVE-2026-102895 EXPLOITÉE GPUStack Improper Authentication Vulnerability 09/11/2026 ◆ EXPLOIT-DB CVE-2026-109618 EXPLOIT PUBLIC [remote] PHP2Shell (CVE-2026-109618) - PHP core versions after v5.4 -… 22/10/2026 ◆ CERT-FR CERTFR-2026-ALE-014 ALERTE [Màj] Multiples vulnérabilités dans PHP (21 octobre 2026) 21/10/2026 ◆ NVD CVE-2026-125270 MEDIUM 5.3 FFmpeg through 9.0.2 contains a heap out-of-bounds read vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123158 EXPLOITÉE OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52696 EXPLOIT PUBLIC [remote] Edimax BR-6478AC firmware v2.20 - authenticated command injection 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-013 ALERTE [MàJ] Multiples vulnérabilités dans Ivanti Connect Secure (ICS) (14 octobre… 14/10/2026 ◆ NVD CVE-2026-125269 HIGH 7 FFmpeg through 9.0.2 contains a double free vulnerability in libavcodec/cbs_sei.c… 09/11/2026 ◆ CISA KEV CVE-2026-116779 EXPLOITÉE SignalWire FreeSwitch Code Injection Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52697 EXPLOIT PUBLIC [webapps] Automotive Shop Management System 1.0 - SQLi 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-012 ALERTE Incident de sécurité ciblant les contrôleurs à distance des installations… 12/10/2026 ◆ NVD CVE-2026-125268 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in… 09/11/2026 ◆ CISA KEV CVE-2026-123218 EXPLOITÉE IBM Aspera Faspex Incorrect Authorization Vulnerability 09/11/2026 ◆ EXPLOIT-DB EDB-52698 EXPLOIT PUBLIC [webapps] Open eClass 3.15 - RCE 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-011 ALERTE Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway (28 septembre… 28/09/2026 ◆ NVD CVE-2026-125267 HIGH 7.8 FFmpeg before 8.1.3 and 9.x before 9.0.2 contains a heap… 09/11/2026 ◆ CISA KEV CVE-2026-19868 EXPLOITÉE SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability 06/11/2026 ◆ EXPLOIT-DB EDB-52699 EXPLOIT PUBLIC [webapps] Keycloak 26.7.2 - Unauthenticated Account Takeover 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-010 ALERTE Vulnérabilité dans Metabase (10 septembre 2026) 10/09/2026 ◆ NVD CVE-2026-125266 LOW 3.3 FFmpeg through 9.0.2 contains an uninitialized stack memory disclosure vulnerability… 09/11/2026 ◆ CISA KEV CVE-2024-27834 EXPLOITÉE Apple Multiple Products Improper Authentication Vulnerability 04/11/2026 ◆ EXPLOIT-DB EDB-52700 EXPLOIT PUBLIC [remote] Synametrics Syncrify 6.2 - command execution 21/10/2026 ◆ CERT-FR CERTFR-2026-ALE-009 ALERTE Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026) 02/09/2026 ◆ NVD CVE-2026-125265 MEDIUM 5.3 FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because… 09/11/2026 ◆ CISA KEV CVE-2026-119977 EXPLOITÉE WordPress WordPress Core Time-of-check Time-of-use (TOCTOU) Race Condition Vulnerability 03/11/2026 ◆ EXPLOIT-DB EDB-52701 EXPLOIT PUBLIC [remote] South River Technologies Titan MFT Server 26.0.0 - code… 21/10/2026 ◆